
El refuerzo de las medidas de seguridad empuja a los grupos de ransomware a reclutar personal de entre sus propias filas
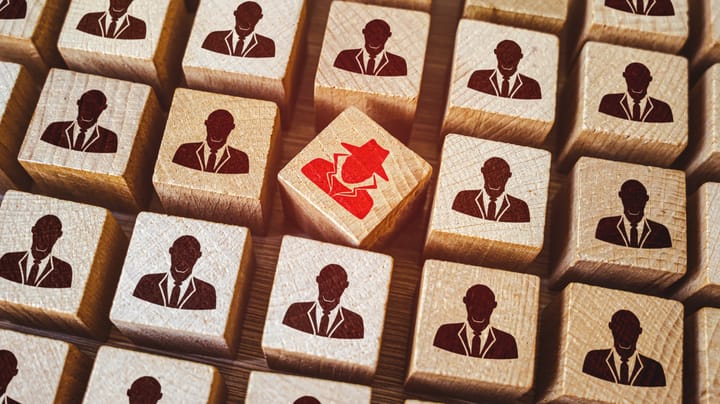
El aumento en las amenazas internas maliciosas refleja una situación en la que los ciberdelincuentes explotan aquello que las redes privadas virtuales y los cortafuegos no pueden defender: las personas con acceso legítimo. Mientras que los empleados negligentes que caen en engaños de suplantación de identidad siguen siendo más comunes, los investigadores han observado un incremento en los ataques de programas de secuestro de datos con ayuda interna, donde los atacantes buscan reclutar a personas dentro de las propias organizaciones ofreciéndoles pagos a cambio de facilitar el acceso o infiltrar programas maliciosos.
La creciente contratación interna por parte de ciberdelincuentes ocurre a medida que las defensas corporativas mejoran, lo que lleva a los actores de amenazas a buscar nuevas formas de obtener acceso inicial. Los investigadores han detectado publicaciones en la web oscura donde empleados ofrecen su acceso corporativo, y grupos de extorsión han intentado reclutar personal descontento mediante notas de rescate o sobornando a trabajadores de telecomunicaciones. Estas situaciones se ven impulsadas por motivaciones financieras y factores como los despidos, que dejan vacíos de visibilidad en los procesos de salida del personal y generan empleados potencialmente inconformes.
Para combatir estos riesgos, los expertos recomiendan implementar un enfoque integral que combine la ciberseguridad con recursos humanos y la gestión de personal, además de aplicar políticas de acceso con privilegios mínimos y una revocación inmediata de credenciales durante la salida de los empleados. Asimismo, se aconseja fomentar una cultura de reporte segura y transparente, proteger los activos más críticos con credenciales separadas y autenticación multifactor, y tratar el acceso remoto no autorizado como un hallazgo crítico. El artículo original no aporta más detalle sobre las métricas exactas globales de pérdidas financieras más allá de las mencionadas en el texto.