
Las autoridades hacen que la red P2P de Sality se vuelva contra sí misma, bloqueando nuevas cargas de malware
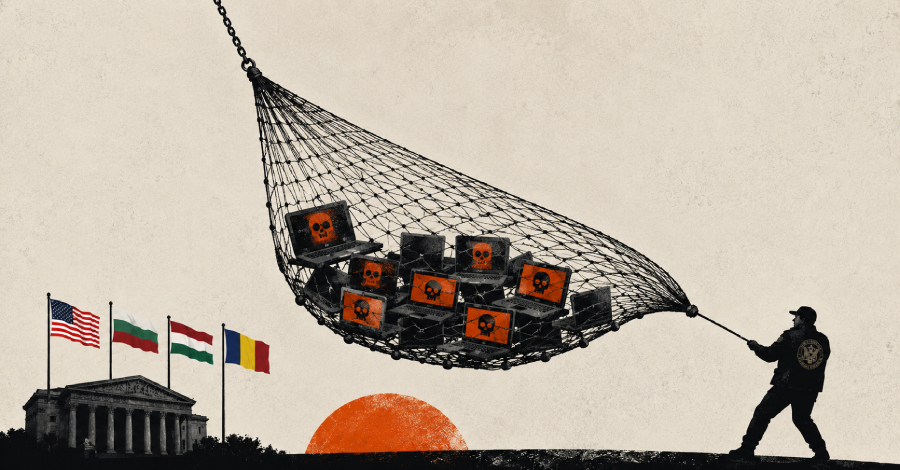
Un operativo conjunto llevado a cabo por agencias gubernamentales de diversos países y entidades del sector privado logró desarticular la red de computadoras zombis conocida como Sality. Esta infraestructura maliciosa operaba mediante un sistema descentralizado entre pares y se valía de múltiples mecanismos de propagación, afectando a miles de equipos en todo el mundo. Las actividades del grupo responsable de este software malicioso, vinculado a un actor de amenazas específico, incluían principalmente la obtención de beneficios económicos y la realización de ataques de denegación de servicio.
La estrategia para neutralizar la amenaza consistió en utilizar la propia arquitectura de la red en su contra mediante la manipulación de listas de pares. Dado que el sistema carecía de mecanismos de autenticación y aceptaba de forma ciega a cualquier dispositivo accesible que respondiera de manera adecuada, las autoridades y sus aliados pudieron inyectar entradas falsas y purgar los nodos legítimos. De esta forma, se logró aislar a las máquinas infectadas de los operadores y cortar la llegada de nuevas instrucciones o archivos maliciosos.
A pesar de que la intervención logró interrumpir la descarga de nuevos componentes y bloquear dominios vinculados al software, los programas maliciosos que ya se encontraban instalados en los equipos siguen funcionando y requieren ser eliminados manualmente. Las organizaciones afectadas pueden identificar la presencia de la amenaza revisando registros en busca de tráfico específico hacia una dirección IP determinada asociada con los servidores señuelo que ahora gestionan la infraestructura intervenida.
El artículo original no aporta más detalle sobre otros aspectos operativos de los involucrados.