
Unos módulos maliciosos de Apache desvían el tráfico de la web del Gobierno brasileño para redirigirlo a páginas de apuestas
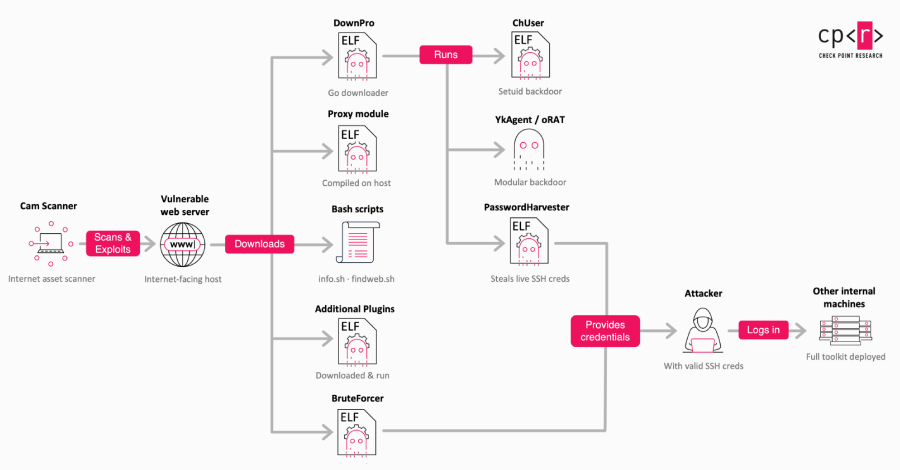
Un grupo de ciberdelincuentes que habla chino, identificado como Gambling Goblin y vinculado con Earth Berberoka, ha estado colocando módulos maliciosos de Apache en servidores web vulnerados pertenecientes a instituciones educativas y gubernamentales de Brasil. Su finalidad es desviar a los usuarios hacia páginas controladas por los atacantes que promocionan apuestas deportivas y juegos de azar en línea, utilizando una técnica de proxy inverso que oculta el desvío mientras elimina los encabezados de seguridad de los sitios legítimos.
Estas páginas fraudulentas imitan tiendas de aplicaciones conocidas como Google Play, Microsoft Store y Amazon, con el propósito aparente de manipular los motores de búsqueda a gran escala mediante el uso de dominios gubernamentales con alta reputación. Para llevar a cabo sus operaciones en los equipos infectados, los atacantes despliegan diversas herramientas y programas maliciosos que incluyen un descargador personalizado llamado DownPro, un backdoor modular conocido como AlphaAgent, un troyano de acceso remoto oRAT, un roba credenciales basado en 3snake, un atacante por fuerza bruta para SSH y un agente de reconocimiento accionado por plugins.
La campaña comparte similitudes con otras actividades maliciosas dirigidas a servidores web, como el uso de módulos nativos para realizar fraudes de optimización en motores de búsqueda enfocados en sitios de apuestas. Aunque se han detectado redes de suplantación de identidad en otros idiomas y dominios generados diariamente, el artículo original no aporta más detalle sobre el número total de servidores afectados, los nombres específicos de los archivos de los módulos maliciosos, las rutas de instalación ni los hashes necesarios para que los administradores puedan verificar sus propias instancias de Apache.