
Unos investigadores utilizan Claude para adaptar un exploit de ejecución remota de código (RCE) sin autenticación de un modelo de PLC a otro
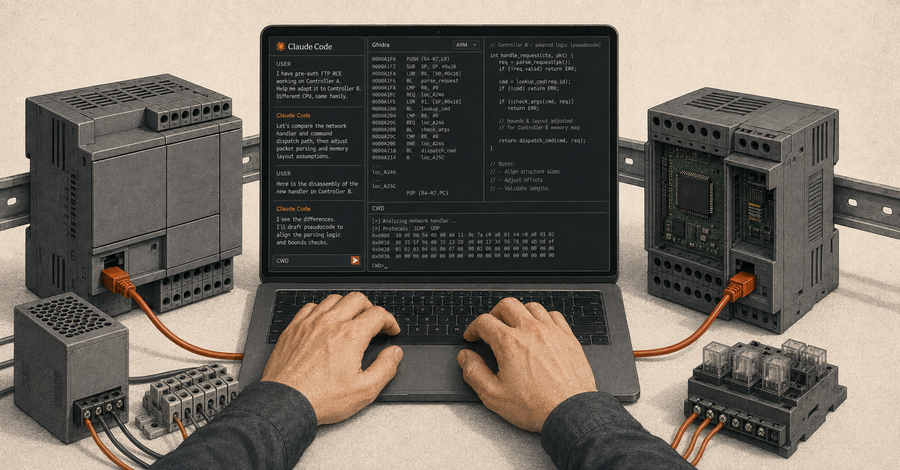
Investigadores de Forescout Research - Vedere Labs utilizaron inteligencia artificial para adaptar con éxito un exploit de ejecución remota de código en controladores lógicos programables. El objetivo fue una vulnerabilidad de desbordamiento de búfer en el servidor FTP que afecta a ciertos modelos de equipos WAGO, los cuales carecen de actualizaciones disponibles según las advertencias de CERT@VDE.
Durante el proceso, que requirió supervisión y varias sesiones de trabajo, se emplearon distintas versiones del modelo de IA junto con herramientas de ingeniería inversa sobre hardware físico. Aunque se logró la ejecución de código y el envío de paquetes de red, un intento posterior por ampliar las capacidades provocó daños permanentes en uno de los dispositivos al escribir en una región de memoria flash.
El organismo CERT@VDE y los fabricantes han señalado la presencia de esta y otras fallas asociadas a sistemas que utilizan el software afectado, para las cuales no se prevén soluciones en algunas versiones. Diversas agencias gubernamentales han advertido previamente sobre el uso de tecnologías de inteligencia artificial en la creación de scripts de explotación y los riesgos que esto representa para la infraestructura industrial.