
Un investigador publica un PoC de FalconFlank que demuestra la escalada de privilegios en CrowdStrike Falcon
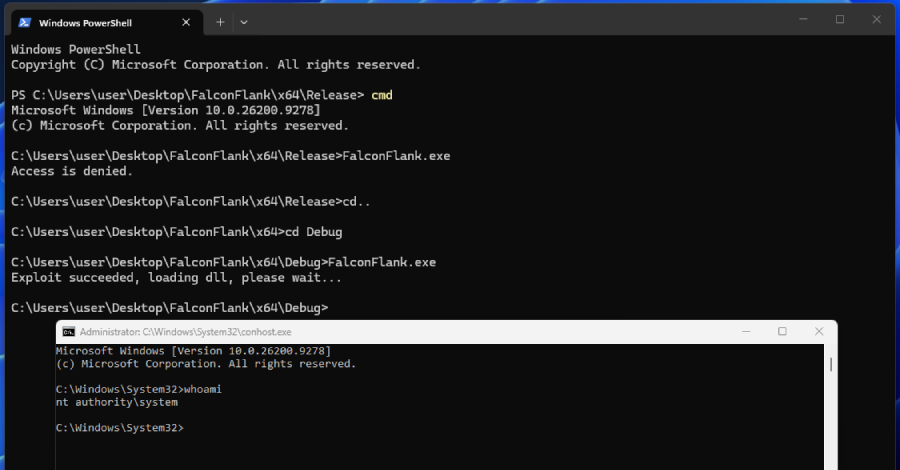
Un investigador de seguridad conocido bajo el alias Chaotic Eclipse ha publicado una prueba de concepto para una vulnerabilidad de día cero denominada FalconFlank, la cual permite la elevación de privilegios al explotar la corrección de macros maliciosas de Office dentro del sensor de CrowdStrike Falcon. Desde CrowdStrike señalaron que se encuentran examinando los reportes recibidos y recomendaron a los usuarios desactivar una política específica de Windows sobre la eliminación de macros sospechosas en archivos de Microsoft Office, aclarando que la protección de los clientes se mantiene activa mediante las configuraciones de la nube.
Este acontecimiento se produce luego de que el mismo investigador diera a conocer otros códigos de prueba orientados a diferentes herramientas de seguridad y sistemas operativos. Entre ellos se incluye una falla en un producto de Kaspersky denominada HardBreacher, cuya solución ya fue distribuida por la compañía a través de una actualización automática o manual, así como una vulnerabilidad en un software de Avast llamada PrettyPrague que posibilitaba la extracción de la base de datos SAM y la obtención de una terminal con privilegios de sistema, la cual motivó a Gen Digital a desarrollar un parche correctivo.
Adicionalmente, el investigador ha difundido con anterioridad códigos de prueba para Microsoft Defender, bautizados como ShieldBreak, y un fallo de corrupción de memoria en tecnologías de NVIDIA identificado como GreenSection. Respecto a la relación con Microsoft, el investigador manifestó que dicha empresa no ha respondido a sus comunicaciones ni ha participado en procesos de diálogo para la gestión de las fallas encontradas.