
Una nueva puerta trasera de Ted se oculta en las propias compilaciones de HAProxy de las víctimas para interceptar el tráfico web
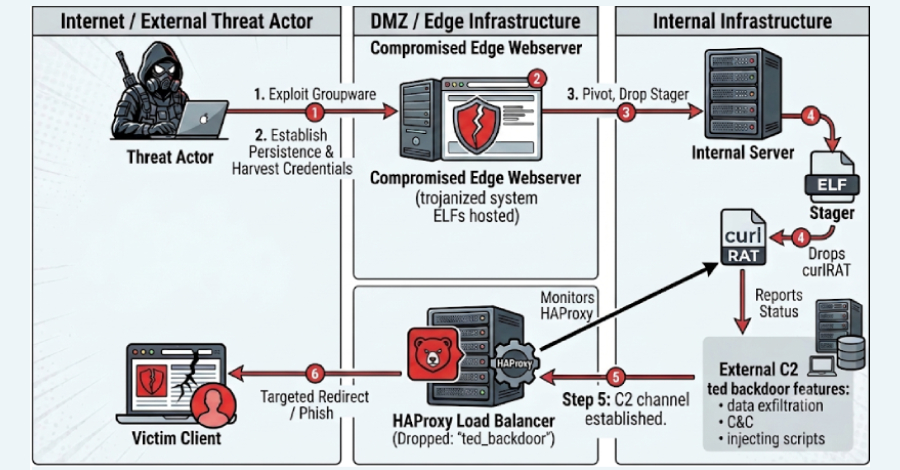
Se ha descubierto un conjunto de herramientas para Linux que opera oculto dentro de versiones modificadas de los equilibradores de carga HAProxy en dos entidades de Corea del Sur, pertenecientes a los sectores de medios y automotriz. Esta amenaza, denominada "ted" por sus creadores en cadenas de depuración, no explota vulnerabilidades del propio software, sino que requiere que los atacantes tengan ejecución de código en el sistema afectado para reemplazar el binario en ejecución. Las comunicaciones de comando y control están diseñadas para no llegar a los servidores de backend ni dejar rastro en los contadores y registros de estadísticas del equilibrador.
El implante filtra las peticiones mediante una ruta específica de imagen y permite realizar diversas acciones como cargar y descargar archivos, ejecutar comandos de shell y actualizar su configuración, además de modificar el contenido y la longitud de las respuestas web enviadas a visitantes seleccionados. Las conexiones se ocultan manipulando los contadores del sistema y utilizando un encabezado estándar para simular tráfico web legítimo. Asimismo, el kit incluye componentes adicionales que recopilan contraseñas de manera cifrada, ocultan rastros eliminando palabras clave del historial de comandos y de registros del sistema, y operan junto a un troyano de acceso remoto que requiere la presencia de un entorno virtualizado.
Los investigadores atribuyen esta actividad con confianza media a actores financiados por el estado norcoreano, vinculando la infraestructura a través de distintas fuentes públicas y campañas previas observadas en la región. Dado que la técnica se basa en la sustitución de archivos binarios legítimos y no en fallas del software, las actualizaciones convencionales no eliminan la amenaza por sí solas, por lo que se aconseja implementar análisis de comportamiento en memoria, correlación de red y verificaciones de integridad.