
PostgreSQL corrige un fallo de decodificación lógica de hace 12 años que permitía la ejecución de código en el rol de replicación
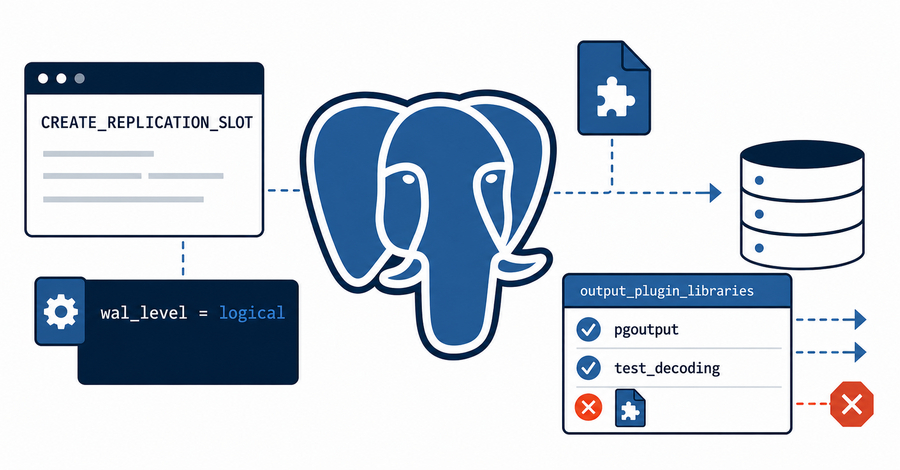
PostgreSQL ha lanzado actualizaciones para corregir una vulnerabilidad de seguridad que permite a los usuarios con permisos de replicación ejecutar código arbitrario con los privilegios del sistema operativo del servidor de bases de datos. Este problema afecta a versiones anteriores a las especificadas en el aviso y requiere que el servidor opere con un nivel de registro lógico determinado, además de contar con credenciales que posean el atributo mencionado, el cual suele ser utilizado por herramientas de respaldo, sistemas de monitoreo y tuberías de captura de datos.
La solución implementada incorpora un parámetro en el servidor denominado para listar las bibliotecas permitidas como complementos de salida de decodificación lógica, estableciendo valores predeterminados. Tras aplicar las actualizaciones, cualquier instalación que emplee complementos distintos a los predeterminados experimentará bloqueos en la decodificación lógica hasta que el administrador agregue manualmente la biblioteca correspondiente a la lista de permitidos y recargue la configuración.
Para mitigar los riesgos antes de actualizar, se aconseja identificar los complementos en uso, eliminar el atributo de replicación en cuentas que no lo requieran, limitar las entradas de replicación a direcciones conocidas, bloquear el tráfico saliente de ciertos protocolos y desactivar montajes automáticos innecesarios. Asimismo, se señala que existe una limitación pendiente relacionada con una herramienta de creación de suscriptores que no verifica el nuevo parámetro antes de intentar conversiones.