
PEEP convierte Chrome y Edge en puertas traseras tras un ataque para la ejecución de comandos en el sistema
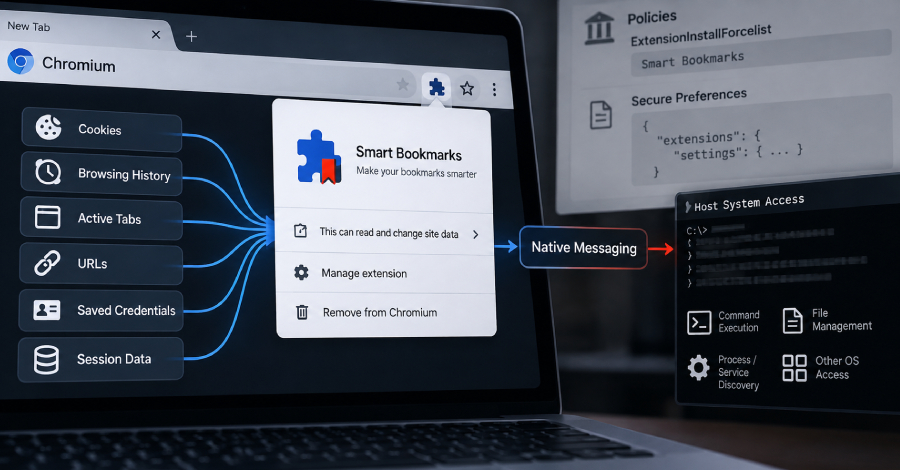
Investigadores de ciberseguridad han revelado detalles sobre un kit de herramientas posterior a la explotación para Chromium llamado PEEP, el cual se disfraza de extensión de marcadores para navegadores web. El instalador de este software malicioso requiere acceso administrativo previo o ejecución de código para inyectar la extensión directamente en los perfiles de Chrome y Edge, logrando así saltarse las revisiones de la tienda web y las alertas del usuario mediante la alteración de los valores de integridad de las preferencias seguras de Chromium.
Una vez instalado, este agente se comunica periódicamente con su servidor de comando y control a través de HTTP sin cifrar para buscar nuevas órdenes, mientras extrae historiales de navegación, metadatos de pestañas activas y cookies de sesión. Además de recopilar datos dentro del navegador, PEEP utiliza una herramienta de mensajería nativa que se extiende hacia el sistema operativo para ejecutar comandos a nivel de host, administrar archivos, robar credenciales, secuestrar sesiones y modificar páginas web, transformando al navegador en una puerta trasera persistente.
Este marco de trabajo está construido sobre los cimientos de RedExt, un código abierto de análisis de datos y pruebas de intrusión previamente utilizado en otros ataques, aunque PEEP lo amplía con rutinas de instalación dedicadas, un puente nativo para el host, telemetría de latido y un canal de actualización. Al carecer de un vector de acceso inicial propio, requiere que un operador vulnere previamente la máquina para desplegar el malware, el cual incluye artefactos en idioma chino en su código fuente que apuntan a un actor de amenazas de habla china, operando mediante técnicas de carga lateral, políticas de instalación forzada y manipulación de preferencias.