
Los clientes maliciosos de ScreenConnect propagan una cadena de VBScript de cuatro etapas a los hosts recién conectados
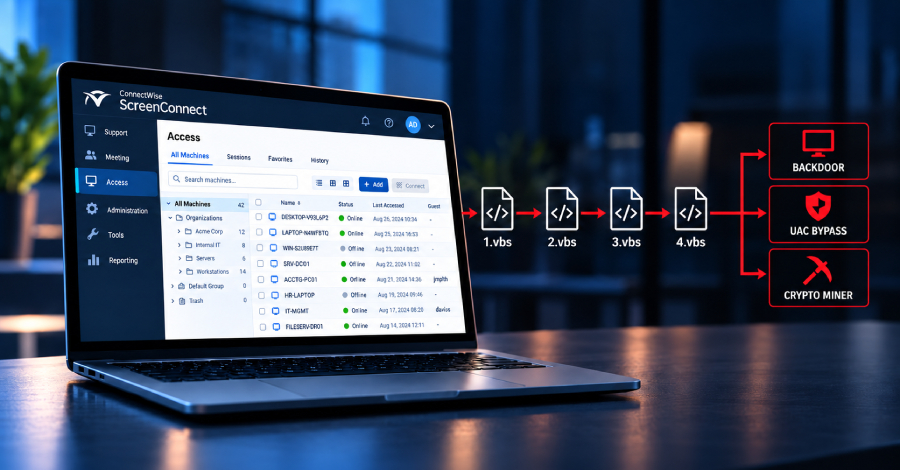
Investigadores de ciberseguridad revelaron detalles sobre un comportamiento de tipo gusano que utiliza instancias de ConnectWise ScreenConnect para propagar una cadena maliciosa compuesta por cuatro etapas de VBScript a sistemas recién conectados. Se identificaron múltiples incidentes utilizando distintos métodos de acceso inicial, como una estafa de soporte técnico mediante Quick Assist, un instalador MSI distribuido por phishing y un señuelo con un formulario de reembolso falso. Estas acciones despliegan clientes de ScreenConnect no autorizados que ejecutan de forma repetida scripts de Visual Basic denominados de la primera a la cuarta etapa.
La secuencia del ataque funciona de manera encadenada, donde cada script ejecuta al primero y permite avanzar al siguiente. El primer script perfila el equipo anfitrión, revisa los recursos del sistema, comprueba la presencia de ScreenConnect y enumera productos de seguridad, guardando los resultados en un archivo de texto con un estado de tres bits. Los siguientes scripts procesan esa información para descargar archivos adicionales desde servicios en la nube, los cuales posteriormente son descifrados y ejecutados mediante scripts de PowerShell según el estado evaluado del equipo.
Dependiendo del valor de estado obtenido, los atacantes despliegan diferentes cargas maliciosas que incluyen desde puertas trasera y herramientas para la escalada de privilegios y persistencia, hasta utilidades de túneles y mineros de criptomonedas. El sistema infectado adquiere un comportamiento de propagación tipo gusano al transferir la cadena de VBScript cada vez que un nuevo host se conecta al cliente comprometido. Para mitigar estos riesgos mientras se aplica una solución definitiva, los proveedores han emitido recomendaciones a los usuarios para deshabilitar los permisos de transferencia de archivos en la administración de sus instancias.