Ciberseguridad — edición del 2026-09-06

Edición del 6 de septiembre de 2026

Ciberseguridad ChatGPT Astra ya está disponible para los suscriptores de la tarifa «Plus» de 20 dólares.
Imagen: BleepingComputer
Lo más reciente Ciberseguridad

ChatGPT Astra ya está disponible para los suscriptores de la tarifa «Plus» de 20 dólares.

La compañía OpenAI ha comenzado a desplegar de forma gradual su modelo más avanzado hasta la fecha, denominado ChatGPT Astra, dirigido a quienes pagan por la suscripción Plus de veinte dólares. Por el momento, la empresa no ha anunciado cuándo ni de qué manera los usuarios de la versión gratuita podrán tener acceso a esta nueva herramienta. Durante el proceso de distribución, se ha observado que la opción puede aparecer primero dentro del área de trabajo de la plataforma antes de reflejarse en el selector de los chats habituales.

Fuente: BleepingComputer Publicado: 07/09/2026 · 01:15 UTC
Leer la noticia completa →

Últimas noticias

Phishing Los atacantes ocultan los señuelos de phishing utilizando caracteres Unicode invisibles
Imagen: BleepingComputer
Phishing

Los atacantes ocultan los señuelos de phishing utilizando caracteres Unicode invisibles

Ciertos actores maliciosos han comenzado a implementar una técnica conocida como contrabando de ASCII en campañas de suplantación de identidad (phishing), con el fin de burlar los filtros de seguridad en los correos electrónicos. Dicho método consiste en emplear caracteres Unicode que no son visibles para ocultar textos maliciosos o engañosos. Investigadores de seguridad detectaron una campaña masiva de este tipo centrada en temas financieros, la cual registró un volumen muy elevado de mensajes diarios a finales de febrero antes de experimentar un descenso gradual en mayo, aunque la actividad sigue en marcha.

Fuente: BleepingComputer Publicado: 06/09/2026 · 14:23 UTC
Vulnerabilidad Los atacantes se hacen con el control de routers MikroTik a través de un puerto SSH expuesto a Internet y sin autenticación
Imagen: The Hacker News
Vulnerabilidad

Los atacantes se hacen con el control de routers MikroTik a través de un puerto SSH expuesto a Internet y sin autenticación

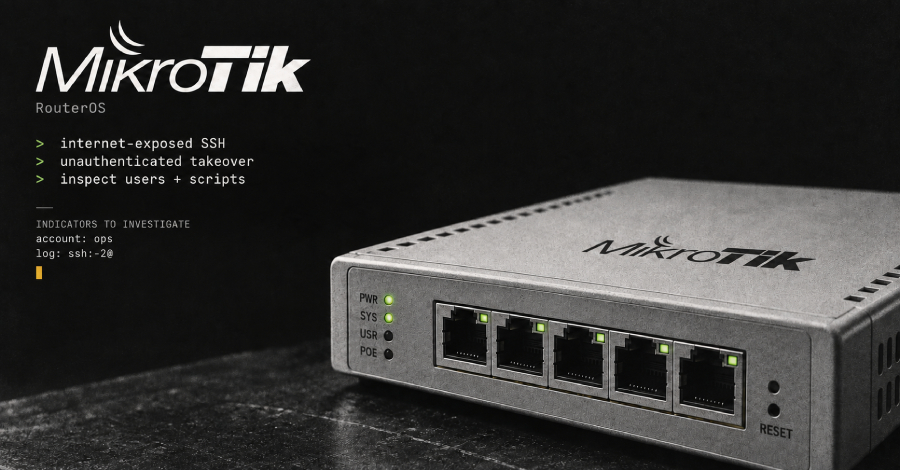
Una advertencia de seguridad emitida por CERT Polska señala que los piratas informáticos están aprovechando dispositivos de red MikroTik cuyo servicio de acceso remoto SSH se encuentra accesible desde la red pública. Esto les permite tomar el control administrativo total de los equipos sin necesidad de autenticarse, en incidentes detectados al menos desde el inicio del mes. Como medida principal de mitigación, las fuentes aconsejan aplicar de inmediato las actualizaciones de software publicadas por el fabricante para RouterOS y revisar la configuración en busca de alteraciones no autorizadas.

Fuente: The Hacker News Publicado: 06/09/2026 · 09:32 UTC
Malware Cuatro módulos vinculados a REVSTEALER desactivan Windows Update y Defender para ejecutar un minero de criptomonedas
Imagen: The Hacker News
Malware

Cuatro módulos vinculados a REVSTEALER desactivan Windows Update y Defender para ejecutar un minero de criptomonedas

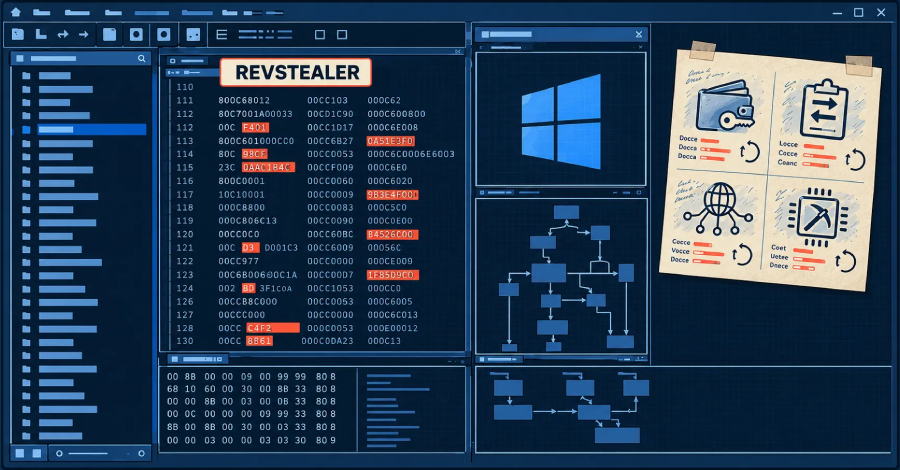
Elastic Security Labs ha documentado cuatro programas hasta ahora desconocidos vinculados a REVSTEALER, un programa comercial de robo de información para Windows que se elimina a sí mismo tras concluir sus tareas principales. Estos cuatro componentes, identificados como ProManager, WinUpdate, SoftManager y LockAppHost, se instalan de forma permanente en el perfil del usuario. Aunque comparten similitudes técnicas y de construcción con el ladrón principal, la conexión se establece a través de código compartido y contexto de investigación, ya que no se observó su entrega directa desde el software malicioso original.

Fuente: The Hacker News Publicado: 06/09/2026 · 08:34 UTC