Ciberseguridad — edición del 2026-09-03

Edición del 3 de septiembre de 2026

Ciberseguridad Las grandes empresas, objetivo de estafas relacionadas con fusiones y adquisiciones falsas
Imagen: Dark Reading
Lo más reciente Ciberseguridad

Las grandes empresas, objetivo de estafas relacionadas con fusiones y adquisiciones falsas

Un grupo de atacantes está llevando a cabo una campaña de ingeniería social dirigida a grandes empresas mediante operaciones de fusiones y adquisiciones ficticias. Esta táctica busca engañar a empleados de nivel medio para que realicen transferencias financieras cuantiosas hacia cuentas controladas por los propios estafadores, utilizando un enfoque similar a las estafas de pago anticipado pero con una preparación sumamente detallada sobre las organizaciones objetivo. En el caso de una de las empresas afectadas, los delincuentes investigaron minuciosamente a un miembro del equipo legal y utilizaron aplicaciones de mensajería y correos personales para suplantar a un ejecutivo de la compañía y a un intermediario de una firma de servicios profesionales.

Fuente: Dark Reading Publicado: 03/09/2026 · 20:18 UTC
Leer la noticia completa →
Últimas noticias

Filtración de datos Lo que se nos pasó por alto: ¿«irrumpieron» los ShinyHunters en ReliaQuest?
Imagen: Dark Reading
Filtración de datos

Lo que se nos pasó por alto: ¿«irrumpieron» los ShinyHunters en ReliaQuest?

El grupo conocido como ShinyHunters presumió públicamente haber vulnerado a la empresa de ciberseguridad ReliaQuest, publicando capturas de pantalla y añadiendo a la compañía a su sitio de filtración de datos. No obstante, la gravedad de este incidente parece exagerada. Según la investigación, un empleado fue víctima de "vishing" e introdujo sus credenciales en una página de inicio de sesión falso, lo que otorgó al atacante acceso de solo lectura a un portal de inicio de sesión único, sin lograr movimientos laterales ni comprometer información delicada.

Fuente: Dark Reading Publicado: 03/09/2026 · 19:42 UTC
Phishing ThreatsDay: kits de phishing dirigidos a directores generales, 5.000 cuentas de Dropbox pirateadas, trampas de OAuth y otras 17 noticias más
Imagen: The Hacker News
Phishing

ThreatsDay: kits de phishing dirigidos a directores generales, 5.000 cuentas de Dropbox pirateadas, trampas de OAuth y otras 17 noticias más

El artículo describe diversas campañas y tácticas de ciberseguridad recientes que van desde el uso malicioso de plataformas de colaboración hasta servicios de suplantación de identidad y brechas en servicios en la nube. Entre las amenazas destacadas se incluyen operaciones de ingeniería social y llamadas de voz falsas a través de aplicaciones de chat empresariales, así como ataques de ransomware perpetrados por afiliados que utilizan tácticas flexibles para evadir defensas y bloquear copias de seguridad. Asimismo, se detalla la persistencia de plataformas de "phishing como servicio" a pesar de acciones legales, el uso de software legítimo firmado digitalmente para ocultar cargas maliciosas mediante la carga lateral de bibliotecas dinámicas, y herramientas de intermediación de navegador dirigidas a altos ejecutivos financieros.

Fuente: The Hacker News Publicado: 03/09/2026 · 18:02 UTC
Filtración de datos Multan a un hospital francés con 500.000 euros tras una filtración que ha dejado al descubierto los datos de 727.000 personas
Imagen: BleepingComputer
Filtración de datos

Multan a un hospital francés con 500.000 euros tras una filtración que ha dejado al descubierto los datos de 727.000 personas

La autoridad francesa de protección de datos (CNIL) sancionó al Hôpital privé de la Loire con una multa de 500.000 euros debido a una deficiente protección de la información correspondiente a pacientes y allegados. Esta vulnerabilidad de seguridad provocó un incidente de exposición de datos personales durante el verano de 2025, afectando a cientos de miles de personas vinculadas al centro médico ubicado en Saint-Étienne. Una investigación posterior realizada por la agencia determinó que el establecimiento incumplió diversas normativas del Reglamento General de Protección de Datos.

Fuente: BleepingComputer Publicado: 03/09/2026 · 18:01 UTC
Ciberseguridad Lo que la carta de advertencia sobre la IA pasó por alto por completo
Imagen: Dark Reading
Ciberseguridad

Lo que la carta de advertencia sobre la IA pasó por alto por completo

Un grupo compuesto por más de cien empresas tecnológicas ha publicado una carta abierta en la que advierte que la inteligencia artificial facilitará ciberataques más complejos y frecuentes, reduciendo el margen de tiempo para fortalecer la seguridad. Aunque el artículo coincide en que el peligro es real —señalando incidentes recientes donde actores maliciosos utilizaron scripts generados por IA contra controladores industriales expuestos—, también cuestiona la premisa basándose en análisis de defensa que indican que los ciberdelincuentes se centran en lo que resulta rentable y accesible, como el uso de credenciales robadas y configuraciones deficientes que ya explotan habitualmente. El principal vacío que señala el texto es que la carta de advertencia carece de un sujeto que ejecute las recomendaciones propuestas, ignorando por completo el factor humano.

Fuente: Dark Reading Publicado: 03/09/2026 · 17:23 UTC
Ciberseguridad La infraestructura del registro de Coder ha sido comprometida para distribuir módulos maliciosos
Imagen: BleepingComputer
Ciberseguridad

La infraestructura del registro de Coder ha sido comprometida para distribuir módulos maliciosos

Un atacante logró vulnerar la infraestructura de Cloudflare perteneciente a Coder, introduciendo servidores de registro no autorizados que distribuyeron módulos de Terraform maliciosos equipados con código diseñado para robar credenciales. Coder ofrece entornos de desarrollo en la nube seguros y autoalojados que son utilizados por diversas entidades privadas y gubernamentales, entre las que se encuentran agencias de defensa de Estados Unidos, Dropbox, Palantir, Square, Mercedes-Benz, KKR y EnBW. El incidente afectó específicamente al sitio de hospedaje de paquetes del proyecto, utilizado por los desarrolladores para obtener componentes destinados a sus plantillas de espacio de trabajo.

Fuente: BleepingComputer Publicado: 03/09/2026 · 16:04 UTC
Vulnerabilidad Una vulnerabilidad crítica en Cisco Nexus 9000 permite a atacantes remotos no autenticados ejecutar código con privilegios de root
Imagen: The Hacker News
Vulnerabilidad

Una vulnerabilidad crítica en Cisco Nexus 9000 permite a atacantes remotos no autenticados ejecutar código con privilegios de root

Cisco ha publicado actualizaciones para solucionar una vulnerabilidad crítica de seguridad en ciertos switches Nexus 9000 basados en Silicon One, la cual permite que un atacante remoto y sin autenticación ejecute código con privilegios de root. Esta falla, identificada bajo un código específico, surge debido a una vinculación en una dirección IP sin restricciones que deja ciertos puertos TCP accesibles de manera predeterminada. Como medidas temporales mientras se despliegan las versiones definitivas, la compañía ofrece recomendaciones como el uso de listas de control de acceso de infraestructura o un escudo temporal de protección en vivo.

Fuente: The Hacker News Publicado: 03/09/2026 · 15:52 UTC
Ciberseguridad Ilustrativo
Ilustración genérica de la categoría Ciberseguridad; no es una foto real del hecho
Ciberseguridad

Fui víctima de un deepfake: ¿qué debo hacer?

La proliferación de contenidos falsos creados mediante inteligencia artificial generativa, conocidos como deepfakes, ha impulsado la atención de legisladores y políticos tanto en Estados Unidos como en el ámbito internacional. Mientras que algunos de estos materiales se emplean como bromas, muchos otros tienen fines maliciosos, siendo utilizados por estafadores, extorsionadores y acosadores para hostigar a personas, incluidos los menores de edad. Debido a esto, se han aprobado normativas y se presiona a las plataformas tecnológicas para controlar este tipo de publicaciones, aunque la legalidad de los deepfakes depende de las circunstancias, como su finalidad o si corresponden a imágenes íntimas no consensuadas y a menores.

Fuente: WeLiveSecurity (ESET) en español Publicado: 03/09/2026 · 15:44 UTC
Malware El malware BraZetsu convierte los equipos Windows comprometidos en inventario de un mercado ilegal
Imagen: The Hacker News
Malware

El malware BraZetsu convierte los equipos Windows comprometidos en inventario de un mercado ilegal

Un grupo de ciberdelincuentes utiliza un marco de software malicioso llamado BraZetsu para transformar equipos con el sistema operativo Windows en activos comerciales dentro de un mercado clandestino. Este conjunto de herramientas opera con una estructura modular y técnicas avanzadas de sigilo, siendo empleado por actores de amenazas considerados hablantes nativos de portugués y rastreados bajo el nombre de Exilware. El desarrollo y la gestión de la plataforma se apoyan en el uso de inteligencia artificial generativa tanto para el análisis de los sistemas afectados como para priorizar los objetivos de alto valor.

Fuente: The Hacker News Publicado: 03/09/2026 · 15:26 UTC
Filtración de datos La filtración de datos del software judicial de Thomson Reuters podría haber dejado al descubierto números de la Seguridad Social y datos confidenciales
Imagen: The Hacker News
Filtración de datos

La filtración de datos del software judicial de Thomson Reuters podría haber dejado al descubierto números de la Seguridad Social y datos confidenciales

La empresa Thomson Reuters informó que un tercero no autorizado obtuvo archivos de C-Track, la plataforma de gestión de casos judiciales de su unidad West Publishing Corporation. El acceso no autorizado a los datos ocurrió en marzo de 2026 y la compañía descubrió la actividad a finales de junio de ese mismo año. Entre la información de los expedientes judiciales que podría haber quedado expuesta se incluyen nombres, números de la Seguridad Social, permisos de conducir, fechas de nacimiento, así como datos médicos y de seguros de salud.

Fuente: The Hacker News Publicado: 03/09/2026 · 14:39 UTC
Filtración de datos La «velocidad de la máquina» de la IA reduce un ataque de dos semanas a tan solo 10 horas
Imagen: Dark Reading
Filtración de datos

La «velocidad de la máquina» de la IA reduce un ataque de dos semanas a tan solo 10 horas

Un grupo de investigadores documentó un incidente donde un atacante humano utilizó agentes de inteligencia artificial para vulnerar una red empresarial en menos de diez horas, logrando un impacto que normalmente requeriría el trabajo coordinado de múltiples equipos durante dos semanas. Las acciones del ciberdelincuente incluyeron la recolección de credenciales, la obtención de acceso root, la toma de control de conductos de integración y entrega continua (CI/CD), y el uso de la propia infraestructura de inteligencia artificial de la víctima en su contra, aprovechando fallas comunes como una interfaz de programación de aplicaciones (API) expuesta y credenciales codificadas de forma rígida. El aspecto más destacado del ataque fue la capacidad de los agentes de inteligencia artificial para operar de manera coordinada, paralela y en tiempo real, evaluando resultados y replanteando acciones mientras el humano definía los objetivos.

Fuente: Dark Reading Publicado: 03/09/2026 · 14:38 UTC
Vulnerabilidad HPE corrige una vulnerabilidad crítica en ArubaOS-CX que permite la ejecución remota de código
Imagen: BleepingComputer
Vulnerabilidad

HPE corrige una vulnerabilidad crítica en ArubaOS-CX que permite la ejecución remota de código

Hewlett Packard Enterprise ha lanzado correcciones para solucionar un fallo crítico de ejecución remota de código en el sistema operativo de red ArubaOS-CX. Este problema de seguridad, provocado por un desbordamiento de búfer y registrado con un código específico, permite que atacantes remotos sin autenticar envíen paquetes manipulados a un proceso del demonio afectado para lograr la ejecución de código con privilegios elevados, debido a un procesamiento incorrecto de entradas mal formadas. El boletín de seguridad detalla las versiones de lanzamiento afectadas junto con sus respectivas actualizaciones necesarias para solucionar el problema.

Fuente: BleepingComputer Publicado: 03/09/2026 · 14:28 UTC
Ciberseguridad «Breeze Comet» sacude los sistemas financieros brasileños y mundiales
Imagen: Dark Reading
Ciberseguridad

«Breeze Comet» sacude los sistemas financieros brasileños y mundiales

Un grupo de ciberdelincuencia identificado como "Breeze Comet" (anteriormente conocido como UNC5669) está infiltrando los sistemas financieros en Brasil para manipular la infraestructura de pagos y realizar transacciones ilegales a su favor. Este actor de amenazas ataca de forma directa a instituciones financieras, firmas de tecnología financiera, comercios minoristas, puntos de venta, comercio electrónico, bancos y organismos gubernamentales mediante programas maliciosos personalizados y tácticas ingeniosas de infiltración. Expertos advierten que este modelo operativo podría replicarse en muchos otros países.

Fuente: Dark Reading Publicado: 03/09/2026 · 12:00 UTC
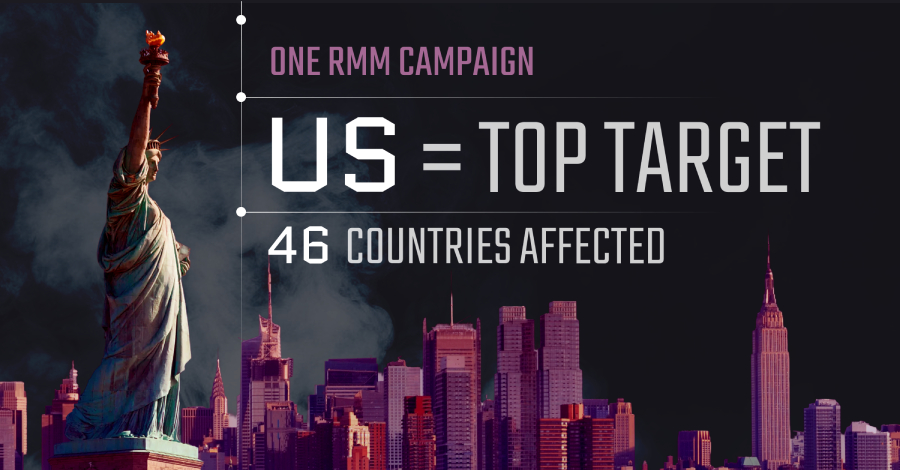
Phishing Estados Unidos se convierte en el principal objetivo de una campaña de phishing de RMM que abarca 46 países
Imagen: The Hacker News
Phishing

Estados Unidos se convierte en el principal objetivo de una campaña de phishing de RMM que abarca 46 países

Una campaña de phishing que emplea software legítimo de monitorización y gestión remota (RMM) se ha expandido a cuarenta y seis países, a pesar de que inicialmente se relacionaba con Canadá debido al uso de formularios fiscales de dicho país como señuelo. El territorio estadounidense concentra cerca de la mitad de las acciones observadas, convirtiéndose en el principal objetivo geográfico de la operación, que también abarca industrias como educación, tecnología, gobierno, banca, finanzas y manufactura mediante el cambio constante de temas en documentos falsos. Para obstaculizar su seguimiento, los atacantes cambian con gran rapidez los dominios y la infraestructura de distribución digital, apoyándose en servicios en la nube y sitios comprometidos, aunque los investigadores han logrado vincular los casos separados mediante elementos persistentes en los kits de phishing.

Fuente: The Hacker News Publicado: 03/09/2026 · 11:58 UTC
Vulnerabilidad Se ha aprovechado una vulnerabilidad crítica de Elementor Pro para tomar el control de sitios web de WordPress
Imagen: BleepingComputer
Vulnerabilidad

Se ha aprovechado una vulnerabilidad crítica de Elementor Pro para tomar el control de sitios web de WordPress

Se ha descubierto y parcheado una vulnerabilidad crítica, identificada como CVE-2026-32475, que afecta al complemento Elementor Pro para WordPress. Esta falla de seguridad está siendo aprovechada activamente en ataques informáticos para instalar una webshell y ejecutar comandos de manera arbitraria en los servidores afectados. El problema se origina por una validación incorrecta en los arreglos de carga de archivos dentro de los formularios del complemento, lo cual permite a los atacantes omitir los controles establecidos al enviar un archivo vacío seguido de un archivo PHP malicioso.

Fuente: BleepingComputer Publicado: 03/09/2026 · 10:52 UTC
Malware Los atacantes convierten el entorno de ejecución de confianza de Node.js en una herramienta para distribuir malware en ataques dirigidos
Imagen: The Hacker News
Malware

Los atacantes convierten el entorno de ejecución de confianza de Node.js en una herramienta para distribuir malware en ataques dirigidos

Ciertas agrupaciones de atacantes están empleando el entorno de ejecución Node.js para distribuir cargas maliciosas en diversas campañas de ciberataques. Esta estrategia se basa en aprovechar el binario oficial y firmado de esta herramienta legítima de desarrollo, lo que reduce las probabilidades de ser detectados por sistemas basados en firmas, mientras que un registro del sistema permite relanzar el código malicioso en cada inicio de sesión. Durante las intrusiones detectadas, los operadores han descargado el instalador legítimo desde el sitio oficial para establecer accesos a largo plazo en redes de diversos sectores, como el tecnológico, gubernamental y hotelero.

Fuente: The Hacker News Publicado: 03/09/2026 · 10:43 UTC
Malware La red de Shai-Hulud acaba de ampliarse a 469 puntos de acreditación. Esto es lo que significa
Imagen: The Hacker News
Malware

La red de Shai-Hulud acaba de ampliarse a 469 puntos de acreditación. Esto es lo que significa

Las variantes recientes del gusano robacredenciales Shai-Hulud han ampliado significativamente su capacidad de búsqueda, escaneando una gran cantidad de ubicaciones en entornos de desarrollo, herramientas de integración y despliegue continuo, configuraciones en la nube e incluso herramientas de inteligencia artificial. Esta evolución demuestra que los atacantes ya no necesitan romper las relaciones de confianza tradicionales, sino que aprovechan las credenciales y privilegios que ya existen en los sistemas para moverse entre diferentes entornos, desde una estación de trabajo hasta repositorios de código y plataformas de la nube. Para frenar esta amenaza y evitar que los robos de credenciales se conviertan en ataques de cadena de suministro a gran escala, las organizaciones deben priorizar la gestión del riesgo de credenciales comenzando por eliminar las llaves de publicación de paquetes en texto plano.

Fuente: The Hacker News Publicado: 03/09/2026 · 10:36 UTC
Malware La contraseña de tu empleado ha aparecido en un registro de un programa de robo de información. ¿Y ahora qué?
Imagen: BleepingComputer
Malware

La contraseña de tu empleado ha aparecido en un registro de un programa de robo de información. ¿Y ahora qué?

Los registros de programas maliciosos diseñados para robar información se han convertido en un problema operativo de seguridad para los defensores, quienes frecuentemente descubren correos corporativos y credenciales expuestas. Estas infecciones ocurren a menudo en dispositivos personales o no administrados de empleados ubicados fuera de las oficinas, y la información recopilada suele difundirse en canales de mensajería digital para ser aprovechada por atacantes. El principal reto para los equipos de seguridad no es solo la gran cantidad de datos que deben procesar, sino distinguir entre contraseñas antiguas irrelevantes y compromisos reales de identidad.

Fuente: BleepingComputer Publicado: 03/09/2026 · 09:50 UTC
Vulnerabilidad El exploit de spyware «Pegasus Zero-Click» infecta el iPhone de un miembro del movimiento estudiantil serbio
Imagen: The Hacker News
Vulnerabilidad

El exploit de spyware «Pegasus Zero-Click» infecta el iPhone de un miembro del movimiento estudiantil serbio

Un análisis reciente elaborado de manera conjunta revela que el teléfono iPhone de un integrante de un movimiento de protesta estudiantil en Serbia resultó infectado con el programa de espionaje Pegasus, desarrollado por el Grupo NSO. La investigación determinó que para lograr la infección se empleó una vulnerabilidad del tipo "cero clics" que afectaba al servicio iMessage de Apple. La SHARE Foundation confirmó que, desde principios de año, al menos catorce personas han sido blanco de programas espía avanzados en territorio serbio, abarcando a activistas, parlamentarios y concejales de partidos de la oposición, en un contexto que coincidió con la celebración de elecciones locales.

Fuente: The Hacker News Publicado: 03/09/2026 · 08:43 UTC
Vulnerabilidad Múltiples vulnerabilidades en Ocsreports de OCS Inventory NG
Imagen: INCIBE-CERT - Avisos
Vulnerabilidad

Múltiples vulnerabilidades en Ocsreports de OCS Inventory NG

Se ha coordinado la divulgación de cinco fallos de seguridad que impactan a Ocsreports, una plataforma de código abierto orientada a la administración e inventoría de elementos de hardware y software en entornos informáticos. Del total de los fallos encontrados, uno posee un nivel crítico y los cuatro restantes se catalogan con una severidad alta, habiendo sido localizados por un investigador específico. Las fallas comprenden un problema de subida de archivos sin restricciones en la herramienta CSV para administradores, un fallo de Cross-Site Scripting (XSS) almacenado en la sección de plantillas de avisos, dos vulnerabilidades distintas de inyección SQL vinculadas a privilegios de operador en diferentes puntos de acceso, y un problema de falsificación de peticiones en el servidor (SSRF) relacionado con la activación de funciones de despliegue.

Fuente: INCIBE-CERT - Avisos Publicado: 03/09/2026 · 08:00 UTC
Vulnerabilidad Múltiples vulnerabilidades en productos de SonicWall
Imagen: INCIBE-CERT - Avisos
Vulnerabilidad

Múltiples vulnerabilidades en productos de SonicWall

Se han reportado fallos de seguridad considerados de máxima gravedad que afectan a determinados dispositivos de la marca SonicWall. La explotación de estos problemas de seguridad podría dar la oportunidad a un atacante de lograr acceso ilegítimo a características importantes o de ejecutar código de forma remota. Entre los fallos identificados se encuentra uno de tipo SSRF antes de la autenticación en la interfaz del dispositivo, provocado por una ruta de acceso no intencionada, lo cual posibilita que un atacante remoto sin autenticar realice acciones y funciones sin autorización.

Fuente: INCIBE-CERT - Avisos Publicado: 03/09/2026 · 07:50 UTC
Vulnerabilidad Plex advierte a los usuarios de que deben corregir inmediatamente las vulnerabilidades de seguridad
Imagen: BleepingComputer
Vulnerabilidad

Plex advierte a los usuarios de que deben corregir inmediatamente las vulnerabilidades de seguridad

La plataforma Plex ha hecho un llamado urgente a su comunidad para que actualicen de inmediato tanto sus servidores de medios como sus aplicaciones de escritorio. Esta medida busca solucionar diversos problemas de seguridad detectados, los cuales todavía no cuentan con identificadores CVE oficiales para su seguimiento. Para mitigar los riesgos, la empresa envió correos electrónicos a las personas que utilizan las versiones vulnerables, recomendando la instalación de las nuevas versiones liberadas.

Fuente: BleepingComputer Publicado: 03/09/2026 · 07:02 UTC
Vulnerabilidad Un investigador publica un PoC de FalconFlank que demuestra la escalada de privilegios en CrowdStrike Falcon
Imagen: The Hacker News
Vulnerabilidad

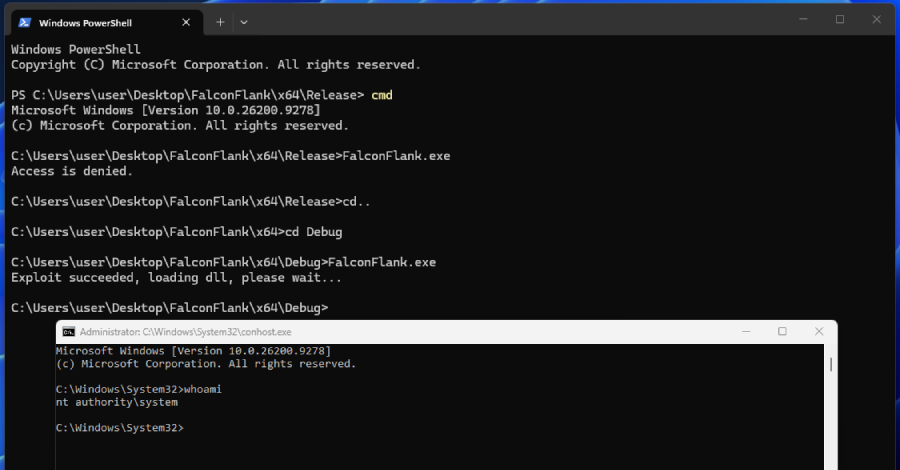
Un investigador publica un PoC de FalconFlank que demuestra la escalada de privilegios en CrowdStrike Falcon

Un investigador de seguridad conocido bajo el alias Chaotic Eclipse ha publicado una prueba de concepto para una vulnerabilidad de día cero denominada FalconFlank, la cual permite la elevación de privilegios al explotar la corrección de macros maliciosas de Office dentro del sensor de CrowdStrike Falcon. Desde CrowdStrike señalaron que se encuentran examinando los reportes recibidos y recomendaron a los usuarios desactivar una política específica de Windows sobre la eliminación de macros sospechosas en archivos de Microsoft Office, aclarando que la protección de los clientes se mantiene activa mediante las configuraciones de la nube. Este acontecimiento se produce luego de que el mismo investigador diera a conocer otros códigos de prueba orientados a diferentes herramientas de seguridad y sistemas operativos.

Fuente: The Hacker News Publicado: 03/09/2026 · 06:26 UTC
Vulnerabilidad La CISA añade siete vulnerabilidades explotadas, mientras los atacantes despliegan «reverse shells» y mineros de criptomonedas
Imagen: The Hacker News
Vulnerabilidad

La CISA añade siete vulnerabilidades explotadas, mientras los atacantes despliegan «reverse shells» y mineros de criptomonedas

La Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos incorporó siete fallas de seguridad a su lista de vulnerabilidades explotadas conocidas, debido a que piratas informáticos las están utilizando activamente en ataques. Entre los fallos se encuentran problemas de falsificación de solicitudes en el lado del servidor, inyecciones de comandos, fallas de autenticación y problemas de contrabando de solicitudes HTTP que afectan a distintos productos tecnológicos. Diversas firmas de seguridad informaron sobre el uso activo de estas debilidades por parte de actores maliciosos.

Fuente: The Hacker News Publicado: 03/09/2026 · 05:19 UTC