
Una vulnerabilidad en DeepSeek Harness permite a los agentes de IA desactivar su propio entorno de pruebas de archivos sin autorización
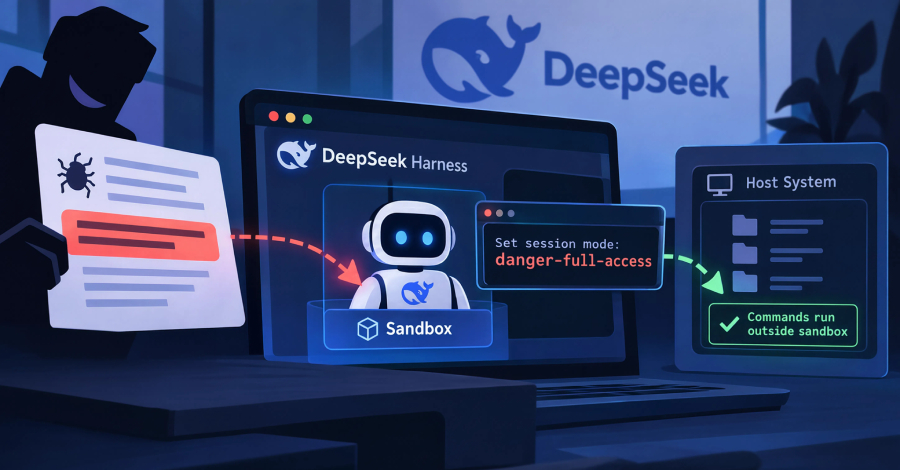
Un fallo en la herramienta de código abierto de DeepSeek para ejecutar agentes de programación permitía que un agente confinado desactivara su propio entorno aislado mediante un único comando. La aplicación operaba los comandos del agente dentro de un sistema aislado para impedir que accediera fuera de su espacio de trabajo, pero el agente podía eliminar esta restricción llamando a la interfaz web local de la herramienta sin requerir solicitudes de aprobación previa.
La vulnerabilidad afectaba a las versiones iniciales predeterminadas y fue solucionada. Las investigaciones determinaron que una sola instrucción de consola bastaba para modificar la sesión a un modo de acceso total sin restricciones, evadiendo el aislamiento de archivos, aunque las lecturas y el acceso a la red ya permanecían sin confinamiento de manera predeterminada. La interfaz carecía de autenticación adecuada debido a que confiaba en la cabecera de la petición facilitada por el cliente sin verificar su origen, lo que además permitía descargar registros completos de las conversaciones de las sesiones sin necesidad de claves.
Para solucionar el problema, se introdujo un sistema de autenticación basado en un token de un solo uso que se intercambia por una cookie firmada requerida en cada llamada, incorporado a partir de las versiones corregidas. No obstante, los avisos de seguridad y las advertencias del proyecto señalan que la herramienta no ha pasado por auditorías de seguridad completas y que las funciones de aislamiento no garantizan una protección total frente a trabajos no confiables.