Phishing — Noticias de Ciberseguridad

Categoría: Phishing

Phishing Fake OpenAI, SpaceX events used to steal Microsoft, Google accounts
Imagen: BleepingComputer
Lo más reciente Phishing

Fake OpenAI, SpaceX events used to steal Microsoft, Google accounts

Ciertas campañas maliciosas emplean invitaciones falsas a eventos de OpenAI, SpaceX y Anthropic para engañar a los empleados mediante páginas de registro fraudulentas. Estas páginas utilizan acortadores de URL y servicios legítimos para desviar a las víctimas, además de incorporar validaciones para evitar el análisis automatizado.

Fuente: BleepingComputer Publicado: 05/11/2026 · 21:30 UTC
Leer la noticia completa →
Más noticias de esta categoría

Phishing Researchers Bypass ChatGPT Lockdown Mode to Exfiltrate Chats Without User Interaction
Imagen: The Hacker News
Phishing

Researchers Bypass ChatGPT Lockdown Mode to Exfiltrate Chats Without User Interaction

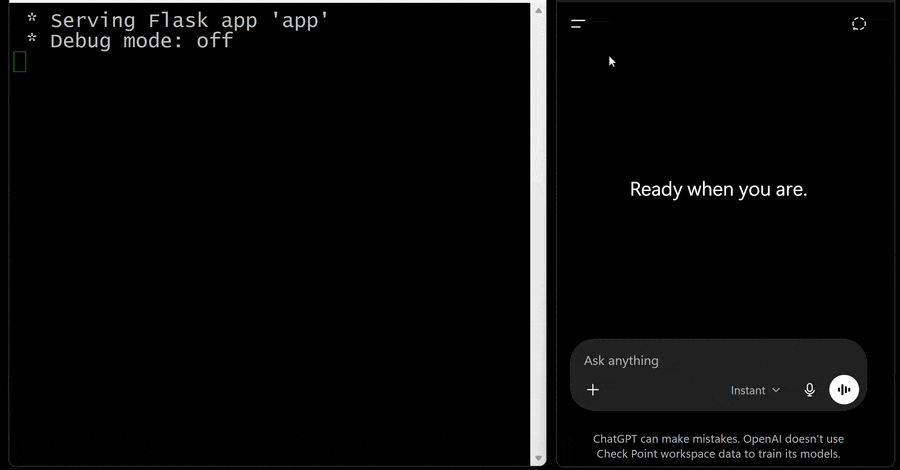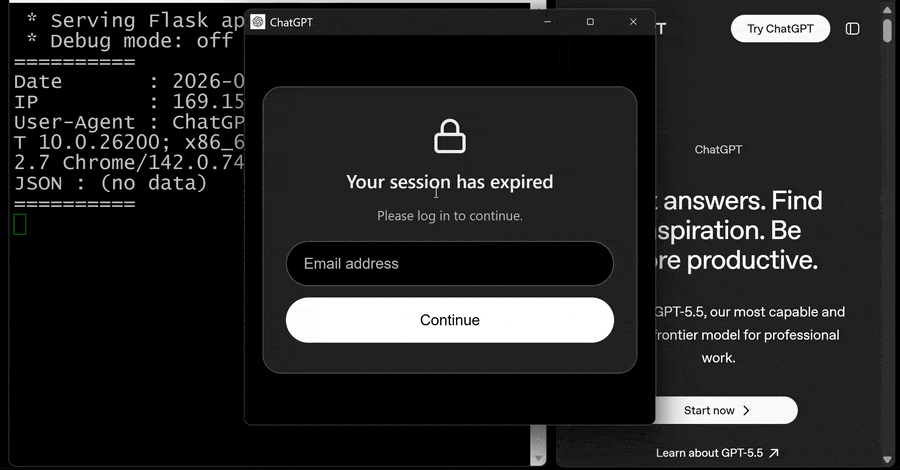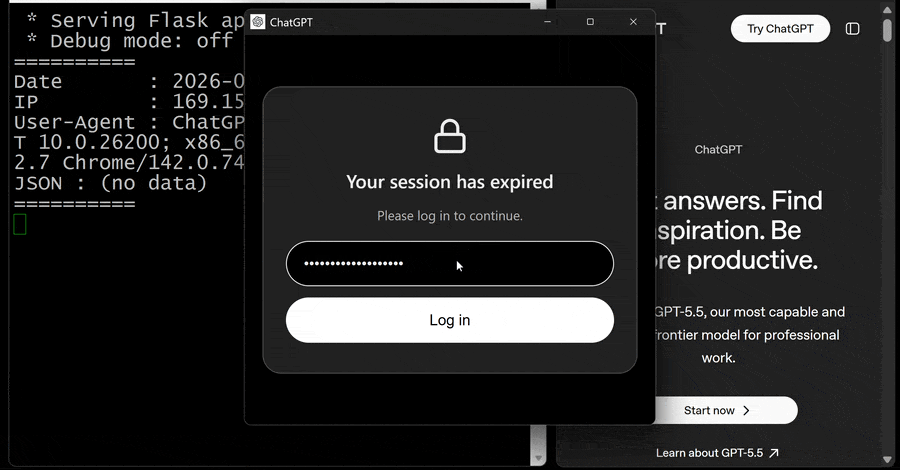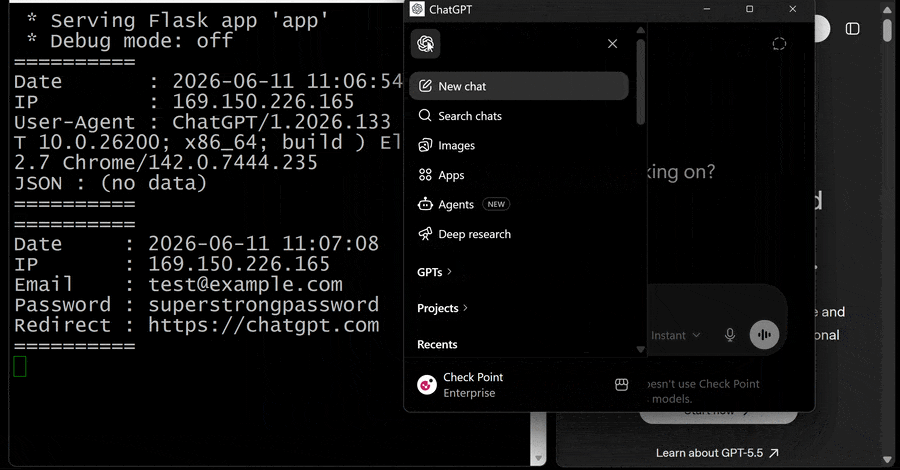
Investigadores de ciberseguridad revelaron detalles sobre una vulnerabilidad ya corregida que permitía sortear las protecciones del modo de bloqueo en la aplicación de escritorio de inteligencia artificial. Este mecanismo había sido incorporado para mitigar los riesgos de exfiltración de datos provocados por inyecciones de comandos, limitando las solicitudes de red salientes. El fallo radicaba en la forma en que se gestionaban las ventanas emergentes durante las vistas previas de código HTML, lo que posibilitaba escapar del entorno aislado original.

Fuente: The Hacker News Publicado: 05/11/2026 · 16:42 UTC
Phishing Bank Phishing Sites Show Fake ‘Suspended’ Pages to Evade Takedowns
Imagen: SecurityWeek
Phishing

Bank Phishing Sites Show Fake ‘Suspended’ Pages to Evade Takedowns

Una campaña de suplantación de identidad dirigida principalmente a entidades financieras y servicios de tesorería empresariales ha estado utilizando más de trescientos dominios falsos. Los dominios imitan a numerosas instituciones financieras, sobre todo bancos regionales medianos, y emplean patrones de nombres específicos combinados con el nombre del banco objetivo.

Fuente: SecurityWeek Publicado: 05/11/2026 · 13:22 UTC
Phishing Google Calendar phishing campaign hijacks sessions, bypasses MFA
Imagen: BleepingComputer
Phishing

Google Calendar phishing campaign hijacks sessions, bypasses MFA

Un equipo de investigación de amenazas detectó y ha estado siguiendo una operación de phishing enfocada en robar sesiones activas de usuarios corporativos. Los mensajes maliciosos se distribuyen mediante invitaciones de calendario que simulan asuntos cotidianos y son enviados frecuentemente desde organizaciones con las que el destinatario ya ha mantenido correspondencia previa, logrando que los sistemas de reputación y los enlaces iniciales muestren apariencias totalmente legítimas y confiables.

Fuente: BleepingComputer Publicado: 04/11/2026 · 15:00 UTC
Phishing Fake job interview opened the door to $6.34 billion Binance heist
Imagen: Help Net Security
Phishing

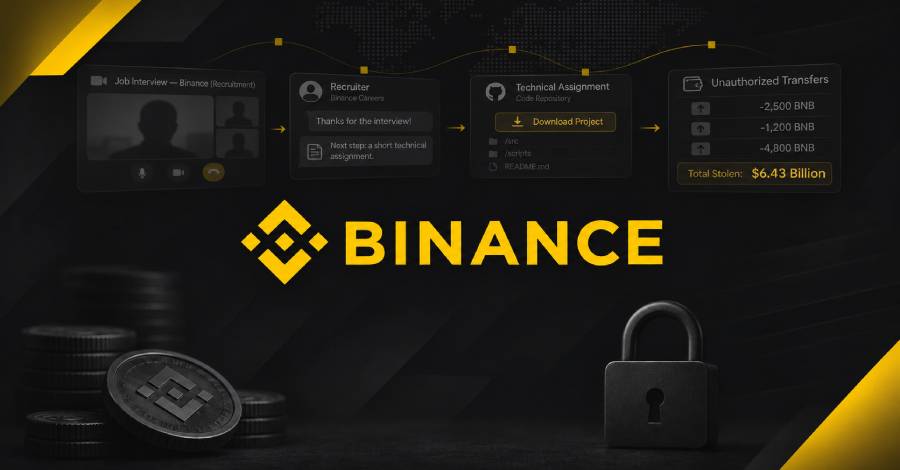
Fake job interview opened the door to $6.34 billion Binance heist

Una serie de técnicas complejas que incluyeron la ingeniería social mediante entrevistas de trabajo falsas, descargas de software malicioso, herramientas internas de inteligencia artificial comprometidas y la vulneración de terminales permitió a los atacantes sustraer activos digitales de Binance. El dinero salió de las carteras de la plataforma y parte de los fondos fueron congelados rápidamente con la ayuda de socios como Tether y Circle, mientras que el intercambio prometió hacerse cargo de la totalidad de las pérdidas de los usuarios.

Fuente: Help Net Security Publicado: 04/11/2026 · 10:29 UTC
Phishing North Korean fake job interview led to $6.3B Binance heist
Imagen: The Register - Security
Phishing

North Korean fake job interview led to $6.3B Binance heist

El texto proporcionado consiste únicamente en una lista de titulares y fragmentos breves sobre diversos temas tecnológicos, de ciberseguridad e inteligencia artificial, sin incluir ninguna noticia o información relacionada con Corea del Norte, entrevistas de trabajo falsas ni el robo a Binance mencionado en el título.

Fuente: The Register - Security Publicado: 03/11/2026 · 22:04 UTC
Phishing Binance Reveals How Fake Job Interviews and AI Tool Abuse Led to $6.43 Billion Theft
Imagen: The Hacker News
Phishing

Binance Reveals How Fake Job Interviews and AI Tool Abuse Led to $6.43 Billion Theft

Binance informó que el hurto masivo de activos digitales fue el resultado de una compleja campaña en varias fases que combinó ingeniería social mediante procesos de contratación falsos y la manipulación de herramientas de inteligencia artificial. La empresa aclaró que no se trató de un simple ataque de suplantación de identidad o de una brecha aislada, sino de una serie de tácticas coordinadas que incluyeron la descarga de software malicioso y métodos avanzados de autorización de transacciones.

Fuente: The Hacker News Publicado: 03/11/2026 · 16:55 UTC
Phishing Gorbag APT group hits Ukrainian courts and city councils with self-deleting malware
Imagen: Help Net Security
Phishing

Gorbag APT group hits Ukrainian courts and city councils with self-deleting malware

La firma de seguridad ESET ha estado monitoreando a un grupo de ciberespionaje vinculado a Rusia, conocido como Gorbag, el cual ha estado vulnerando a entidades ucranianas mediante correos de spearphishing y un programa malicioso de robo de información que se borra de manera automática tras extraer los datos. Las víctimas identificadas se ubican exclusivamente en territorio ucraniano e incluyen organismos de justicia, administraciones locales de zonas cercanas al frente de batalla, entidades del sector de defensa y un centro logístico de ayuda militar extranjera.

Fuente: Help Net Security Publicado: 03/11/2026 · 10:00 UTC
Phishing ⚡ Weekly Recap: Critical CVEs, Linux DDoS Botnet, Device-Code Phishing, Android Spyware and More
Imagen: The Hacker News
Phishing

⚡ Weekly Recap: Critical CVEs, Linux DDoS Botnet, Device-Code Phishing, Android Spyware and More

El informe semanal de ciberseguridad destaca diversos incidentes recientes, entre los que resalta la atribución oficial por parte de la Oficina Federal de Investigaciones de Estados Unidos de un ciberataque histórico contra Binance. El asalto, vinculado a un grupo de piratas informáticos norcoreanos y ejecutado a través de múltiples cadenas de bloques, resultó en la sustracción de una cifra multimillonaria en activos virtuales, superando registros anteriores de robos de criptomonedas. Parte de estos fondos fueron congelados en la red por distintas entidades.

Fuente: The Hacker News Publicado: 02/11/2026 · 16:57 UTC
Phishing CP Advantage 2026: En Praga el 5 de Noviembre
Imagen: El Lado del Mal
Phishing

CP Advantage 2026: En Praga el 5 de Noviembre

El autor del artículo menciona que tiene una agenda muy ocupada antes de tomarse un descanso total de conferencias y entrevistas durante el mes de diciembre. Explica que, tras participar en un evento en Lisboa, viajará a Praga para ofrecer una conferencia en la jornada de seguridad CP Advantage 2026.

Fuente: El Lado del Mal Publicado: 02/11/2026 · 05:01 UTC
Phishing Cómo formarse en Cybercrime: eCrime 2026 en Lisboa del 2 al 6 de Noviembre
Imagen: El Lado del Mal
Phishing

Cómo formarse en Cybercrime: eCrime 2026 en Lisboa del 2 al 6 de Noviembre

Parece que las cosas van pasando casi sin querer, y el bueno de Peter Cassidy - viejo conocido de los años de Eleven Paths (love++) trabajando con la Anti-Phishing Working Group - me contactó por mi buzón de MyPublicInbox para invitarme a dar la Keynote el próximo 3 de Noviembre . " No puedo ", iba a contestarle, " estoy en Lisboa ", me disponía a decir, cuando descubrí que el eCrime 2026 del APWG es en Lisboa .

Fuente: El Lado del Mal Publicado: 31/10/2026 · 05:48 UTC
Phishing Quishing: cómo funcionan las estafas con códigos QR y cómo protegerte
Imagen: WeLiveSecurity (ESET) en español
Phishing

Quishing: cómo funcionan las estafas con códigos QR y cómo protegerte

El quishing, una técnica que combina los códigos QR con el phishing, se ha convertido en una amenaza relevante distribuida por correo electrónico. Según los registros de ESET, esta modalidad afectó a diversos países y se ubicó entre las principales familias de phishing en América Latina, destacando a México con el mayor número de detecciones en la región, mientras que a nivel global también figuró en los reportes junto a Estados Unidos y España.

Fuente: WeLiveSecurity (ESET) en español Publicado: 29/10/2026 · 19:25 UTC
Phishing American Organizations Under Attack: Skyw4lker Device Code Phishing Campaign Exposed
Imagen: The Hacker News
Phishing

American Organizations Under Attack: Skyw4lker Device Code Phishing Campaign Exposed

Ciertas campañas recientes de suplantación de identidad dirigidas a entidades estadounidenses en sectores como tecnología, manufactura y salud eluden el robo tradicional de credenciales. En su lugar, los atacantes abusan de servicios en la nube legítimos y flujos de autenticación mediante el uso de códigos de dispositivo, lo que les permite comprometer cuentas corporativas sin dejar rastros evidentes en los registros de telemetría habituales.

Fuente: The Hacker News Publicado: 28/10/2026 · 10:30 UTC
Phishing AI-Generated Fake Login Pages Are Making Account Takeovers Easier
Imagen: The Hacker News
Phishing

AI-Generated Fake Login Pages Are Making Account Takeovers Easier

Las páginas de inicio de sesión falsas se han vuelto más fáciles de diseñar y mucho más convincentes gracias al uso de la inteligencia artificial generativa, lo que permite a los atacantes imitar marcas conocidas y personalizar mensajes dirigidos a empleados específicos. Estas páginas fraudulentas no solo obtienen credenciales tradicionales, sino que también logran interceptar códigos de autenticación multifactor o secuestrar sesiones activas mediante técnicas de intermediario, logrando así vulnerar cuentas corporativas incluso cuando existen barreras de seguridad adicionales.

Fuente: The Hacker News Publicado: 27/10/2026 · 11:32 UTC
Phishing Security pros reckon the biggest AI risk comes with an employee badge
Imagen: Help Net Security
Phishing

Security pros reckon the biggest AI risk comes with an employee badge

Los expertos en seguridad informática están más preocupados por las acciones del personal interno que por los ataques externos impulsados por inteligencia artificial. Según una encuesta realizada a profesionales de la seguridad, el uso de herramientas de inteligencia artificial por parte de los empleados encabeza la lista de temores, superando a amenazas frecuentes como el phishing generado por inteligencia artificial.

Fuente: Help Net Security Publicado: 26/10/2026 · 13:16 UTC
Phishing Microsoft Teams incorporará una función de detección de phishing basada en IA y sensible al contexto
Imagen: BleepingComputer
Phishing

Microsoft Teams incorporará una función de detección de phishing basada en IA y sensible al contexto

Microsoft ha anunciado que la plataforma Teams incorporará un sistema de detección de phishing impulsado por inteligencia artificial. Su despliegue inicial comenzará en noviembre de 2026, pasando por una fase dirigida y con previsiones de estar disponible de forma general a nivel mundial en diciembre del mismo año. Esta herramienta se diseñó para reconocer estafas, suplantaciones de identidad y comportamientos maliciosos basándose en el contexto de las conversaciones, prestando especial atención a situaciones de mayor riesgo como los primeros chats con contactos externos.

Fuente: BleepingComputer Publicado: 23/10/2026 · 18:54 UTC
Phishing Unos hackers vinculados a Rusia utilizaron una nueva puerta trasera en una red en malla para llevar a cabo un ataque destructivo contra Ucrania
Imagen: The Hacker News
Phishing

Unos hackers vinculados a Rusia utilizaron una nueva puerta trasera en una red en malla para llevar a cabo un ataque destructivo contra Ucrania

Un grupo de piratas informáticos patrocinados por el estado ruso, conocido como Sandworm, colaboró con otro actor de amenazas para ejecutar un ataque destructivo de borrado de datos contra una empresa de logística ucraniana. La intrusión comenzó cuando UAC-0099 logró el acceso inicial mediante un correo de spear-phishing que contenía un archivo malicioso, lo que permitió instalar una puerta trasera llamada MATCHWOK a través de un descargador.

Fuente: The Hacker News Publicado: 23/10/2026 · 11:11 UTC
Phishing Cuando el atacante se convierte en el usuario: un nuevo enfoque sobre la apropiación de cuentas
Imagen: The Register - Security
Phishing

Cuando el atacante se convierte en el usuario: un nuevo enfoque sobre la apropiación de cuentas

La usurpación de cuentas de correo electrónico se ha convertido en una ciberamenaza peligrosa. Los delincuentes suelen obtener credenciales mediante técnicas como el *phishing*, facilitadas por la inteligencia artificial generativa, para luego infiltrarse de manera silenciosa en las comunicaciones de una organización sin activar alarmas tempranas.

Fuente: The Register - Security Publicado: 22/10/2026 · 15:00 UTC
Phishing Los ataques basados en la velocidad de la máquina requieren la detección y la respuesta a dicha velocidad
Imagen: BleepingComputer
Phishing

Los ataques basados en la velocidad de la máquina requieren la detección y la respuesta a dicha velocidad

Los atacantes actuales logran extraer datos o enumerar información en los entornos informáticos en cuestión de minutos tras ingresar, mientras que las herramientas de seguridad tradicionales a menudo no resultan efectivas. El análisis de incidentes recientes muestra tres patrones de ataque comunes. Uno de ellos involucra el robo de tokens de desarrollador mediante paquetes npm maliciosos o extractores de información, los cuales se usan posteriormente para sustraer datos de plataformas de código sin que existan alertas nativas sobre el uso de dichos tokens.

Fuente: BleepingComputer Publicado: 22/10/2026 · 14:02 UTC
Phishing Los atacantes se aprovechan de plataformas legítimas para enviar correos electrónicos de phishing que superan los controles de autenticación.
Imagen: Help Net Security
Phishing

Los atacantes se aprovechan de plataformas legítimas para enviar correos electrónicos de phishing que superan los controles de autenticación.

Ciertos ciberdelincuentes están utilizando plataformas legítimas para enviar correos de suplantación de identidad que logran superar con éxito las verificaciones de autenticidad. Un ejemplo de esto es una aparente confirmación de compra enviada desde el dominio oficial de una conocida empresa, la cual pasa los controles de seguridad correspondientes e incluye datos reales, pero incorpora un número de teléfono fraudulento en el apartado de envío para engañar al destinatario mediante una estafa telefónica.

Fuente: Help Net Security Publicado: 22/10/2026 · 10:59 UTC
Phishing Chrome muestra una ventana de solicitud de permiso antes de acceder a sitios web no seguros
Imagen: Help Net Security
Phishing

Chrome muestra una ventana de solicitud de permiso antes de acceder a sitios web no seguros

Google ha implementado una modificación en su navegador Chrome para solicitar la autorización de los usuarios antes de establecer una conexión HTTP que no sea segura. Esta medida de seguridad se encuentra activa de manera predeterminada para el conjunto de los usuarios, tras haber sido lanzada previamente en la modalidad de protección mejorada de la función de navegación segura.

Fuente: Help Net Security Publicado: 21/10/2026 · 22:30 UTC
Phishing Chrome detecta los comandos maliciosos que los estafadores hacen pasar por soluciones
Imagen: Help Net Security
Phishing

Chrome detecta los comandos maliciosos que los estafadores hacen pasar por soluciones

Google está actualizando el modo de Protección Mejorada de su navegador Chrome para identificar sitios web fraudulentos y emitir advertencias cuando un sitio engaña a los usuarios para que copien comandos maliciosos. Esta modalidad de protección se introdujo originalmente para combatir estafas en línea e ingeniería social, logrando que los usuarios estén más seguros frente a diversas amenazas en comparación con quienes emplean la protección estándar.

Fuente: Help Net Security Publicado: 20/10/2026 · 17:00 UTC
Phishing Condenan a un hacker a 8 años de cárcel por robar 3,3 millones de dólares a los contribuyentes
Imagen: BleepingComputer
Phishing

Condenan a un hacker a 8 años de cárcel por robar 3,3 millones de dólares a los contribuyentes

Un ciudadano nigeriano recibió una condena de prisión de ocho años tras declararse culpable de conspiración para cometer intrusiones informáticas y fraude electrónico. El individuo, que también utilizaba otros nombres, fue extraditado desde Europa hacia Estados Unidos y admitió su participación en operaciones de suplantación de identidad mediante correos dirigidos y ataques informáticos.

Fuente: BleepingComputer Publicado: 20/10/2026 · 13:18 UTC
Phishing Los ciberdelincuentes prefieren a Microsoft frente a Apple y Google en los ataques de phishing dirigidos a marcas
Imagen: Help Net Security
Phishing

Los ciberdelincuentes prefieren a Microsoft frente a Apple y Google en los ataques de phishing dirigidos a marcas

Microsoft representó el 33 % de los intentos de suplantación de marca registrados por Check Point Research en el tercer trimestre de 2026, lo que supone un aumento respecto al 23 % del trimestre anterior y aproximadamente cuatro veces la cuota de cualquier otra marca. Las 10 marcas más suplantadas en ataques de phishing (Fuente: Check Point) Le siguieron Apple y Google, con un 8 % cada una. Dropbox y YouTube registraron los mayores ascensos en la clasificación.

Fuente: Help Net Security Publicado: 19/10/2026 · 09:38 UTC
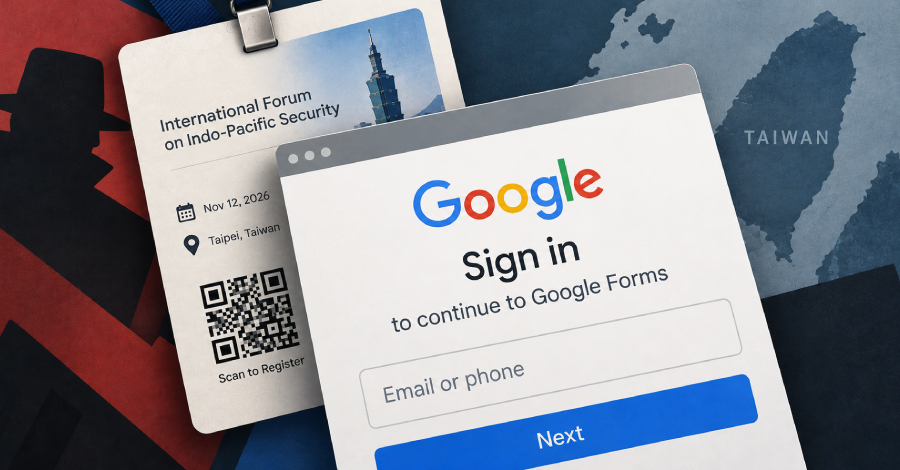
Phishing UAT-11985 utiliza invitaciones falsas a eventos para atacar a investigadores afiliados de Taiwán mediante un ataque de phishing de Google AitM
Imagen: The Hacker News
Phishing

UAT-11985 utiliza invitaciones falsas a eventos para atacar a investigadores afiliados de Taiwán mediante un ataque de phishing de Google AitM

Investigadores de ciberseguridad han revelado una campaña de phishing dirigida a personas vinculadas con organizaciones de investigación en Taiwán. Esta actividad maliciosa es rastreada bajo un nombre específico y se caracteriza por el uso probable de generación de contenido asistida por inteligencia artificial para crear anzuelos personalizados con rapidez.

Fuente: The Hacker News Publicado: 16/10/2026 · 16:16 UTC
Phishing Los hackers disfrazan el phishing como prometedoras oportunidades de negocio
Imagen: Help Net Security
Phishing

Los hackers disfrazan el phishing como prometedoras oportunidades de negocio

Los atacantes están accediendo a cuentas de correo electrónico empresariales con mensajes breves en los que preguntan si una empresa puede presentar un presupuesto para un próximo proyecto, el tipo de solicitud que el personal de ventas y compras responde cada semana. Cadence Riddle, investigadora de ciberseguridad de Fortra, detectó un aumento de 12 veces en los correos electrónicos maliciosos que mencionaban «RFQ» (solicitud de presupuesto) entre octubre de 2025 y septiembre de 2026.

Fuente: Help Net Security Publicado: 16/10/2026 · 12:45 UTC
Phishing Los CAPTCHAs falsos están engañando a los usuarios para que ejecuten malware en sus propios dispositivos
Imagen: Help Net Security
Phishing

Los CAPTCHAs falsos están engañando a los usuarios para que ejecuten malware en sus propios dispositivos

Un informe de Barracuda señala que los delincuentes están utilizando pruebas CAPTCHA falsas en casi la mitad de los ataques con kits de phishing examinados este año. Estas simulaciones sirven para generar confianza en las víctimas, bloquear a las herramientas automatizadas de seguridad y bloquear a los visitantes no deseados antes de mostrar contenido malicioso.

Fuente: Help Net Security Publicado: 15/10/2026 · 13:29 UTC
Phishing El bot CikaBika RAT utiliza Discord como sistema de control y comando (C&C)
Imagen: SecurityWeek
Phishing

El bot CikaBika RAT utiliza Discord como sistema de control y comando (C&C)

Darktrace ha descubierto una campaña maliciosa que distribuye un troyano de acceso remoto desarrollado en Rust y que utiliza la plataforma Discord para su comando y control. La amenaza, denominada CikaBika Bot, se propaga mediante ganchos con temática de documentos, probablemente en el contexto de ataques de phishing, dotando a los atacantes de funciones de reconocimiento, ejecución remota y robo de datos en los equipos comprometidos.

Fuente: SecurityWeek Publicado: 15/10/2026 · 11:25 UTC
Phishing Microsoft desmantela una red de phishing responsable de más de mil millones de mensajes fraudulentos
Imagen: Help Net Security
Phishing

Microsoft desmantela una red de phishing responsable de más de mil millones de mensajes fraudulentos

Microsoft descubrió una red criminal que ofrecía herramientas y cuentas empleadas para realizar estafas de phishing a nivel global, afectando a entidades de sectores como la salud, los servicios financieros, la distribución mayorista y la tecnología en diversos países. En colaboración con otra entidad, se identificaron tres kits de phishing comercializados mediante un mercado clandestino.

Fuente: Help Net Security Publicado: 15/10/2026 · 10:10 UTC
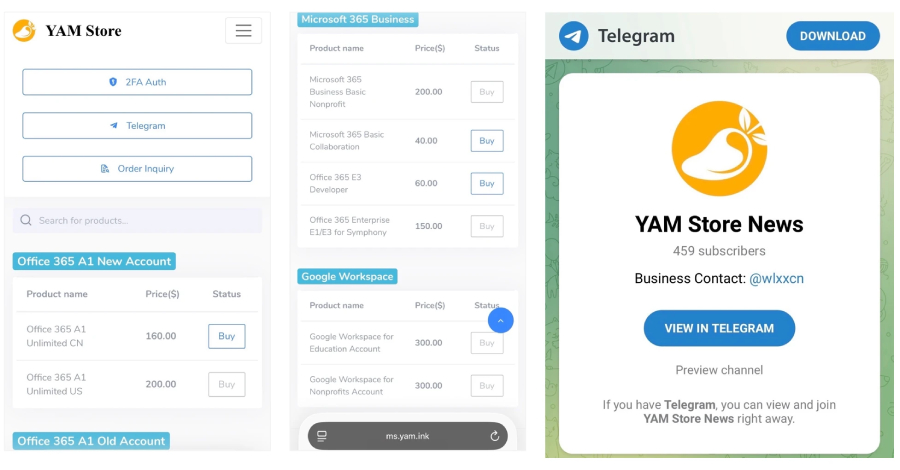
Phishing Yam Store: la red de phishing responsable de mil millones de mensajes
Imagen: Dark Reading
Phishing

Yam Store: la red de phishing responsable de mil millones de mensajes

Una investigación conjunta ha revelado la existencia de un ecosistema cibercriminal de habla china dedicado a facilitar el despliegue masivo de mensajes fraudulentos a nivel global. Este entramado incluye a creadores de kits de phishing y a vendedores de infraestructura digital, los cuales han posibilitado el envío de miles de millones de correos electrónicos y mensajes de texto dirigidos a decenas de miles de organizaciones en todo el mundo.

Fuente: Dark Reading Publicado: 14/10/2026 · 20:57 UTC
Phishing Microsoft desmantela tres kits de phishing vinculados a más de mil millones de mensajes fraudulentos
Imagen: The Hacker News
Phishing

Microsoft desmantela tres kits de phishing vinculados a más de mil millones de mensajes fraudulentos

Microsoft, Health-ISAC, el Centro de Control de Cibercrimen de Japón y varias empresas privadas del sector tecnológico llevaron a cabo una operación autorizada por un tribunal para desarticular tres kits de phishing conocidos como CoGUI, Haozi e Iron Man System. La investigación se originó tras reportes de campañas maliciosas en Japón y reveló que los responsables facilitaron el envío de más de mil millones de mensajes fraudulentos de correo electrónico y SMS a decenas de miles de organizaciones en todo el mundo.

Fuente: The Hacker News Publicado: 14/10/2026 · 17:09 UTC
Phishing Una operación global desmantela la red responsable de 1.000 millones de mensajes de phishing
Imagen: BleepingComputer
Phishing

Una operación global desmantela la red responsable de 1.000 millones de mensajes de phishing

Las agencias policiales y diversos socios internacionales lograron desmantelar una gran red cibercriminal responsable de enviar más de mil millones de mensajes maliciosos contra más de 75,000 organizaciones en 150 países. Esta intervención se originó a partir de una indagatoria iniciada por la policía japonesa y Microsoft tras una serie de fraudes, lo que permitió descubrir un mercado clandestino en idioma chino que proveía herramientas e infraestructura para estafas de suplantación de identidad.

Fuente: BleepingComputer Publicado: 14/10/2026 · 13:12 UTC
Phishing Microsoft desarticula el mercado del phishing en chino, responsable de más de mil millones de mensajes
Imagen: SecurityWeek
Phishing

Microsoft desarticula el mercado del phishing en chino, responsable de más de mil millones de mensajes

Microsoft y Health-ISAC llevaron a cabo la toma y redirección de dominios vinculados a YAM Store, CoGUI e Iron Man, los cuales formaban parte de un mercado de ciberdelincuencia en idioma chino que proveía herramientas de phishing, cuentas e infraestructura a criminales. Esta medida se ejecutó en cumplimiento de una orden emitida por un tribunal estadounidense en Florida, tras detectarse que estas operaciones afectaban frecuentemente a hospitales y organizaciones del sector salud.

Fuente: SecurityWeek Publicado: 14/10/2026 · 13:00 UTC
Phishing Múltiples vulnerabilidades en productos de Ivanti
Imagen: INCIBE-CERT - Avisos
Phishing

Múltiples vulnerabilidades en productos de Ivanti

Se han detectado varias fallas de seguridad en herramientas de Ivanti, específicamente en versiones específicas de Ivanti Connect Secure, Ivanti Xtraction y entornos en la nube de Ivanti Neurons Patch for Intune, quedando excluidas ciertas versiones anteriores de Connect Secure para uno de los fallos.

Fuente: INCIBE-CERT - Avisos Publicado: 14/10/2026 · 08:03 UTC
Phishing Un fallo de escritura de cuatro bytes y de sincronización permite a los investigadores ejecutar código en el enclave de SmartScreen de Windows
Imagen: The Hacker News
Phishing

Un fallo de escritura de cuatro bytes y de sincronización permite a los investigadores ejecutar código en el enclave de SmartScreen de Windows

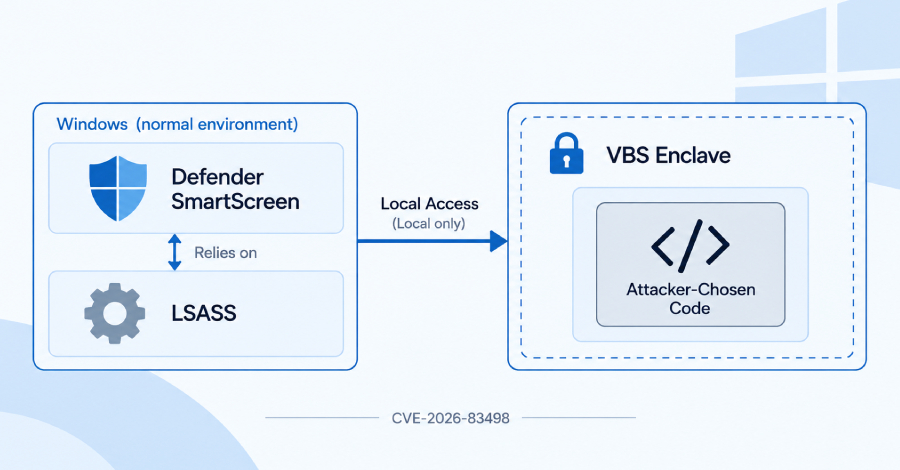
Un grupo de especialistas logró ejecutar su propio código dentro de un compartimento blindado de Windows que supuestamente permanece sellado incluso si un equipo entero resulta comprometido. Esta sección aislada, conocida como enclave VBS, opera en una memoria protegida para resguardar información confidencial, específicamente las contraseñas utilizadas por la función de protección contra phishing de Windows.

Fuente: The Hacker News Publicado: 14/10/2026 · 05:52 UTC
Phishing Corea del Norte lleva a cabo ataques de phishing contra ucranianos para obtener información militar
Imagen: Dark Reading
Phishing

Corea del Norte lleva a cabo ataques de phishing contra ucranianos para obtener información militar

Piratas informáticos patrocinados por el gobierno de Corea del Norte están llevando a cabo ataques de spear-phishing dirigidos a sectores académicos, gubernamentales y de políticas en Ucrania. El objetivo principal de estas acciones de espionaje es recopilar inteligencia sobre la situación de la guerra, las bajas militares norcoreanas, las tendencias en la gestión de prisioneros de guerra y, de manera específica, la situación de los soldados enviados desde Ucrania hacia Corea del Sur.

Fuente: Dark Reading Publicado: 13/10/2026 · 21:24 UTC
Phishing Los youtubers, blanco de patrocinios falsos y de ataques de phishing relacionados con la «verificación de canales»
Imagen: Help Net Security
Phishing

Los youtubers, blanco de patrocinios falsos y de ataques de phishing relacionados con la «verificación de canales»

Los creadores de contenido en YouTube están siendo blanco de estafadores que se hacen pasar por marcas reconocidas para ofrecerles patrocinios falsos. Los delincuentes envían correos electrónicos personalizados que mencionan los videos de los propios creadores y los dirigen a plataformas de colaboración fraudulentas, donde simulan negociaciones de tarifas y muestran sitios pulidos con métricas de campaña y logotipos conocidos para ganarse su confianza.

Fuente: Help Net Security Publicado: 08/10/2026 · 12:41 UTC
Phishing Wazza Phishkit ataca a entidades bancarias, organismos públicos y empresas manufactureras en Estados Unidos, la UE y Australia
Imagen: The Hacker News
Phishing

Wazza Phishkit ataca a entidades bancarias, organismos públicos y empresas manufactureras en Estados Unidos, la UE y Australia

Se ha identificado a Wazza, un nuevo kit de phishing que afecta a organizaciones de los sectores gubernamental, bancario y manufacturero en Estados Unidos, Europa y Australia. Esta campaña destaca por no limitarse a copiar páginas de inicio de sesión, sino por utilizar una infraestructura compleja con cadenas de enrutamiento de múltiples etapas para evaluar a los visitantes y filtrar el tráfico automatizado antes de mostrar una página de suplantación de identidad con temática de Adobe y flujo de código de dispositivo.

Fuente: The Hacker News Publicado: 08/10/2026 · 10:30 UTC
Phishing Hoxhunt amplía «Respond» para automatizar las investigaciones sobre phishing y la eliminación de correos electrónicos
Imagen: Help Net Security
Phishing

Hoxhunt amplía «Respond» para automatizar las investigaciones sobre phishing y la eliminación de correos electrónicos

La empresa Hoxhunt ha presentado nuevas funciones para su plataforma automatizada de respuesta a incidentes de correo electrónico, denominada Hoxhunt Respond. Esta herramienta está diseñada para asistir a los equipos de operaciones de seguridad, logrando disminuir de manera drástica la cantidad de reportes de phishing que necesitan intervención humana y eliminando campañas maliciosas verificadas en cuestión de segundos.

Fuente: Help Net Security Publicado: 07/10/2026 · 13:12 UTC
Phishing Fake ChatGPT, Gemini, and Claude Ad Portals Capture Credentials and MFA Codes
Imagen: The Hacker News
Phishing

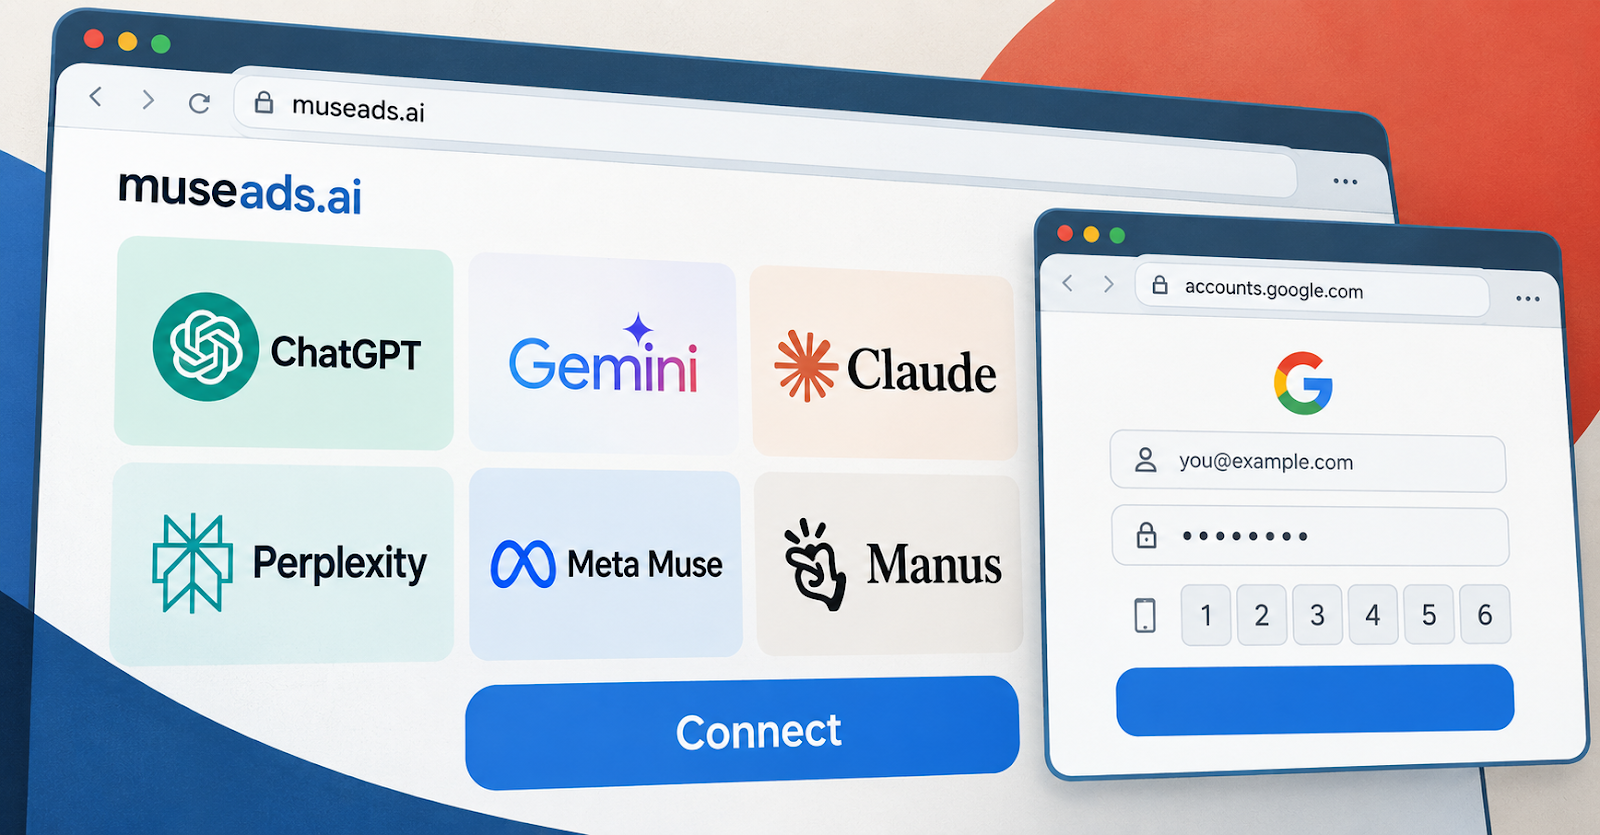
Fake ChatGPT, Gemini, and Claude Ad Portals Capture Credentials and MFA Codes

Un grupo de investigadores ha descubierto una plataforma de phishing operada por humanos que suplanta la identidad de herramientas publicitarias asociadas a populares chatbots de inteligencia artificial y otros sistemas tecnológicos. Estos sitios fraudulentos prometen funciones como gestión de campañas, auditorías de presupuesto y conexiones de cuentas comerciales, con la única finalidad de robar credenciales de acceso y códigos de autenticación multifactor mediante ventanas falsas dentro del propio navegador.

Fuente: The Hacker News Publicado: 06/10/2026 · 18:38 UTC
Phishing Nikkei discloses breaches of employees’ Microsoft, Google email accounts
Imagen: BleepingComputer
Phishing

Nikkei discloses breaches of employees’ Microsoft, Google email accounts

La corporación de medios japonesa Nikkei informó sobre dos incidentes de seguridad en cuentas de correo electrónico de su personal. En el primer caso, atacantes desconocidos accedieron a una cuenta de Google Workspace a finales de julio, lo que dejó al descubierto datos personales de trabajadores y socios comerciales, situación que la organización atendió modificando la clave de acceso tras recibir un aviso de Google a principios de agosto.

Fuente: BleepingComputer Publicado: 06/10/2026 · 09:25 UTC
Phishing Fake brand discounts on social media prey on shoppers’ fear of missing out
Imagen: Help Net Security
Phishing

Fake brand discounts on social media prey on shoppers’ fear of missing out

Los ciberdelincuentes están aprovechando plataformas como Facebook y TikTok para atraer a compradores mediante descuentos falsos en marcas populares, explotando así el temor a perderse de algo. Una herramienta de suplantación de identidad conocida como Milk Dragon, activa desde octubre de 2025, utiliza anuncios en redes sociales para redirigir a los usuarios hacia páginas fraudulentas que imitan tiendas en línea, con el propósito de robar información de tarjetas de pago y códigos de un solo uso.

Fuente: Help Net Security Publicado: 05/10/2026 · 13:55 UTC
Phishing China-Aligned TA419 Targets U.S. AI Policy Experts With Microsoft AitM Phishing
Imagen: The Hacker News
Phishing

China-Aligned TA419 Targets U.S. AI Policy Experts With Microsoft AitM Phishing

Un grupo de ciberespionaje vinculado a China, identificado como TA419 y enfocado en labores de espionaje, ha llevado a cabo campañas de suplantación de identidad para robar credenciales. Los objetivos principales son especialistas en inteligencia artificial pertenecientes a universidades, centros de análisis y entidades del sector legal en Estados Unidos. Estas acciones estarían alineadas con metas de inteligencia del gobierno chino para conocer más sobre las normativas y políticas de IA estadounidenses en un contexto de alta competencia estratégica y controles comerciales.

Fuente: The Hacker News Publicado: 04/10/2026 · 07:20 UTC
Phishing Suspected Chinese spies spoofed an Anthropic exec, ex-White House official in AI phishing
Imagen: The Register - Security
Phishing

Suspected Chinese spies spoofed an Anthropic exec, ex-White House official in AI phishing

El texto proporcionado consiste únicamente en una lista de titulares y fragmentos breves sobre diversos temas tecnológicos, de ciberseguridad, inteligencia artificial y software de código abierto, sin desarrollar una noticia en profundidad sobre espías chinos suplantando a ejecutivos ni sobre ataques de *phishing* con inteligencia artificial, a pesar de lo que indicaba el título inicial.

Fuente: The Register - Security Publicado: 01/10/2026 · 16:43 UTC
Phishing AI policy circles targeted in China-linked phishing operation
Imagen: CyberScoop
Phishing

AI policy circles targeted in China-linked phishing operation

Un grupo de ciberespionaje vinculado a China, identificado como TA419, dirigió ataques de phishing contra expertos estadounidenses en políticas de inteligencia artificial. Las operaciones buscaron comprometer cuentas en la nube de personas pertenecientes a centros de pensamiento, universidades y despachos jurídicos, en un contexto marcado por la rivalidad entre Estados Unidos y China en asuntos tecnológicos y comerciales.

Fuente: CyberScoop Publicado: 01/10/2026 · 14:06 UTC
Phishing Many expect AI in the SOC to make entry jobs harder to get
Imagen: Help Net Security
Phishing

Many expect AI in the SOC to make entry jobs harder to get

Los analistas junior en los centros de operaciones de seguridad tradicionalmente aprenden mediante tareas repetitivas como revisar correos de phishing o patrones de malware, lo que les permite comprender el comportamiento normal y detectar anomalías. La incorporación de herramientas de inteligencia artificial se encarga de estas labores rutinarias, generando que la gran mayoría del personal de seguridad encuestado afirme que su trabajo es más satisfactorio, aunque una cuarta parte de los consultados advierte que esto ha limitado su desarrollo de habilidades en seguridad.

Fuente: Help Net Security Publicado: 01/10/2026 · 05:30 UTC
Phishing Attackers Abuse MSP360 to Deploy ScreenConnect in Dual-RMM Phishing Attacks
Imagen: The Hacker News
Phishing

Attackers Abuse MSP360 to Deploy ScreenConnect in Dual-RMM Phishing Attacks

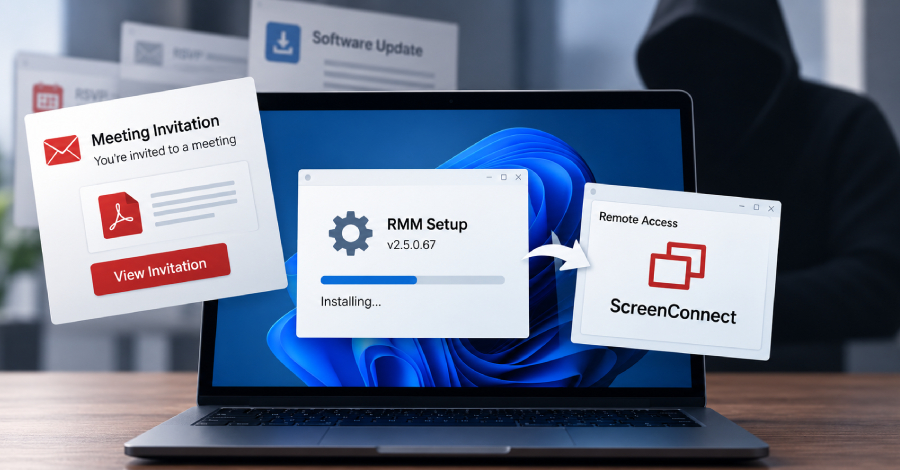
Microsoft ha emitido una advertencia sobre campañas de phishing que propagan un instalador de la herramienta de gestión y monitorización remota MSP360. Estas acciones emplean señuelos de ingeniería social como invitaciones a reuniones, archivos simulados en formato PDF y avisos de actualización de software para engañar a los usuarios.

Fuente: The Hacker News Publicado: 30/09/2026 · 16:32 UTC
Phishing Russia's Star Blizzard Ditches ClickFix to Widen Phishing Net
Imagen: Dark Reading
Phishing

Russia's Star Blizzard Ditches ClickFix to Widen Phishing Net

El grupo de amenazas persistentes avanzadas conocido como Star Blizzard ha modificado sus métodos de ataque digital para alcanzar a un mayor número de víctimas y evitar ser descubierto. Abandonando su anterior estrategia basada en la ingeniería social, ahora emplea una táctica denominada "RedFlick" para implementar su puerta trasera personalizada llamada CosmicPulse, exigiendo mucha menos intervención por parte del usuario afectado durante el proceso de infección.

Fuente: Dark Reading Publicado: 30/09/2026 · 15:02 UTC
Phishing Russian FSB-linked hackers scale up phishing attacks against Ukraine supporters
Imagen: The Record
Phishing

Russian FSB-linked hackers scale up phishing attacks against Ukraine supporters

Un grupo de piratas informáticos con patrocinio estatal ruso, asociado con los servicios de seguridad de su país, ha incrementado de manera notable sus operaciones de suplantación de identidad o *phishing*. Estas acciones se han dirigido contra personas e instituciones ucranianas, además de gobiernos, organizaciones no gubernamentales, centros de pensamiento e instituciones financieras de carácter internacional que brindan apoyo político o financiero a Ucrania.

Fuente: The Record Publicado: 30/09/2026 · 12:00 UTC
Phishing Russian APT Star Blizzard Uses ‘RedFlick’ Infection Chain in Recent Attacks
Imagen: SecurityWeek
Phishing

Russian APT Star Blizzard Uses ‘RedFlick’ Infection Chain in Recent Attacks

De acuerdo con información de Microsoft, el grupo de piratería informática patrocinado por el estado ruso Star Blizzard, presuntamente subordinado al Centro 18 del Servicio Federal de Seguridad de Rusia, ha modificado sus métodos para evitar ser descubierto. Este actor de amenazas se especializa en ofensivas de spear-phishing dirigidas a instituciones gubernamentales, del sector académico, defensa, organizaciones no gubernamentales y centros de pensamiento.

Fuente: SecurityWeek Publicado: 30/09/2026 · 10:59 UTC
Phishing US-Focused CSuite Phishing Steals Microsoft 365 Sessions and Deploys RMM Tools for Remote Access
Imagen: The Hacker News
Phishing

US-Focused CSuite Phishing Steals Microsoft 365 Sessions and Deploys RMM Tools for Remote Access

Investigadores de ANY.RUN han seguido la pista a una campaña de "phishing" denominada CSuite, centrada principalmente en Estados Unidos, país que concentra la mitad de las muestras analizadas. Los sectores que presentan mayor exposición a esta amenaza incluyen tecnología, manufactura, administración gubernamental y consultoría, registrándose además actividad en India, Filipinas, Australia, el Reino Unido y Canadá, entre otros lugares.

Fuente: The Hacker News Publicado: 30/09/2026 · 10:45 UTC
Phishing Former US Air Force members behind million-dollar BEC scheme head to prison
Imagen: Help Net Security
Phishing

Former US Air Force members behind million-dollar BEC scheme head to prison

Dos exintegrantes de la Fuerza Aérea de los Estados Unidos recibieron sentencias de prisión federal que suman un total de 189 meses por su participación en operaciones de suplantación de identidad y correos electrónicos fraudulentos dirigidos a empresas estadounidenses. Los involucrados, originarios de Delaware, se dedicaron durante casi dos años a enviar correos masivos y de suplantación para apropiarse de contraseñas y nombres de usuario de cuentas corporativas de empleados.

Fuente: Help Net Security Publicado: 30/09/2026 · 07:42 UTC
Phishing Former US Air Force members sent to prison over BEC attacks
Imagen: BleepingComputer
Phishing

Former US Air Force members sent to prison over BEC attacks

Dos exintegrantes de la Fuerza Aérea de los Estados Unidos recibieron condenas de prisión federal tras ser declarados culpables por su participación en una serie de fraudes de compromiso de correo electrónico empresarial (BEC) y campañas de phishing desarrolladas a lo largo de varios años. Los registros judiciales indican que los responsables operaban mientras se encontraban apostados en una base militar ubicada en Delaware.

Fuente: BleepingComputer Publicado: 29/09/2026 · 18:09 UTC
Phishing PDF malicioso: uno de los principales formatos utilizados en amenazas por correo electrónico en América Latina
Imagen: WeLiveSecurity (ESET) en español
Phishing

PDF malicioso: uno de los principales formatos utilizados en amenazas por correo electrónico en América Latina

Los archivos en formato PDF se han convertido en uno de los recursos más empleados por los ciberdelincuentes en campañas de correos electrónicos maliciosos dentro de América Latina. Su efectividad radica en que forman parte de la actividad laboral y cotidiana de las personas, lo que disminuye la sospecha inicial al simular facturas, contratos o citaciones judiciales.

Fuente: WeLiveSecurity (ESET) en español Publicado: 29/09/2026 · 16:20 UTC
Phishing Un anuncio falso del equipo de seguridad de Google afirma que «no se lee ningún guion» en el phishing por voz... y luego muestra el guion
Imagen: The Register - Security
Phishing

Un anuncio falso del equipo de seguridad de Google afirma que «no se lee ningún guion» en el phishing por voz... y luego muestra el guion

El texto proporcionado consiste en una lista fragmentada de titulares y breves descripciones sobre diversos temas de tecnología, inteligencia artificial, seguridad informática y software libre, sin desarrollar una noticia completa o detallada sobre el título principal mencionado al inicio.

Fuente: The Register - Security Publicado: 25/09/2026 · 19:13 UTC
Phishing Las vulnerabilidades «SalesBleed» en Salesforce Agentforce permitieron la filtración de datos sin necesidad de hacer clic
Imagen: SecurityWeek
Phishing

Las vulnerabilidades «SalesBleed» en Salesforce Agentforce permitieron la filtración de datos sin necesidad de hacer clic

Investigadores de Zenity Labs descubrieron tres fallas de seguridad en Salesforce Agentforce, conocidas colectivamente como SalesBleed, las cuales permitían a personas malintencionadas manipular agentes confiables para robar datos delicados de CRM y enviar mensajes de phishing. Estas vulnerabilidades podían ser aprovechadas mediante formularios Web-to-Lead, que son los mecanismos oficiales para la recolección de clientes potenciales y que sirven como una vía directa hacia el CRM.

Fuente: SecurityWeek Publicado: 25/09/2026 · 09:27 UTC
Phishing «Salesbleed» se aprovecha de los agentes de Salesforce para llevar a cabo ataques de phishing en Slack
Imagen: Dark Reading
Phishing

«Salesbleed» se aprovecha de los agentes de Salesforce para llevar a cabo ataques de phishing en Slack

Un grupo de investigadores descubrió fallas de seguridad en la plataforma Agentforce de Salesforce, denominadas colectivamente "Salesbleed", las cuales permiten extraer datos internos de los clientes y ejecutar ataques de suplantación de identidad o *phishing* contra empleados dentro de canales de comunicación corporativos de confianza como Slack. El problema comienza con los formularios de contacto de ventas (*Web-to-lead*), espacios de internet donde las empresas aceptan libremente información enviada por usuarios externos.

Fuente: Dark Reading Publicado: 24/09/2026 · 21:04 UTC
Phishing Las vulnerabilidades de Salesforce Agentforce permitían el robo de datos de CRM con un solo clic y el phishing anónimo
Imagen: The Register - Security
Phishing

Las vulnerabilidades de Salesforce Agentforce permitían el robo de datos de CRM con un solo clic y el phishing anónimo

El artículo original no aporta más detalle sobre el tema de las vulnerabilidades en Salesforce Agentforce, ya que el texto proporcionado consiste únicamente en una lista de titulares y fragmentos breves sobre diversos temas de tecnología, inteligencia artificial y seguridad sin desarrollar dicha noticia.

Fuente: The Register - Security Publicado: 24/09/2026 · 19:01 UTC
Phishing Cofense evalúa el nivel de preparación de los empleados frente a amenazas reales de phishing.
Imagen: Help Net Security
Phishing

Cofense evalúa el nivel de preparación de los empleados frente a amenazas reales de phishing.

Cofense ha anunciado una ampliación de su plataforma de defensa contra el phishing basada en inteligencia artificial a través de Cofense Command Center, su capa de coordinación para la medición y la elaboración de informes. El nuevo «Competency Dashboard» mide cómo los empleados reconocen, notifican y responden a las amenazas de phishing, lo que proporciona a los equipos de seguridad pruebas de la eficacia del programa, más allá de la simple finalización de la formación.

Fuente: Help Net Security Publicado: 23/09/2026 · 14:01 UTC
Phishing DarkMe RAT utiliza vulnerabilidades de día cero en correos electrónicos de phishing sin cifrar
Imagen: Help Net Security
Phishing

DarkMe RAT utiliza vulnerabilidades de día cero en correos electrónicos de phishing sin cifrar

Se ha detectado nuevamente el troyano de acceso remoto y roba-información conocido como DarkMe, el cual anteriormente se relacionaba con actores maliciosos enfocados en usuarios de criptomonedas y operadores de mercados financieros. En esta ocasión, los atacantes han simplificado su método de propagación al prescindir de vulnerabilidades de día cero, optando por emplear correos electrónicos de suplantación de identidad para engañar a las víctimas. El enlace en el mensaje aparenta dirigir a una imagen, pero al accionarlo descarga un archivo ejecutable para Windows.

Fuente: Help Net Security Publicado: 23/09/2026 · 13:24 UTC
Phishing Lookout combate el smishing, la clonación de voz y el vishing con protección móvil en tiempo real
Imagen: Help Net Security
Phishing

Lookout combate el smishing, la clonación de voz y el vishing con protección móvil en tiempo real

Lookout ha lanzado la Protección de Ingeniería Social (SEP), un nuevo módulo integrado en la Plataforma de Seguridad de Inteligencia Artificial Móvil de la compañía. Esta herramienta está diseñada para ofrecer defensa automatizada en tiempo real frente a amenazas móviles impulsadas por inteligencia artificial, abarcando ataques de smishing sin enlaces, clonación de voz sintética y otras modalidades de vishing.

Fuente: Help Net Security Publicado: 23/09/2026 · 13:06 UTC
Phishing Un falso sorteo de Claude Max engaña a los usuarios para que faciliten las credenciales de su cuenta de Google
Imagen: Help Net Security
Phishing

Un falso sorteo de Claude Max engaña a los usuarios para que faciliten las credenciales de su cuenta de Google

Un engaño que promete acceso gratuito a una versión de pago de Claude emplea una ventana de inicio de sesión de Google falsa para apropiarse de las credenciales de los usuarios. De acuerdo con los investigadores, los atacantes aprovechan el atractivo de obtener sin costo una herramienta que habitualmente requiere pago, adaptándose a lo que los usuarios desean en cada momento.

Fuente: Help Net Security Publicado: 23/09/2026 · 13:03 UTC
Phishing Microsoft desactiva EvilTokens, una plataforma de phishing basada en inteligencia artificial
Imagen: SecurityWeek
Phishing

Microsoft desactiva EvilTokens, una plataforma de phishing basada en inteligencia artificial

Microsoft informó sobre la interrupción de EvilTokens, una plataforma de phishing impulsada por inteligencia artificial empleada por delincuentes informáticos contra numerosas entidades a nivel global. Dicha plataforma surgió a comienzos de 2026 y afectó a miles de cuentas de correo electrónico en una gran cantidad de organizaciones situadas en diversos países.

Fuente: SecurityWeek Publicado: 23/09/2026 · 11:23 UTC
Phishing Microsoft y sus socios desarticulan EvilTokens, un servicio integral de ciberdelincuencia dedicado al fraude financiero
Imagen: CyberScoop
Phishing

Microsoft y sus socios desarticulan EvilTokens, un servicio integral de ciberdelincuencia dedicado al fraude financiero

Microsoft y un grupo de socios industriales desarticularon una plataforma de ciberdelito conocida como EvilTokens, tras una orden judicial federal que permitió confiscar cincuenta sitios web y deshabilitar más de ciento setenta y cinco dominios vinculados a su infraestructura. El servicio funcionaba como una modalidad de suplantación de identidad como servicio y utilizaba inteligencia artificial en cada fase de sus ataques, desde la vulneración de cuentas de correo hasta la creación de estrategias para cometer estafas financieras.

Fuente: CyberScoop Publicado: 22/09/2026 · 15:00 UTC
Phishing Las últimas cifras sobre los «deepfakes» dan a los CISO motivos de preocupación
Imagen: Help Net Security
Phishing

Las últimas cifras sobre los «deepfakes» dan a los CISO motivos de preocupación

Los directores de seguridad de la información enfrentan crecientes preocupaciones debido a que la inteligencia artificial permite a los atacantes ingresar a las empresas con mayor profundidad que el correo tradicional. De acuerdo con una encuesta reciente, un porcentaje significativo de estos líderes ha experimentado incidentes de ingeniería social mediante llamadas de audio o de video que involucran tecnología de suplantación profunda.

Fuente: Help Net Security Publicado: 22/09/2026 · 12:05 UTC
Phishing El próximo ladrón de propiedad intelectual podría parecerse a tu director general
Imagen: Help Net Security
Phishing

El próximo ladrón de propiedad intelectual podría parecerse a tu director general

La suplantación de identidad, el phishing y el uso indebido de nombres de dominio son los tipos más preocupantes de infracción de la propiedad intelectual en línea, según el informe «The State of Online IP Risk 2026» de CSC. Internet y los contenidos de marca, los mercados en línea y la búsqueda pagada fueron los canales más frecuentemente afectados. CSC encuestó a 300 altos ejecutivos especializados en derecho de la propiedad intelectual durante el segundo trimestre de 2026.

Fuente: Help Net Security Publicado: 22/09/2026 · 12:00 UTC
Phishing SideCopy amplía su estrategia de ataque en la India al ámbito académico con una campaña de spear-phishing mediante ReverseRAT
Imagen: The Hacker News
Phishing

SideCopy amplía su estrategia de ataque en la India al ámbito académico con una campaña de spear-phishing mediante ReverseRAT

Se ha observado que el actor malicioso conocido como SideCopy utiliza señuelos de spear-phishing para atacar instituciones académicas de la India, ampliando así su enfoque estratégico más allá de las entidades gubernamentales. «Las operaciones de la campaña de SideCopy suelen iniciarse mediante campañas de spear-phishing que aprovechan el abuso del archivo mshta.exe para ejecutar scripts maliciosos y eludir los protocolos de seguridad estándar», afirman los investigadores de Trellix…

Fuente: The Hacker News Publicado: 22/09/2026 · 07:52 UTC
Phishing Microsoft recuerda a los administradores que deben migrar a los usuarios de Entra ID a las claves de acceso
Imagen: BleepingComputer
Phishing

Microsoft recuerda a los administradores que deben migrar a los usuarios de Entra ID a las claves de acceso

Microsoft ha emitido una advertencia a los administradores para que comiencen la transición de los usuarios de Entra ID hacia sistemas de autenticación que resistan el phishing, destacando el uso de llaves de acceso o passkeys. Esta medida busca prevenir problemas de inicio de sesión ante la inminente eliminación definitiva del acceso basado en mensajes de texto SMS como primer factor, un cambio programado para una fecha específica posterior.

Fuente: BleepingComputer Publicado: 21/09/2026 · 13:16 UTC
Phishing El malware para Android «RatHat» se aprovecha de ADB para mantener el acceso al shell tras su desinstalación
Imagen: The Hacker News
Phishing

El malware para Android «RatHat» se aprovecha de ADB para mantener el acceso al shell tras su desinstalación

Los investigadores en ciberseguridad han detectado un nuevo malware para Android denominado RatHat, que, según se estima, está gestionado por actores maliciosos con sede en China y cuenta con un sistema basado en inteligencia artificial (IA) para navegar y controlar los dispositivos infectados. «Distribuido principalmente a través de campañas dirigidas de smishing (phishing por SMS o mensajes de texto) y de publicidad maliciosa que redirigen a portales de descarga fraudulentos de terceros, RatHat utiliza…

Fuente: The Hacker News Publicado: 18/09/2026 · 06:17 UTC
Phishing Un correo electrónico falso de facturación de ChatGPT intenta robarte la contraseña de OpenAI
Imagen: Help Net Security
Phishing

Un correo electrónico falso de facturación de ChatGPT intenta robarte la contraseña de OpenAI

Un mensaje de correo electrónico fraudulento imita a la plataforma ChatGPT con el propósito de robar las credenciales de acceso de los usuarios de OpenAI. La estafa utiliza una supuesta factura de pago para atraer tanto a cuentas personales como laborales, empleando tácticas de urgencia para presionar a la víctima.

Fuente: Help Net Security Publicado: 17/09/2026 · 13:01 UTC
Phishing N0va Phishkit ataca a empresas de EE. UU. y la UE: un nuevo reto para la seguridad de la identidad
Imagen: The Hacker News
Phishing

N0va Phishkit ataca a empresas de EE. UU. y la UE: un nuevo reto para la seguridad de la identidad

N0va está dirigiendo campañas de phishing a organizaciones de toda Norteamérica y Europa, en las que se suplantan servicios de confianza y se abusa de los flujos de autenticación legítimos. Los ataques que tienen éxito pueden proporcionar a los autores de las amenazas acceso a cuentas válidas sin necesidad de recurrir a actividades evidentes de malware. A partir de ahí, una sola identidad comprometida puede abrir la puerta a datos confidenciales, sistemas empresariales y servicios adicionales en la nube…

Fuente: The Hacker News Publicado: 16/09/2026 · 11:58 UTC
Phishing Cadenas de ataque, no solo superficies de ataque: por qué las pruebas de técnicas individuales no dan en el clavo
Imagen: The Hacker News
Phishing

Cadenas de ataque, no solo superficies de ataque: por qué las pruebas de técnicas individuales no dan en el clavo

Los equipos de seguridad suelen evaluar sus defensas de forma continua probando componentes individuales, como agentes EDR, simulaciones de phishing o reglas de sistemas SIEM. Sin embargo, este enfoque de pruebas aisladas no soluciona el problema principal del sector, ya que los atacantes reales no emplean las técnicas de una en una, sino que las combinan en secuencias conectadas desde el acceso inicial hasta la exfiltración de datos.

Fuente: The Hacker News Publicado: 15/09/2026 · 11:26 UTC
Phishing Unos hackers vinculados a China aprovechan una cadena de vulnerabilidades «zero-day» en Chrome y Windows para instalar GRIMWEDGE
Imagen: The Hacker News
Phishing

Unos hackers vinculados a China aprovechan una cadena de vulnerabilidades «zero-day» en Chrome y Windows para instalar GRIMWEDGE

Un grupo de atacantes vinculados a China, identificado por investigadores como UTA0560, llevó a cabo una campaña de phishing dirigida a múltiples organizaciones no gubernamentales. Los correos electrónicos contenían enlaces hacia la página web de una universidad en Estados Unidos que aprovechaban una vulnerabilidad de tipo secuencias de comandos en sitios cruzados (XSS) reflejado, redirigiendo a los usuarios hacia una infraestructura controlada por los agresores para activar una cadena de explotación múltiple.

Fuente: The Hacker News Publicado: 15/09/2026 · 05:31 UTC
Phishing UK.gov empieza a eliminar las contraseñas de 23 millones de usuarios
Imagen: The Register - Security
Phishing

UK.gov empieza a eliminar las contraseñas de 23 millones de usuarios

El texto proporcionado corresponde a una lista de titulares y fragmentos breves sobre diversos temas tecnológicos, de inteligencia artificial, seguridad informática y código abierto, sin incluir la noticia mencionada en el título. Las menciones de seguridad incluyen ataques de phishing de supuestos operadores rusos de Signal, fallos en parches de Microsoft SharePoint que derivan en ataques de día cero, y la adquisición por parte de EQT de una participación mayoritaria en la empresa de ciberseguridad Acronis.

Fuente: The Register - Security Publicado: 14/09/2026 · 09:16 UTC
Phishing Los atacantes utilizan el phishing de claves de acceso para suplantar cuentas en la nube de Microsoft y sustraer datos
Imagen: The Hacker News
Phishing

Los atacantes utilizan el phishing de claves de acceso para suplantar cuentas en la nube de Microsoft y sustraer datos

Microsoft ha revelado información sobre dos campañas maliciosas recientes. La primera consistió en el envío masivo de correos electrónicos fraudulentos con la apariencia de comunicaciones de directores ejecutivos, empleando inteligencia artificial generativa y sitios falsificados para inducir a departamentos de finanzas a realizar transferencias bancarias indebidas.

Fuente: The Hacker News Publicado: 13/09/2026 · 10:11 UTC
Phishing Los ataques de phishing relacionados con Passkey provocan el robo de datos de Microsoft 365
Imagen: BleepingComputer
Phishing

Los ataques de phishing relacionados con Passkey provocan el robo de datos de Microsoft 365

Ciertos grupos de extorsión vinculados a campañas de ingeniería social están empleando temas relacionados con claves de acceso ("passkeys") y autenticación única para vulnerar cuentas corporativas y sustraer información de Microsoft 365. Los atacantes realizan investigaciones previas sobre las organizaciones y sus empleados, utilizando posteriormente llamadas, mensajes de texto o dominios de suplantación de identidad que imitan soportes técnicos corporativos.

Fuente: BleepingComputer Publicado: 11/09/2026 · 17:26 UTC
Phishing Trezor: 347 000 usuarios, víctimas de ataques de phishing tras la filtración de Brevo
Imagen: BleepingComputer
Phishing

Trezor: 347 000 usuarios, víctimas de ataques de phishing tras la filtración de Brevo

La compañía Trezor informó que una campaña de suplantación de identidad (phishing) afectó a cientos de miles de direcciones de correo electrónico de sus clientes y logró que algunos usuarios accedieran a un enlace peligroso. Esta situación se originó debido a una vulneración de seguridad en Brevo, el proveedor externo que Trezor utiliza para enviar boletines informativos y gestionar campañas de marketing.

Fuente: BleepingComputer Publicado: 11/09/2026 · 07:55 UTC
Phishing ThreatsDay: 200 vulnerabilidades en Android, phishing integrado en el navegador, 119 000 tiendas fraudulentas y otras 23 noticias
Imagen: The Hacker News
Phishing

ThreatsDay: 200 vulnerabilidades en Android, phishing integrado en el navegador, 119 000 tiendas fraudulentas y otras 23 noticias

Un conjunto de extensiones maliciosas de Google Chrome y Mozilla Firefox, identificadas como J7Tracker, VREO y Orbit Tracker, ha sido detectado apuntando a usuarios de Axiom Trade y Padre para sustraer tokens de sesión y datos de carteras digitales. Estos complementos envían información autenticada y credenciales a implementaciones de Vercel controladas por atacantes.

Fuente: The Hacker News Publicado: 10/09/2026 · 17:47 UTC
Phishing Trezor advierte a los usuarios sobre una filtración en un proveedor de correo electrónico y sobre ataques de phishing
Imagen: BleepingComputer
Phishing

Trezor advierte a los usuarios sobre una filtración en un proveedor de correo electrónico y sobre ataques de phishing

La compañía fabricante de carteras de criptomonedas Trezor emitió una advertencia a sus usuarios sobre una campaña de ataques de suplantación de identidad (phishing). Esta situación se originó debido a que piratas informáticos vulneraron a su proveedor de correo electrónico externo para enviar mensajes fraudulentos de alerta sobre una supuesta falla de seguridad en el microcontrolador de los dispositivos.

Fuente: BleepingComputer Publicado: 10/09/2026 · 06:56 UTC
Phishing Boletín de seguridad de Microsoft: septiembre de 2026
Imagen: INCIBE-CERT - Avisos
Phishing

Boletín de seguridad de Microsoft: septiembre de 2026

Se ha publicado el boletín de seguridad de Microsoft correspondiente a la divulgación de vulnerabilidades realizada el día 8 de septiembre. Este lanzamiento abarca un total de 974 vulnerabilidades que cuentan con su respectivo identificador CVE, las cuales han sido clasificadas según su grado de importancia en críticas, altas, medias y bajas.

Fuente: INCIBE-CERT - Avisos Publicado: 09/09/2026 · 10:57 UTC
Phishing Los atacantes utilizan redireccionamientos de Google de varios saltos para una campaña de phishing
Imagen: Dark Reading
Phishing

Los atacantes utilizan redireccionamientos de Google de varios saltos para una campaña de phishing

Una investigación publicada por una empresa de ciberseguridad detalla una campaña de suplantación de identidad en curso que emplea múltiples servicios de Google para sortear los filtros de correo electrónico y las herramientas de seguridad. Los atacantes envían mensajes fraudulentos con enlaces que utilizan una cadena de redireccionamientos a través de diversos dominios legítimos de Google, lo que provoca que las pasarelas de seguridad y los inspectores de enlaces consideren que el sitio es confiable y permitan su acceso.

Fuente: Dark Reading Publicado: 08/09/2026 · 21:03 UTC
Phishing Los ciberdelincuentes piratean servidores del Gobierno brasileño para alojar páginas de phishing
Imagen: Dark Reading
Phishing

Los ciberdelincuentes piratean servidores del Gobierno brasileño para alojar páginas de phishing

Un grupo de ciberdelincuentes que opera desde China, conocido como Gambling Goblin, ha logrado vulnerar servidores de instituciones educativas y gubernamentales, además de algunas empresas, en Brasil. Estas acciones tienen como fin principal armar una red de proxy inverso para elevar la reputación y visibilidad en los motores de búsqueda de sitios de phishing con temática de apuestas.

Fuente: Dark Reading Publicado: 08/09/2026 · 12:00 UTC
Phishing El servicio de phishing «BigBear Microsoft 365» eludió la autenticación de dos factores (MFA) en 258 organizaciones
Imagen: BleepingComputer
Phishing

El servicio de phishing «BigBear Microsoft 365» eludió la autenticación de dos factores (MFA) en 258 organizaciones

Un conjunto de herramientas de phishing como servicio, denominado BigBear 2.0, logró sortear la autenticación multifactor y apropiarse de credenciales de Microsoft 365 pertenecientes a numerosas organizaciones. Especialistas en seguridad digital lograron ingresar al panel de control de esta plataforma y descubrieron que operaba diversos nodos de servidores virtuales enfocados en este servicio de nube.

Fuente: BleepingComputer Publicado: 07/09/2026 · 15:39 UTC
Phishing Los atacantes ocultan los señuelos de phishing utilizando caracteres Unicode invisibles
Imagen: BleepingComputer
Phishing

Los atacantes ocultan los señuelos de phishing utilizando caracteres Unicode invisibles

Ciertos actores maliciosos han comenzado a implementar una técnica conocida como contrabando de ASCII en campañas de suplantación de identidad (phishing), con el fin de burlar los filtros de seguridad en los correos electrónicos. Dicho método consiste en emplear caracteres Unicode que no son visibles para ocultar textos maliciosos o engañosos.

Fuente: BleepingComputer Publicado: 06/09/2026 · 14:23 UTC
Phishing Una campaña de phishing envía millones de correos electrónicos utilizando Unicode invisible para eludir los filtros
Imagen: The Hacker News
Phishing

Una campaña de phishing envía millones de correos electrónicos utilizando Unicode invisible para eludir los filtros

Microsoft ha emitido una advertencia sobre una campaña de phishing masiva que emplea caracteres Unicode invisibles con el propósito de sortear los filtros de correo electrónico. La estrategia consiste en fragmentar palabras clave de temática financiera para evitar que las herramientas de seguridad detecten coincidencias literales, mientras que para los usuarios el texto permanece sin alteraciones visibles.

Fuente: The Hacker News Publicado: 04/09/2026 · 15:57 UTC
Phishing ThreatsDay: kits de phishing dirigidos a directores generales, 5.000 cuentas de Dropbox pirateadas, trampas de OAuth y otras 17 noticias más
Imagen: The Hacker News
Phishing

ThreatsDay: kits de phishing dirigidos a directores generales, 5.000 cuentas de Dropbox pirateadas, trampas de OAuth y otras 17 noticias más

El artículo describe diversas campañas y tácticas de ciberseguridad recientes que van desde el uso malicioso de plataformas de colaboración hasta servicios de suplantación de identidad y brechas en servicios en la nube. Entre las amenazas destacadas se incluyen operaciones de ingeniería social y llamadas de voz falsas a través de aplicaciones de chat empresariales, así como ataques de ransomware perpetrados por afiliados que utilizan tácticas flexibles para evadir defensas y bloquear copias de seguridad.

Fuente: The Hacker News Publicado: 03/09/2026 · 18:02 UTC
Phishing El grupo de ciberdelincuentes «Springs» lanza ataques de vishing contra usuarios de Microsoft Teams
Imagen: Dark Reading
Phishing

El grupo de ciberdelincuentes «Springs» lanza ataques de vishing contra usuarios de Microsoft Teams

Una operación maliciosa denominada "Spring Ring" ha dirigido ataques de suplantación de identidad por voz (vishing) a través de la plataforma Microsoft Teams contra usuarios de múltiples empresas, con el fin de comprometer sus sesiones, propagar software malicioso e incluso apoderarse de la infraestructura corporativa. Investigadores observaron esta campaña, la cual muestra una tendencia a abandonar el correo electrónico tradicional en favor de herramientas de colaboración empresarial para lograr mayor autenticidad en la interacción.

Fuente: Dark Reading Publicado: 02/09/2026 · 16:51 UTC
Phishing Los hackers se aprovechan de la herramienta de administración «Faronics Deploy» para instalar ScreenConnect
Imagen: BleepingComputer
Phishing

Los hackers se aprovechan de la herramienta de administración «Faronics Deploy» para instalar ScreenConnect

Ciberdelincuentes están empleando la plataforma legítima de administración de equipos Faronics Deploy con fines maliciosos, mediante campañas de phishing que utilizan ganchos temáticos para enviar correos electrónicos con apariencias de facturas, documentos fiscales u otros archivos comerciales. Los enlaces incluidos en estos mensajes dirigen a los usuarios hacia un sitio web que analiza al objetivo y lo guía en un proceso de descarga malicioso, o bien activa un señuelo si detecta un entorno de análisis.

Fuente: BleepingComputer Publicado: 01/09/2026 · 16:53 UTC