
UAT-11985 utiliza invitaciones falsas a eventos para atacar a investigadores afiliados de Taiwán mediante un ataque de phishing de Google AitM
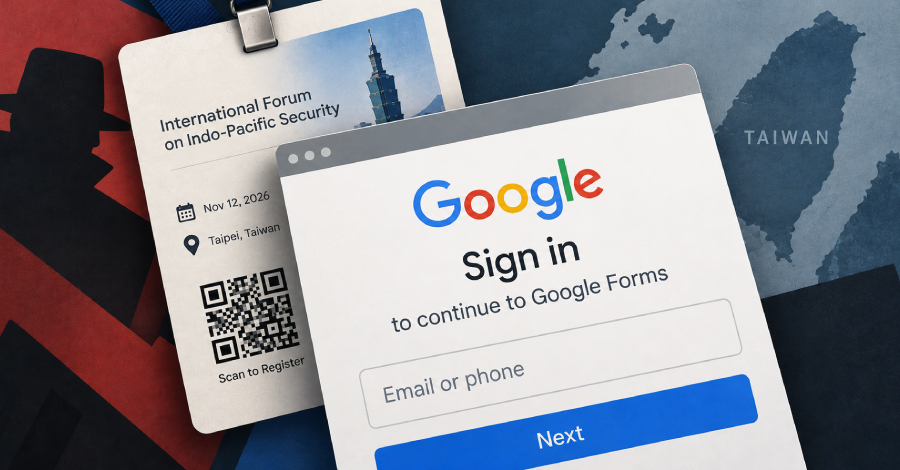
Investigadores de ciberseguridad han revelado una campaña de phishing dirigida a personas vinculadas con organizaciones de investigación en Taiwán. Esta actividad maliciosa es rastreada bajo un nombre específico y se caracteriza por el uso probable de generación de contenido asistida por inteligencia artificial para crear anzuelos personalizados con rapidez.
Para lograr credibilidad, la operación suplanta la identidad de instituciones académicas y de políticas públicas legítimas utilizando temas de eventos públicos. Los correos electrónicos de la campaña emplean una estructura repetitiva que incluye una descripción contextual, un apartado personalizado para halagar al receptor y los detalles logísticos del evento. Asimismo, los atacantes han utilizado técnicas de suplantación mediante códigos QR insertados en carteles modificados para ampliar su alcance hacia víctimas secundarias.
El objetivo principal de estos mensajes es redirigir a los usuarios hacia una infraestructura controlada por los atacantes que muestra un formulario falso similar al de un servicio conocido. A través de un proxy que opera en el medio, los operadores capturan en tiempo real las credenciales y los códigos de autenticación multifactorial de las cuentas de Google de las víctimas, logrando un control total sin levantar sospechas. El artículo original no aporta más detalle sobre otros aspectos de la operación.