Ransomware — Noticias de Ciberseguridad

Categoría: Ransomware

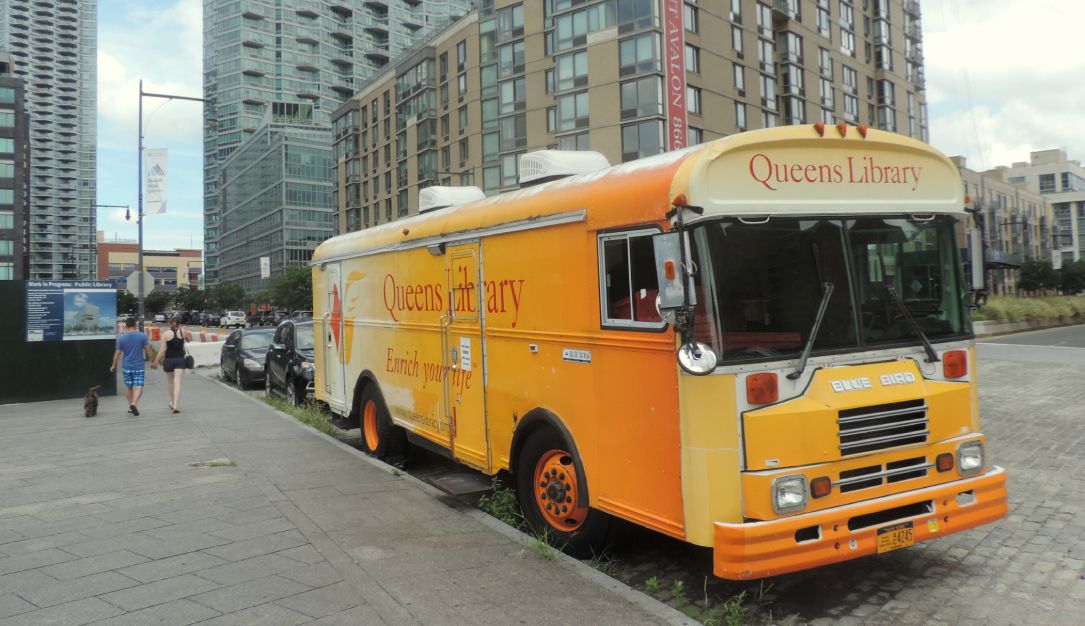
Ransomware Queens Public Library says ransomware attack disrupted Wi-Fi, on-site computers
Imagen: The Record
Lo más reciente Ransomware

Queens Public Library says ransomware attack disrupted Wi-Fi, on-site computers

La Biblioteca Pública de Queens, ubicada en la ciudad de Nueva York, informó que fue víctima de un ataque de ransomware que provocó la codificación de sus sistemas y la interrupción de múltiples servicios digitales, según confirmaron los avisos publicados por la institución.

Fuente: The Record Publicado: 05/11/2026 · 22:08 UTC
Leer la noticia completa →
Más noticias de esta categoría

Ransomware New York's Queens Public Library battles ransomware crims: Wi-Fi, checkouts, and website go dark
Imagen: The Register - Security
Ransomware

New York's Queens Public Library battles ransomware crims: Wi-Fi, checkouts, and website go dark

New York City's Queens Public Library (QPL) is battling a ransomware attack, it confirmed on Wednesday evening via social media and to patrons directly. The disruption has downed QPL's website, on-site computers, check-out and return machines, its public Wi-Fi, mobile app, and its digital media services. Renewals are also unavailable, although library users are not charged fines for returning materials late.

Fuente: The Register - Security Publicado: 05/11/2026 · 12:10 UTC
Ransomware Assured helps recovery teams find clean backups after ransomware attacks
Imagen: Help Net Security
Ransomware

Assured helps recovery teams find clean backups after ransomware attacks

Assured Data Protection has announced CleanRoom SCAN, a new managed service designed to strengthen cyber recovery by independently scanning isolated backup data using multiple leading security engines to identify hidden threats before restoration. The service helps organizations identify malware and other indicators of compromise earlier, reducing the risk of reinfecting production environments during recovery.

Fuente: Help Net Security Publicado: 03/11/2026 · 13:59 UTC
Ransomware Synology NAS Devices Targeted in Ransomware Attacks Exploiting Patched DSM Flaw
Imagen: The Hacker News
Ransomware

Synology NAS Devices Targeted in Ransomware Attacks Exploiting Patched DSM Flaw

La empresa Synology está solicitando a sus usuarios que actualicen el software DiskStation Manager de sus dispositivos de almacenamiento en red, debido a incidentes recientes de secuestro de datos. De acuerdo con la compañía, los atacantes están aprovechando una falla de seguridad que ya había sido solucionada para ir tras equipos que operan con versiones antiguas del sistema.

Fuente: The Hacker News Publicado: 03/11/2026 · 07:43 UTC
Ransomware Michigan State cyber incident claimed by ransomware gang behind recent hospital attack
Imagen: The Record
Ransomware

Michigan State cyber incident claimed by ransomware gang behind recent hospital attack

Las autoridades de la Universidad Estatal de Michigan informaron que las recientes declaraciones de un grupo de ciberdelincuentes están relacionadas con un acontecimiento ocurrido el mes pasado, el cual obligó a modificar las contraseñas de todas las cuentas de los alumnos y del personal. Un colectivo conocido como BYOD incluyó a la institución educativa en su sitio de filtraciones, asegurando que sustrajeron datos personales de más de un millón de estudiantes actuales y anteriores.

Fuente: The Record Publicado: 02/11/2026 · 19:54 UTC
Ransomware Ransomware gang talked AI agents into doing much of its dirty work
Imagen: Help Net Security
Ransomware

Ransomware gang talked AI agents into doing much of its dirty work

Un grupo de ciberdelincuentes responsable del ransomware Aur0ra, identificado por Sophos como GOLD OGRE, ha utilizado agentes de inteligencia artificial para automatizar gran parte de sus actividades maliciosas dentro de las redes de las víctimas. Estos agentes, que incluyeron herramientas como el asistente de programación Cursor AI y modelos de Anthropic, xAI y Moonshot, se encargaron de mapear redes, buscar credenciales y desplazarse lateralmente con una intervención humana mínima.

Fuente: Help Net Security Publicado: 02/11/2026 · 05:00 UTC
Ransomware Bulletproof Host Virtualine Loses Its Domain to FBI Seizure
Imagen: SecurityWeek
Ransomware

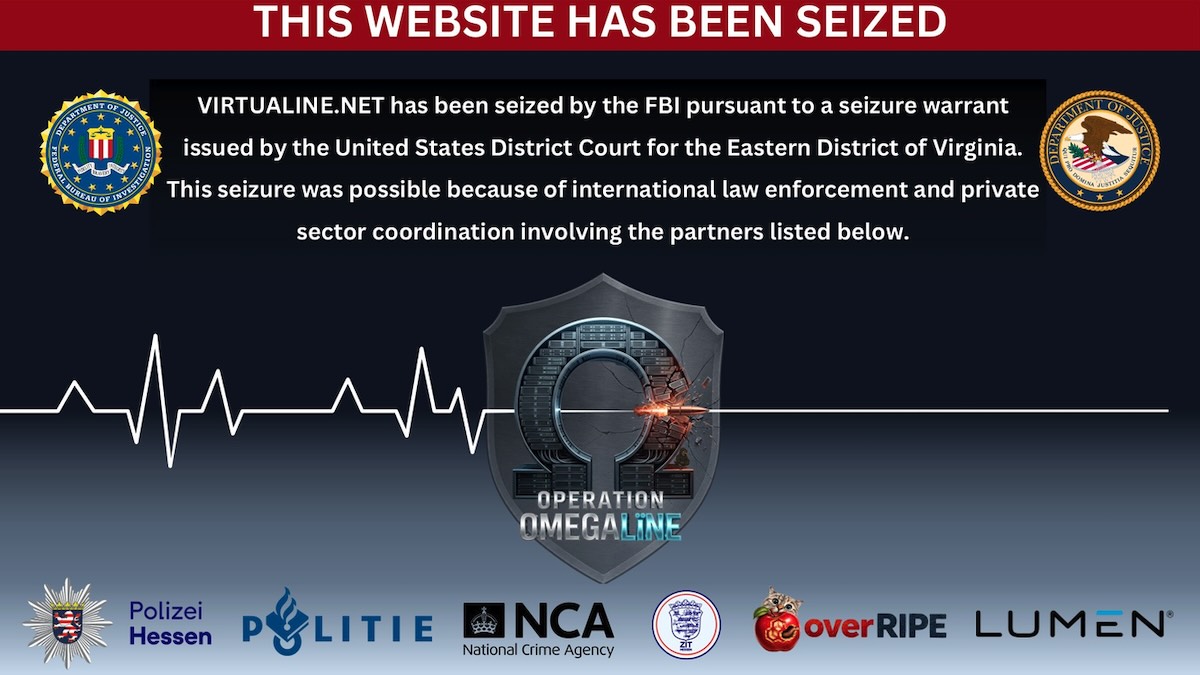
Bulletproof Host Virtualine Loses Its Domain to FBI Seizure

El Buró Federal de Investigaciones (FBI) confiscó el dominio virtualine.net, perteneciente a una empresa de alojamiento web a prueba de balas que opera en ruso y que se vincula con múltiples actividades delictivas cibernéticas. De acuerdo con los documentos judiciales, este proveedor —conocido también bajo otros nombres— albergaba operaciones ilegales de su clientela y colaboraba para que eludieran las acciones de las autoridades encargadas de hacer cumplir la ley.

Fuente: SecurityWeek Publicado: 30/10/2026 · 13:36 UTC
Ransomware Fake IT help desk callers got by on little more than names and email addresses
Imagen: Help Net Security
Ransomware

Fake IT help desk callers got by on little more than names and email addresses

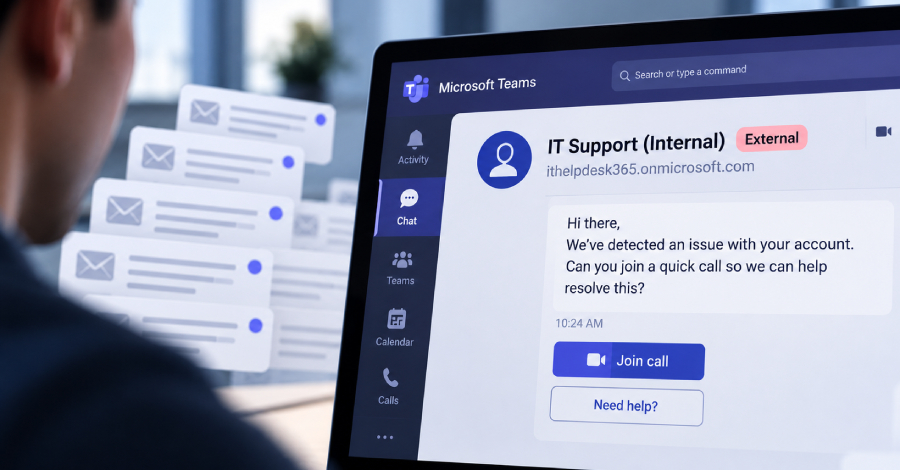
Cisco Talos Incident Response detectó incidentes en los cuales atacantes se hicieron pasar por personal de soporte técnico de TI para comunicarse con empleados a través de llamadas telefónicas, correos electrónicos y Microsoft Teams. Los agresores contaban con nombres y direcciones de correo electrónico de los empleados, y lograron convencer a las víctimas de abrir sesiones de acceso remoto utilizando plataformas empresariales comunes, culminando en un caso con la implementación de ransomware.

Fuente: Help Net Security Publicado: 30/10/2026 · 06:30 UTC
Ransomware Serial ransomware crook gets 70 months behind bars for Nefilim, Hive roles
Imagen: The Register - Security
Ransomware

Serial ransomware crook gets 70 months behind bars for Nefilim, Hive roles

El texto proporcionado consiste en una lista de titulares y fragmentos breves sobre diversos temas tecnológicos, de inteligencia artificial, seguridad informática y software libre. Entre los puntos mencionados se incluyen discusiones sobre emisiones y centros de datos, así como el desarrollo y las controversias en torno a la inteligencia artificial.

Fuente: The Register - Security Publicado: 28/10/2026 · 15:52 UTC
Ransomware Ukrainian ransomware hacker sentenced, $11 million reward offered for co-conspirator
Imagen: Help Net Security
Ransomware

Ukrainian ransomware hacker sentenced, $11 million reward offered for co-conspirator

Un ciudadano ucraniano involucrado en ataques de programas de secuestro de datos contra hospitales, agencias gubernamentales, firmas legales y otras compañías recibió una sentencia de cinco años y diez meses en prisión. El acusado admitió su culpabilidad de dos cargos relacionados con conspiración para cometer fraude y extorsión vinculada a sistemas informáticos, tras ser detenido en territorio español y posteriormente extraditado a los Estados Unidos.

Fuente: Help Net Security Publicado: 28/10/2026 · 12:17 UTC
Ransomware Nefilim and Hive ransomware affiliate gets 70 months in prison
Imagen: BleepingComputer
Ransomware

Nefilim and Hive ransomware affiliate gets 70 months in prison

Un ciudadano ucraniano fue condenado a prisión por su participación en ataques de programas de secuestro de datos con las variantes Nefilim y Hive, los cuales afectaron a hospitales, entidades gubernamentales y empresas de altos ingresos a nivel internacional. El fallo judicial llegó tras la extradición del individuo a los Estados Unidos, luego de su arresto en España.

Fuente: BleepingComputer Publicado: 28/10/2026 · 09:43 UTC
Ransomware Japan's GMO urges customers to shut down PCs amid ransomware threat
Imagen: BleepingComputer
Ransomware

Japan's GMO urges customers to shut down PCs amid ransomware threat

El grupo GMO en Japón solicitó a sus usuarios que apaguen sus equipos, los desconecten de la red y retiren los cables, tras la amenaza de un atacante cibernético de desplegar un ataque de secuestro de datos. Esta advertencia surgió a raíz de una intrusión detectada en su servicio de nube virtual, lo que llevó a la compañía a suspender servidores y limitar la disponibilidad del servicio para investigar lo ocurrido.

Fuente: BleepingComputer Publicado: 27/10/2026 · 23:35 UTC
Ransomware UNM Health ransomware attack disrupts patient care, surgeries
Imagen: BleepingComputer
Ransomware

UNM Health ransomware attack disrupts patient care, surgeries

El Centro de Ciencias de la Salud de la Universidad de Nuevo México (UNM Health) informó sobre un ciberataque que generó fallas en sus sistemas, afectando la atención a los pacientes, las actividades académicas y las operaciones habituales. Como consecuencia de este incidente, la institución sanitaria restringió temporalmente la admisión de nuevos pacientes, desvió ambulancias hacia otros centros médicos y suspendió tanto cirugías ambulatorias como consultas programadas, además de cancelar clases y ordenar que el personal no esencial se quedara en sus casas.

Fuente: BleepingComputer Publicado: 27/10/2026 · 22:07 UTC
Ransomware Nefilim, Hive ransomware operator given five-year-plus sentence after guilty plea
Imagen: The Record
Ransomware

Nefilim, Hive ransomware operator given five-year-plus sentence after guilty plea

Un antiguo pirata informático recibió una condena de más de cinco años de prisión tras declararse culpable de delitos relacionados con ofensas cibernéticas contra hospitales y organismos gubernamentales. El individuo, originario de Ucrania y residente en España en su momento, formó parte de la red de programas de secuestro de datos Nefilim durante el año dos mil veintiuno, afectando a entidades en diversos países.

Fuente: The Record Publicado: 27/10/2026 · 20:40 UTC
Ransomware Prolific Hive and Nefilim ransomware affiliate sentenced to 70 months in prison
Imagen: CyberScoop
Ransomware

Prolific Hive and Nefilim ransomware affiliate sentenced to 70 months in prison

Un ciudadano ucraniano de treinta y seis años fue condenado a setenta meses de prisión por su participación en múltiples ataques con programas maliciosos de secuestro de datos ocurridos entre mediados de 2018 y finales de 2021. El Departamento de Justicia informó que el individuo formó parte de diversas bandas delictivas dedicadas a esta actividad, incluyendo Nefilim y Hive, las cuales afectaron a numerosos objetivos a nivel global, tales como instalaciones hospitalarias, entidades gubernamentales, bufetes jurídicos y empresas de diferentes sectores económicos.

Fuente: CyberScoop Publicado: 27/10/2026 · 18:33 UTC
Ransomware What happens when security tools go dark before the ransomware
Imagen: CyberScoop
Ransomware

What happens when security tools go dark before the ransomware

Investigadores de amenazas informaron sobre una campaña del grupo vinculado a China conocido como Storm-2603, el cual utiliza el ransomware Warlock. Durante los dos meses previos al reporte, este grupo atacó a cuatro entidades situadas en territorios de habla hispana y portuguesa en Europa, África y América Latina, abarcando una empresa de servicios de agua, un proveedor de telecomunicaciones, una entidad gubernamental regional y una universidad.

Fuente: CyberScoop Publicado: 27/10/2026 · 10:00 UTC
Ransomware Attackers Use Microsoft Teams IT Support Scams to Deploy Malware and Ransomware
Imagen: The Hacker News
Ransomware

Attackers Use Microsoft Teams IT Support Scams to Deploy Malware and Ransomware

Investigadores de ciberseguridad han detectado un patrón reiterado de ingeniería social en cientos de incidentes, donde los atacantes aprovechan la función de chat externo de Microsoft Teams para suplantar identidades y propagar software malicioso. Las agresiones muestran tácticas consistentes, utilizando perfiles falsos que imitan al soporte técnico y nombres amigables para evadir las alertas dirigidas a usuarios externos, operando desde cuentas configuradas en inquilinos de Microsoft 365 de reciente creación o adquisición.

Fuente: The Hacker News Publicado: 26/10/2026 · 15:52 UTC
Ransomware Una infraestructura al descubierto revela cómo los afiliados de ransomware utilizaron agentes de IA para llevar a cabo intrusiones
Imagen: The Hacker News
Ransomware

Una infraestructura al descubierto revela cómo los afiliados de ransomware utilizaron agentes de IA para llevar a cabo intrusiones

Un grupo de ciberdelincuentes que habla ruso y opera para los programas de ransomware INC y The Gentlemen ha puesto en marcha un ecosistema de intrusión impulsado por inteligencia artificial. Este sistema se basa en un marco automatizado conocido como Phantom, el cual utiliza modelos comerciales integrados mediante OpenCode y OpenRouter. Las operaciones siguen una estructura donde una persona aporta las instrucciones iniciales y aprueba cada fase del proceso, empleando bases de conocimientos manejadas por IA para seguir el progreso de los ataques y las credenciales obtenidas.

Fuente: The Hacker News Publicado: 23/10/2026 · 17:50 UTC
Ransomware In Other News: Tor Exit Relays Hijacked, Banks Spot Rogue AI Agents, Self-Rebuilding macOS Ransomware
Imagen: SecurityWeek
Ransomware

In Other News: Tor Exit Relays Hijacked, Banks Spot Rogue AI Agents, Self-Rebuilding macOS Ransomware

Un investigador examinó una muestra de 'ransomware' para macOS programada en el lenguaje Rust que carece de detección en plataformas de análisis. El código cifra archivos y cuenta con una función para recompilarse y alterar su 'hash', aunque actualmente su peligrosidad es limitada debido al uso de una clave fija y a dependencias obsoletas. Por otro lado, la organización ISO junto con la IEC han lanzado una normativa técnica enfocada en mitigar riesgos específicos de la inteligencia artificial, como el robo de modelos y el envenenamiento de datos a lo largo de su ciclo de vida.

Fuente: SecurityWeek Publicado: 23/10/2026 · 14:23 UTC
Ransomware La campaña contra la ciberdelincuencia en toda África se salda con 1.462 detenciones y la incautación de 105 millones de dólares
Imagen: The Record
Ransomware

La campaña contra la ciberdelincuencia en toda África se salda con 1.462 detenciones y la incautación de 105 millones de dólares

Una operación policial llevada a cabo durante el verano en territorio africano y coordinada por Interpol resultó en la detención de más de 1,400 presuntos ciberdelincuentes vinculados a fraudes en línea, ataques de ransomware y compromisos de correo electrónico empresarial. Esta intervención, conocida como Serengeti III, logró desarticular más de 10,000 redes informáticas maliciosas y permitió la recuperación de una suma superior a los 105 millones de dólares en dinero ilícito, además de identificar a casi 66,000 víctimas cuyas pérdidas acumuladas superan los 385 millones de dólares.

Fuente: The Record Publicado: 22/10/2026 · 13:30 UTC
Ransomware Las autoridades desarticulan casi 11 000 redes de ciberdelincuencia en África
Imagen: BleepingComputer
Ransomware

Las autoridades desarticulan casi 11 000 redes de ciberdelincuencia en África

Diversas agencias del orden público llevaron a cabo la Operación Serengeti III con el fin de combatir fraudes en línea, ataques de *ransomware* y compromisos de correo electrónico empresarial en territorio africano. Esta acción conjunta, coordinada por Interpol y desarrollada con la colaboración de 21 gobiernos y entidades privadas de seguridad, se ejecutó en los meses centrales del año y logró la detención de más de un millar y medio de sospechosos, además de la neutralización de casi once mil redes delictivas.

Fuente: BleepingComputer Publicado: 22/10/2026 · 08:27 UTC
Ransomware Vulnerabilidades de alta gravedad explotadas en tres días mientras el ransomware domina el tercer trimestre: Rapid7
Imagen: SecurityWeek
Ransomware

Vulnerabilidades de alta gravedad explotadas en tres días mientras el ransomware domina el tercer trimestre: Rapid7

El análisis del tercer trimestre de Rapid7 revela que las vulnerabilidades de alta gravedad se explotan en una media de tres días, mientras que la inteligencia artificial solo apareció en el 8 % de los incidentes registrados. La entrada «Las vulnerabilidades de alta gravedad se explotan en tres días mientras el ransomware domina el tercer trimestre: Rapid7» se publicó por primera vez en SecurityWeek.

Fuente: SecurityWeek Publicado: 21/10/2026 · 14:45 UTC
Ransomware Las bandas de ransomware llevan desde junio aprovechando una vulnerabilidad en la VPN GlobalProtect de Palo Alto.
Imagen: Help Net Security
Ransomware

Las bandas de ransomware llevan desde junio aprovechando una vulnerabilidad en la VPN GlobalProtect de Palo Alto.

Distintos grupos dedicados al secuestro de datos o ransomware están aprovechando una vulnerabilidad de omisión de autenticación en la red privada virtual (VPN) GlobalProtect de Palo Alto Networks. Esta debilidad, catalogada como CVE-2026-0257, surge porque los cortafuegos confían en las cookies sin efectuar una verificación exhaustiva, lo que posibilita que atacantes remotos sin autenticación salten las restricciones de seguridad y logren una conexión no autorizada en dispositivos físicos y virtuales, así como en Prisma Access.

Fuente: Help Net Security Publicado: 21/10/2026 · 11:13 UTC
Ransomware CISA: El ransomware SafePay ha afectado a más de 600 organizaciones de infraestructuras críticas
Imagen: BleepingComputer
Ransomware

CISA: El ransomware SafePay ha afectado a más de 600 organizaciones de infraestructuras críticas

La Agencia de Ciberseguridad y Seguridad de Infraestructura (CISA), en colaboración con el FBI, el Servicio Secreto de EE. UU., agencias de Alemania y del Reino Unido, informó que el grupo de ransomware SafePay ha afectado a más de 600 organizaciones de infraestructura crítica a nivel global. Las agencias destacaron que desembolsar el pago del rescate no asegura la recuperación de la información cifrada y recomendaron notificar cualquier incidente a las autoridades policiales.

Fuente: BleepingComputer Publicado: 21/10/2026 · 08:36 UTC
Ransomware El FBI afirma que la banda de ransomware SafePay se encuentra «entre las más activas», con más de 600 víctimas desde 2024
Imagen: The Record
Ransomware

El FBI afirma que la banda de ransomware SafePay se encuentra «entre las más activas», con más de 600 víctimas desde 2024

Una alerta emitida por organismos policiales internacionales señala que el grupo de extorsión informática conocido como SafePay ha logrado vulnerar a centenares de entidades en Estados Unidos y Europa. Autoridades de seguridad cibernética de diversas naciones han catalogado a esta red criminal como una de las operaciones con mayor actividad, enfocando sus ataques en compañías comerciales e infraestructura crítica mediante campañas de suplantación de identidad, vulnerabilidades de software y adivinanzas de claves de acceso.

Fuente: The Record Publicado: 20/10/2026 · 20:27 UTC
Ransomware El sistema operativo del cortafuegos de Palo Alto lleva desde junio siendo objeto de ataques por parte de varios grupos de ransomware.
Imagen: The Register - Security
Ransomware

El sistema operativo del cortafuegos de Palo Alto lleva desde junio siendo objeto de ataques por parte de varios grupos de ransomware.

El texto proporcionado consiste únicamente en una lista de titulares y fragmentos breves sobre diversos temas de tecnología, inteligencia artificial, seguridad informática y software libre, sin incluir el artículo mencionado en el título sobre el sistema operativo de cortafuegos de Palo Alto.

Fuente: The Register - Security Publicado: 20/10/2026 · 17:33 UTC
Ransomware Los grupos de ransomware Qilin e INC aprovechan una vulnerabilidad de Palo Alto Networks para eludir la autenticación multifactorial (MFA)
Imagen: The Hacker News
Ransomware

Los grupos de ransomware Qilin e INC aprovechan una vulnerabilidad de Palo Alto Networks para eludir la autenticación multifactorial (MFA)

Palo Alto Networks ha informado sobre el uso continuo de una vulnerabilidad de seguridad ya parcheada que afecta a PAN-OS y Prisma Access por parte de actores de ransomware. Dicha falla de autenticación permite que los atacantes configuren conexiones de red privada virtual (VPN) sin autorización.

Fuente: The Hacker News Publicado: 20/10/2026 · 15:32 UTC
Ransomware «Password1» y una cuenta de prueba olvidada meten a los equipos galeses en un buen lío
Imagen: The Register - Security
Ransomware

«Password1» y una cuenta de prueba olvidada meten a los equipos galeses en un buen lío

El texto proporcionado consiste únicamente en una lista de titulares y fragmentos breves sobre diversos temas tecnológicos, de inteligencia artificial, ciberseguridad y software de código abierto, sin incluir un artículo propiamente dicho sobre organizaciones galesas ni sobre cuentas de prueba o contraseñas débiles.

Fuente: The Register - Security Publicado: 20/10/2026 · 13:35 UTC
Ransomware Las autoridades federales sospechan que el negociador de rescates dirigía la página web de extorsión ShinyHunters
Imagen: Krebs on Security
Ransomware

Las autoridades federales sospechan que el negociador de rescates dirigía la página web de extorsión ShinyHunters

Los investigadores federales estadounidenses que siguen la pista al grupo de piratas informáticos ShinyHunters han identificado a directivos de dos empresas de negociación de rescates que mantenían una relación inusualmente estrecha con la red de extorsión. Según fuentes de la investigación, uno de estos ejecutivos en Estados Unidos ayudó a operar un sitio web destinado a presionar a las víctimas para que paguen.

Fuente: Krebs on Security Publicado: 19/10/2026 · 13:48 UTC
Ransomware La amenaza del ransomware llega ahora a los hogares y las familias de los empleados
Imagen: Help Net Security
Ransomware

La amenaza del ransomware llega ahora a los hogares y las familias de los empleados

Un informe elaborado por Semperis señala que los grupos de ransomware han comenzado a presionar a los empleados de las organizaciones afectadas atacando también a sus amigos y familiares. De acuerdo con la encuesta realizada a profesionales de seguridad y tecnología, los delincuentes recurren a mensajes intimidatorios, acoso y amenazas de daño físico, lo que ha provocado que algunos afectados requieran asistencia psicológica o médica.

Fuente: Help Net Security Publicado: 19/10/2026 · 04:00 UTC
Ransomware Cuando tu negociador de ransomware trabaja para la otra parte
Imagen: Dark Reading
Ransomware

Cuando tu negociador de ransomware trabaja para la otra parte

La reciente detención federal de un conocido negociador de rescates en un evento de ciberseguridad ha sacado a la luz graves vulnerabilidades en la supervisión de los proveedores externos. El individuo en cuestión, vinculado a una reconocida firma del sector, enfrenta acusaciones relacionadas con extorsión e interferencia en el marco de una investigación contra un grupo de ciberdelincuentes responsable de incidentes masivos, incluido un ciberataque a una agencia federal a través de una vulnerabilidad sin parchear en un contratista.

Fuente: Dark Reading Publicado: 16/10/2026 · 14:00 UTC
Ransomware Un municipio de las afueras de Baltimore confirma la filtración de datos ocurrida en agosto tras las denuncias de un ataque de ransomware
Imagen: The Record
Ransomware

Un municipio de las afueras de Baltimore confirma la filtración de datos ocurrida en agosto tras las denuncias de un ataque de ransomware

Las autoridades del condado de Anne Arundel, en Maryland, confirmaron que piratas informáticos robaron archivos de sus sistemas gubernamentales durante un incidente cibernético ocurrido en agosto. La investigación se inició tras detectar actividad inusual en un sector reducido de la red informática, constatando posteriormente que un intruso logró entrar y sustraer documentos de dichos sistemas.

Fuente: The Record Publicado: 16/10/2026 · 13:05 UTC
Ransomware La usuaria se negó a cambiar su contraseña porque todo el mundo ya la sabía.
Imagen: The Register - Security
Ransomware

La usuaria se negó a cambiar su contraseña porque todo el mundo ya la sabía.

El texto proporcionado consiste en una lista de titulares y fragmentos breves sobre diversos temas tecnológicos, de inteligencia artificial, código abierto y seguridad informática, sin desarrollar una noticia específica a profundidad. En el ámbito de la seguridad, se menciona que actores rusos se hacen pasar por el soporte de la aplicación Signal para llevar a cabo ataques de suplantación de identidad (phishing), mientras que las autoridades estadounidenses han dado de baja sitios de propaganda iraní.

Fuente: The Register - Security Publicado: 16/10/2026 · 07:28 UTC
Ransomware El Reino Unido impone sanciones a Cryptomus por blanqueo de capitales en Rusia
Imagen: Krebs on Security
Ransomware

El Reino Unido impone sanciones a Cryptomus por blanqueo de capitales en Rusia

El gobierno británico ha impuesto sanciones económicas a la plataforma de criptomonedas Cryptomus, también conocida previamente por otros nombres como Certa Payments o Xeltox Enterprises, debido a su papel en el procesamiento de pagos que favorecen al gobierno e instituciones financieras de Rusia. Las medidas dictadas por el Reino Unido implican la congelación de los bienes de la plataforma en instituciones bancarias británicas y prohíben a las empresas del país mantener cualquier tipo de relación comercial con ella.

Fuente: Krebs on Security Publicado: 14/10/2026 · 14:22 UTC
Ransomware ¿Las bandas de ransomware recurren a amenazas físicas y al acoso a las familias?
Imagen: Dark Reading
Ransomware

¿Las bandas de ransomware recurren a amenazas físicas y al acoso a las familias?

Según datos de un informe reciente sobre riesgos de ransomware, diversas organizaciones han reportado que los delincuentes involucrados en este tipo de ataques recurren a la intimidación y a amenazas físicas directas. Los encuestados señalaron haber recibido mensajes amenazantes, así como intimidaciones dirigidas a familiares y amigos, allanamientos a instalaciones, secuestros, agresiones corporales y acoso.

Fuente: Dark Reading Publicado: 14/10/2026 · 05:00 UTC
Ransomware El ransomware se vuelve personal: «Cosas del tipo “sabemos dónde estás”»
Imagen: The Register - Security
Ransomware

El ransomware se vuelve personal: «Cosas del tipo “sabemos dónde estás”»

El texto proporcionado consiste en una lista de titulares y breves fragmentos sobre diversos temas de tecnología, inteligencia artificial y seguridad informática, mencionando que actores rusos se hacen pasar por soporte de Signal para realizar ataques de phishing, y que las autoridades estadounidenses desmantelaron sitios de propaganda iraní.

Fuente: The Register - Security Publicado: 14/10/2026 · 05:00 UTC
Ransomware Delincuentes de cuello blanco detrás de ransomware, grupos extorsivos y lavado de dinero
Imagen: Segu-Info
Ransomware

Delincuentes de cuello blanco detrás de ransomware, grupos extorsivos y lavado de dinero

Oleg Korniev, quien recientemente
publicó un libro
sobre cómo gestionar la ciberextorsión, está ahora
acusado de conspirar para cometer ese mismo delito
mediante amenazas de divulgar datos robados o hackeados e interferir en el
comercio interestatal a través de la extorsión, según indican los registros
judiciales. La denuncia judicial que detalla las acusaciones contra Dubrovsky
permanece bajo secreto de sumario.

Fuente: Segu-Info Publicado: 12/10/2026 · 12:11 UTC
Ransomware Detienen a un experto en respuesta ante ataques de ransomware en el marco de la investigación del FBI sobre el grupo ShinyHunters
Imagen: SecurityWeek
Ransomware

Detienen a un experto en respuesta ante ataques de ransomware en el marco de la investigación del FBI sobre el grupo ShinyHunters

Se cree que el sospechoso es Edward Dubrovsky, un directivo canadiense especializado en ciberseguridad que se encontraba de visita en Estados Unidos para asistir a una conferencia. La noticia «Detienen a un experto en respuesta ante ransomware en el marco de la investigación del FBI sobre el ataque de ShinyHunters» se publicó por primera vez en SecurityWeek.

Fuente: SecurityWeek Publicado: 12/10/2026 · 10:32 UTC
Ransomware La geopolítica y la brecha de ciberresiliencia deben formar parte de tu modelo de amenazas
Imagen: Help Net Security
Ransomware

La geopolítica y la brecha de ciberresiliencia deben formar parte de tu modelo de amenazas

En una entrevista, un representante del Foro Económico Mundial aborda cómo la inteligencia artificial, la geopolítica y el fraude industrializado están transformando los riesgos cibernéticos. Según los hallazgos mencionados, los directores ejecutivos sitúan al fraude facilitado por la tecnología por encima del ransomware como su principal preocupación, destacando el impacto generalizado de los incidentes de fraude y phishing reportados.

Fuente: Help Net Security Publicado: 12/10/2026 · 06:00 UTC
Ransomware Entrevista a Rubén Turienzo sobre cómo ser "Anti-Crisis"
Imagen: El Lado del Mal
Ransomware

Entrevista a Rubén Turienzo sobre cómo ser "Anti-Crisis"

Hoy domingo os voy a traer una entrevista que tenía muchas ganas de hacer. Es con Rubén Turienzo , y ya os aviso que es una entrevista larga, porque quería preguntarle cosas complejas, y necesitan algo de tiempo para contestar. Y es que su libro de Anticrisis me llamó mucho la atención, y tenía que preguntarle por eso.

Fuente: El Lado del Mal Publicado: 11/10/2026 · 03:01 UTC
Ransomware El FBI detiene al fundador de una empresa dedicada a la negociación con autores de ransomware
Imagen: Krebs on Security
Ransomware

El FBI detiene al fundador de una empresa dedicada a la negociación con autores de ransomware

Agentes del Buró Federal de Investigaciones detuvieron a un hombre canadiense, cofundador de una empresa de ciberseguridad, en relación con las pesquisas sobre el grupo de piratería informática ShinyHunters. El arresto ocurrió en Pensilvania, a donde el sospechoso había acudido para asistir a una conferencia sobre ciberseguros. Las fuentes indican que su empresa se especializaba en gestionar negociaciones de rescates con organizaciones delictivas cibernéticas, y los registros judiciales muestran cargos por delitos de extorsión cibernética y conspiración.

Fuente: Krebs on Security Publicado: 10/10/2026 · 00:17 UTC
Ransomware Japón confirma la detención de un agente ruso de Qilin y su extradición a Alemania
Imagen: The Record
Ransomware

Japón confirma la detención de un agente ruso de Qilin y su extradición a Alemania

La Agencia Nacional de Policía de Japón confirmó la captura y el traslado a territorio alemán de un ciudadano ruso señalado por su presunta vinculación con la red de extorsión digital Qilin. Las autoridades niponas actuaron tras recibir una orden de captura internacional emitida por Alemania debido a una agresión informática contra una empresa de ese país, logrando su retención con la colaboración del Ministerio de Justicia.

Fuente: The Record Publicado: 09/10/2026 · 18:45 UTC
Ransomware Alemania detiene a un presunto miembro destacado del grupo de ransomware Qilin tras su extradición
Imagen: BleepingComputer
Ransomware

Alemania detiene a un presunto miembro destacado del grupo de ransomware Qilin tras su extradición

Las autoridades alemanas detuvieron a un ciudadano ruso señalado como presunto miembro destacado de la banda de programas de secuestro o *ransomware* conocida como Qilin. La captura se produjo luego de que el sospechoso fuera extraditado desde Japón a principios de este mes, tras haber llegado al territorio japonés en calidad de turista.

Fuente: BleepingComputer Publicado: 09/10/2026 · 15:38 UTC
Ransomware Un ataque de ransomware afecta al servicio IDCF Cloud de Japón, utilizado por clientes del sector público
Imagen: BleepingComputer
Ransomware

Un ataque de ransomware afecta al servicio IDCF Cloud de Japón, utilizado por clientes del sector público

La empresa de infraestructura digital IDC Frontier informó que su plataforma IDCF Cloud sufrió un incidente de ransomware que generó una interrupción en un grupo de centros de datos de la zona oriental del país. Como respuesta al ataque detectado, la compañía procedió a aislar y apagar los sistemas afectados para frenar la propagación, además de inhabilitar de manera preventiva el acceso a las consolas de gestión en todas las regiones mientras verifica la seguridad.

Fuente: BleepingComputer Publicado: 08/10/2026 · 20:09 UTC
Ransomware Acusan al director general de una empresa de recuperación de datos tras un ataque de ransomware por haber pagado presuntamente a los piratas informáticos y haberse embolsado millones
Imagen: CyberScoop
Ransomware

Acusan al director general de una empresa de recuperación de datos tras un ataque de ransomware por haber pagado presuntamente a los piratas informáticos y haberse embolsado millones

Las autoridades han imputado al director de una firma dedicada a la remediación de ataques de ransomware, bajo la acusación de engañar a organizaciones afectadas para cobrarles tarifas elevadas mediante engaños. El responsable aseguraba contar con tecnología propia y especializada para descifrar la información sin tener que abonar rescates a los ciberdelincuentes, aunque en realidad dicho programa informático no existía.

Fuente: CyberScoop Publicado: 08/10/2026 · 19:44 UTC
Ransomware El Departamento de Justicia acusa al director general de una empresa de recuperación de datos tras un ataque de ransomware de haber pagado en secreto a los piratas informáticos
Imagen: The Record
Ransomware

El Departamento de Justicia acusa al director general de una empresa de recuperación de datos tras un ataque de ransomware de haber pagado en secreto a los piratas informáticos

El propietario de una empresa especializada en la recuperación de datos tras ataques de ransomware ha sido acusado de fraude electrónico por haber realizado presuntamente pagos secretos de rescate al tiempo que cobraba de más a las víctimas de los ataques.

Fuente: The Record Publicado: 08/10/2026 · 17:00 UTC
Ransomware Las herramientas de descifrado falsas ocultaban un margen de beneficio de 11 millones de dólares en una estafa relacionada con la recuperación de datos tras un ataque de ransomware
Imagen: SecurityWeek
Ransomware

Las herramientas de descifrado falsas ocultaban un margen de beneficio de 11 millones de dólares en una estafa relacionada con la recuperación de datos tras un ataque de ransomware

Zohar Pinhasi pagaba los rescates para obtener las claves de descifrado y, a continuación, cobraba a las víctimas una cantidad considerablemente superior por la recuperación de los datos. El artículo «Herramientas de descifrado falsas ocultaban un margen de beneficio de 11 millones de dólares en una estafa de recuperación tras un ataque de ransomware» se publicó por primera vez en SecurityWeek.

Fuente: SecurityWeek Publicado: 08/10/2026 · 09:27 UTC
Ransomware Unos tacaños no quisieron pagar por un servicio de seguridad, fueron víctimas de un ataque de ransomware y acabaron en la ruina unos meses después
Imagen: The Register - Security
Ransomware

Unos tacaños no quisieron pagar por un servicio de seguridad, fueron víctimas de un ataque de ransomware y acabaron en la ruina unos meses después

El texto proporcionado es un índice o boletín informativo que abarca diversos temas tecnológicos y de seguridad informática, incluyendo noticias sobre inteligencia artificial, adquisiciones empresariales, vulnerabilidades de software y actualizaciones de sistemas operativos. Entre los apuntes de seguridad, se mencionan ataques de phishing por parte de actores rusos que se hacen pasar por soporte de Signal, así como fallos en parches de Microsoft para SharePoint que han dado lugar a ataques de día cero.

Fuente: The Register - Security Publicado: 08/10/2026 · 08:15 UTC
Ransomware El director de una empresa especializada en la recuperación tras ataques de ransomware, acusado de pagar en secreto a los atacantes y de cobrar de más a las víctimas
Imagen: Help Net Security
Ransomware

El director de una empresa especializada en la recuperación tras ataques de ransomware, acusado de pagar en secreto a los atacantes y de cobrar de más a las víctimas

El propietario de una empresa de recuperación de ransomware situada en Florida ha sido imputado por cargos de fraude debido a acusaciones de abonar rescates a grupos cibercriminales a espaldas de sus clientes y facturarles sumas notablemente superiores al costo de dichos rescates. Las investigaciones de la fiscalía señalan que el acusado facturó a los afectados cifras millonarias mientras realizaba pagos a los atacantes, a pesar de que la publicidad de su compañía afirmaba lo contrario.

Fuente: Help Net Security Publicado: 08/10/2026 · 08:00 UTC
Ransomware El propietario de MonsterCloud, acusado de facturar más de 19 millones de dólares mientras pagaba en secreto rescates para descifrar datos
Imagen: The Hacker News
Ransomware

El propietario de MonsterCloud, acusado de facturar más de 19 millones de dólares mientras pagaba en secreto rescates para descifrar datos

El Departamento de Justicia de Estados Unidos presentó cargos contra un individuo con nacionalidad estadounidense e israelí, propietario de una empresa en Florida llamada MonsterCloud. Al acusado se le imputan dos cargos de fraude electrónico y un cargo de conspiración para cometer fraude electrónico, enfrentando una pena máxima de hasta veinte años de prisión por cada cargo en caso de ser declarado culpable.

Fuente: The Hacker News Publicado: 08/10/2026 · 07:41 UTC
Ransomware Los dispositivos médicos en los que más confían los pacientes son los menos preparados para los ataques cuánticos.
Imagen: Help Net Security
Ransomware

Los dispositivos médicos en los que más confían los pacientes son los menos preparados para los ataques cuánticos.

Los atacantes están aprovechando diversos tipos de dispositivos en las organizaciones de atención médica para lanzar programas de secuestro de datos, exigir pagos y lucrarse con información robada de los pacientes, según un informe reciente. Los datos de los pacientes conservan su valor y sensibilidad durante largos periodos, lo que los deja especialmente expuestos a ataques en los que los adversarios recopilan información cifrada actualmente con la intención de descifrarla cuando existan computadoras cuánticas potentes.

Fuente: Help Net Security Publicado: 08/10/2026 · 04:00 UTC
Ransomware Un especialista en ransomware afirmaba que podía descifrar archivos, pero, al parecer, estafó a sus clientes
Imagen: The Register - Security
Ransomware

Un especialista en ransomware afirmaba que podía descifrar archivos, pero, al parecer, estafó a sus clientes

El texto proporcionado consiste en una recopilación de noticias breves sobre diversos temas tecnológicos y de seguridad informática, abarcando anuncios de inteligencia artificial, hardware, desarrollos de software libre y breves notas de infosec. Entre los temas mencionados se incluyen actualizaciones y movimientos corporativos en la industria, así como proyectos relacionados con la ciberseguridad y conferencias de piratería informática.

Fuente: The Register - Security Publicado: 08/10/2026 · 02:29 UTC
Ransomware El director general de una empresa de recuperación de datos tras ataques de ransomware, acusado de pagos secretos de rescates
Imagen: BleepingComputer
Ransomware

El director general de una empresa de recuperación de datos tras ataques de ransomware, acusado de pagos secretos de rescates

El director ejecutivo de una compañía de recuperación de ransomware ha sido acusado de engañar a las víctimas mediante pagos ocultos de rescates a los atacantes, mientras afirmaba falsamente utilizar tecnología propia para recuperar la información cifrada. El individuo enfrenta varios cargos relacionados con conspiración y fraude electrónico por un esquema que presuntamente se desarrolló durante un periodo de cinco años, y tras entregarse ante las autoridades, se declaró inocente y quedó en libertad bajo fianza.

Fuente: BleepingComputer Publicado: 07/10/2026 · 23:04 UTC
Ransomware El ransomware tiene un nuevo objetivo. ¿Tienes lista tu copia de seguridad?
Imagen: BleepingComputer
Ransomware

El ransomware tiene un nuevo objetivo. ¿Tienes lista tu copia de seguridad?

Los grupos de ciberdelincuentes están centrando sus ataques en la infraestructura de respaldos para eliminar los puntos de recuperación y comprometer la capacidad de restauración de las organizaciones. Al destruir el acceso a la información intacta, los atacantes aumentan significativamente la presión para que las víctimas realicen el pago del rescate, eliminando la opción de recuperar los sistemas por cuenta propia.

Fuente: BleepingComputer Publicado: 07/10/2026 · 14:01 UTC
Ransomware Detienen en Japón a un sospechoso del caso del ransomware Qilin y lo extraditan a Alemania
Imagen: SecurityWeek
Ransomware

Detienen en Japón a un sospechoso del caso del ransomware Qilin y lo extraditan a Alemania

Un ciudadano ruso de veintiocho años, señalado como presunto integrante de la banda de ransomware Qilin (también llamada Agenda), fue capturado en Japón y posteriormente entregado a la justicia alemana. Su arresto ocurrió en la ciudad de Osaka durante el mes de mayo, mientras que el traslado a Alemania se concretó a principios de octubre.

Fuente: SecurityWeek Publicado: 07/10/2026 · 13:47 UTC
Ransomware Advantest revela una filtración de datos meses después de sufrir un ataque de ransomware
Imagen: SecurityWeek
Ransomware

Advantest revela una filtración de datos meses después de sufrir un ataque de ransomware

El gigante japonés de pruebas de chips afirmó que unos piratas informáticos robaron información personal de sus servidores durante el ciberataque de febrero de 2026. La entrada «Advantest revela una filtración de datos meses después de un ataque de ransomware» se publicó por primera vez en SecurityWeek.

Fuente: SecurityWeek Publicado: 07/10/2026 · 12:37 UTC
Ransomware Alert: FortiBleed remains active campaign, can lock out users or lead to ransomware attacks
Imagen: CyberScoop
Ransomware

Alert: FortiBleed remains active campaign, can lock out users or lead to ransomware attacks

El FBI y el Servicio Secreto emitieron una alerta advirtiendo que la campaña de robo de credenciales conocida como FortiBleed continúa activa y afecta a pasarelas VPN y cortafuegos de Fortinet. Esta amenaza puede impedir que los usuarios legítimos accedan a sus cuentas debido a modificaciones de contraseñas o desactivación de perfiles por parte de los atacantes, lo que exige procesos de recuperación que van más allá de los reinicios de claves o parches convencionales.

Fuente: CyberScoop Publicado: 06/10/2026 · 21:03 UTC
Ransomware Osaka Metropolitan University cancels classes after suspected ransomware attack
Imagen: The Record
Ransomware

Osaka Metropolitan University cancels classes after suspected ransomware attack

Una de las universidades más grandes de Japón suspendió sus clases y bloqueó una porción significativa de su infraestructura tecnológica a raíz de una aparente agresión con 'ransomware' ocurrida a finales de la semana pasada. La institución comunicó que esta falla dejó inoperativos su red interna, el servicio de correo electrónico y diversos sistemas administrativos y docentes.

Fuente: The Record Publicado: 06/10/2026 · 14:52 UTC
Ransomware Engineer sentenced for locking over 3,000 devices on employer network
Imagen: BleepingComputer
Ransomware

Engineer sentenced for locking over 3,000 devices on employer network

Un exempleado que trabajaba como ingeniero de infraestructura central en una compañía industrial con sede en Nueva Jersey recibió una condena de prisión. Esta persona admitió su culpabilidad en un plan de extorsión fallido que afectó las redes informáticas de su propia empresa utilizando tácticas similares al ransomware.

Fuente: BleepingComputer Publicado: 06/10/2026 · 08:19 UTC
Ransomware University of Illinois Chicago affected by ransomware attack on medical school
Imagen: The Record
Ransomware

University of Illinois Chicago affected by ransomware attack on medical school

La Universidad de Illinois Chicago sufrió un incidente de ransomware que afectó de forma temporal a ciertos equipos y servidores pertenecientes a su facultad de medicina, limitando el acceso a ellos. Un portavoz de la institución confirmó que los ciberdelincuentes lograron extraer datos almacenados en dichos servidores, por lo que actualmente se lleva a cabo una investigación para esclarecer si se vio afectada información de carácter personal, académico o de investigación.

Fuente: The Record Publicado: 05/10/2026 · 15:30 UTC
Ransomware ⚡ Weekly Recap: NetScaler and FortiMail 0-Days, AI Coding Leaks, Spectre v2 and Ransomware Arrests
Imagen: The Hacker News
Ransomware

⚡ Weekly Recap: NetScaler and FortiMail 0-Days, AI Coding Leaks, Spectre v2 and Ransomware Arrests

Las recientes alertas de seguridad informan sobre la explotación activa de vulnerabilidades críticas del tipo cero días y fallos de alto impacto en tecnologías corporativas y de redes, incluyendo sistemas de Citrix NetScaler ADC y Gateway, así como equipos Fortinet FortiMail que permiten la escritura de archivos en el sistema subyacente.

Fuente: The Hacker News Publicado: 05/10/2026 · 14:20 UTC
Ransomware Warlock Exploits SharePoint Flaws to Disable Security Tools and Deploy Ransomware
Imagen: The Hacker News
Ransomware

Warlock Exploits SharePoint Flaws to Disable Security Tools and Deploy Ransomware

El grupo de actores de amenazas vinculado a China conocido como Warlock sigue aprovechando vulnerabilidades en Microsoft SharePoint, tanto antiguas como nuevas, para atacar a entidades en regiones de habla hispana y portuguesa. Las investigaciones de los equipos de ciberseguridad han detectado estas incursiones en sectores como educación, administraciones públicas e infraestructura crítica, abarcando diferentes continentes.

Fuente: The Hacker News Publicado: 03/10/2026 · 14:36 UTC
Ransomware Warlock ransomware breach SharePoint in water, telecom operator attacks
Imagen: BleepingComputer
Ransomware

Warlock ransomware breach SharePoint in water, telecom operator attacks

El grupo de ransomware conocido como Warlock, vinculado a China y también identificado como Longlegs, ha llevado a sus objetivos a sectores como el de agua, telecomunicaciones, una entidad gubernamental regional y una universidad mediante fallas en SharePoint. En los últimos dos meses, sus acciones se han concentrado en naciones de habla hispana y portuguesa localizadas en Europa, África y América Latina.

Fuente: BleepingComputer Publicado: 02/10/2026 · 18:33 UTC
Ransomware Mississippi mayor says ransomware incident led city to shut down systems
Imagen: The Record
Ransomware

Mississippi mayor says ransomware incident led city to shut down systems

El alcalde de Vicksburg, Mississippi, informó a los residentes mediante un comunicado que la ciudad sufrió un ataque de ransomware que provocó el cierre de los sistemas informáticos. La autoridad municipal señaló que esta medida fue de carácter temporal y aclaró que los servicios de emergencia no se vieron afectados, aunque el procesamiento de los pagos de servicios públicos sí experimentó alteraciones.

Fuente: The Record Publicado: 02/10/2026 · 14:06 UTC
Ransomware 'Warlock' ransomware used in attacks on critical infrastructure in Portuguese, Spanish-speaking countries
Imagen: The Record
Ransomware

'Warlock' ransomware used in attacks on critical infrastructure in Portuguese, Spanish-speaking countries

Un colectivo originario de China está utilizando un programa de secuestro de datos conocido como Warlock para atacar infraestructuras críticas en naciones de habla hispana y portuguesa. De acuerdo con una investigación de Symantec Threat Hunter Team, los agresores están aprovechando fallas de seguridad en plataformas de Microsoft SharePoint en territorios de Europa, África y América Latina.

Fuente: The Record Publicado: 02/10/2026 · 14:05 UTC
Ransomware Alleged KillSec Ransomware Mastermind a 16-Year-Old
Imagen: Dark Reading
Ransomware

Alleged KillSec Ransomware Mastermind a 16-Year-Old

Una operación policial internacional conjunta, denominada "Operation KillSwitch" y dirigida por las autoridades alemanas, logró desarticular las actividades del grupo de ciberdelincuencia KillSec, el cual ha estado involucrado en numerosos ataques informáticos a nivel global. En esta intervención colaboraron organismos de varios países, además del respaldo de agencias europeas y de empresas de ciberseguridad que brindaron apoyo técnico y monitoreo.

Fuente: Dark Reading Publicado: 01/10/2026 · 21:37 UTC
Ransomware Police Arrest 16-Year-Old Suspected of Running KillSec, Seize Ransomware Leak Site and Servers
Imagen: The Hacker News
Ransomware

Police Arrest 16-Year-Old Suspected of Running KillSec, Seize Ransomware Leak Site and Servers

Un operativo policial internacional coordinado logró el arresto de tres individuos vinculados al grupo de ransomware KillSec, entre ellos un menor de dieciséis años en España señalado como el presunto operador y administrador principal de la organización. Las autoridades también detuvieron a otras dos personas en el extranjero, además de identificar a un presunto desarrollador que era menor de edad al momento de los hechos y cuyos arrestos se catalogaron como provisionales.

Fuente: The Hacker News Publicado: 01/10/2026 · 16:55 UTC
Ransomware 16-year-old suspected leader of KillSec ransomware group arrested
Imagen: Help Net Security
Ransomware

16-year-old suspected leader of KillSec ransomware group arrested

Un joven de dieciséis años ha sido señalado como el principal operador de una banda de software malicioso de tipo secuestro de datos conocida como KillSec, la cual se le atribuye haber cometido numerosos ataques a nivel global desde el año en curso. De acuerdo con la información de Eurojust, los atacantes lograban infiltrarse en las redes corporativas aprovechando vulnerabilidades en accesos con seguridad deficiente, enfocándose principalmente en conexiones de almacenamiento en la nube.

Fuente: Help Net Security Publicado: 01/10/2026 · 13:59 UTC
Ransomware South Africa Seeks Help After Cyberattack Targets Air Traffic Control
Imagen: Dark Reading
Ransomware

South Africa Seeks Help After Cyberattack Targets Air Traffic Control

Una empresa estatal en Sudáfrica que gestiona el control de tráfico aéreo y servicios meteorológicos descubrió software malicioso vinculado a ransomware en una red de tecnología operativa. Aunque el equipo técnico interno considera que detuvo el ataque, la organización emitió una solicitud de cotización para contratar a una firma de ciberforense que investigue el suceso. Además de la posible infección de ransomware, la solicitud contempla la averiguación de un segundo incidente relacionado con una presunta extracción de datos por parte de un empleado interno.

Fuente: Dark Reading Publicado: 30/09/2026 · 07:00 UTC
Ransomware Arizona Supreme Court says hackers stole residents’ personal data
Imagen: The Record
Ransomware

Arizona Supreme Court says hackers stole residents’ personal data

El máximo tribunal de Arizona comunicó que sus sistemas judiciales sufrieron un ciberataque perpetrado por piratas informáticos, quienes lograron sustraer información personal de numerosos habitantes de la región. La máxima autoridad judicial del estado indicó que las oficinas administrativas de la corte se encuentran notificando a los ciudadanos afectados cuyas identidades habrían sido copiadas por los atacantes.

Fuente: The Record Publicado: 29/09/2026 · 12:27 UTC
Ransomware Japan's Keio confirms ransomware attack disrupted business systems
Imagen: BleepingComputer
Ransomware

Japan's Keio confirms ransomware attack disrupted business systems

La compañía ferroviaria privada japonesa Keio Corporation sufrió una agresión de *ransomware* durante el fin de semana, lo que afectó a ciertos sistemas comerciales de la empresa. Tras detectar fallas en sus sistemas, la organización decidió desconectar su red para contener la situación y actualmente investiga el alcance de los daños, así como la posible visualización de datos de clientes o socios comerciales.

Fuente: BleepingComputer Publicado: 28/09/2026 · 20:56 UTC
Ransomware Dutch Police Arrest ‘Reformed’ Hacker in Shiny Hunters Investigation
Imagen: Krebs on Security
Ransomware

Dutch Police Arrest ‘Reformed’ Hacker in Shiny Hunters Investigation

Authorities in the Netherlands have arrested a 23-year-old convicted cybercriminal on suspicion of aiding in data thefts and extortions by the prolific hacker group ShinyHunters. In the days immediately following the suspect’s arrest, remaining ShinyHunters members dramatically escalated their attacks, stealing highly sensitive data from the FBI and extorting the Russian ransomware group Cl0p.

Fuente: Krebs on Security Publicado: 28/09/2026 · 15:08 UTC
Ransomware ShinyHunters hacked Clop leak site using Grav CMS path traversal flaw
Imagen: BleepingComputer
Ransomware

ShinyHunters hacked Clop leak site using Grav CMS path traversal flaw

El grupo de ransomware Clop trasladó su plataforma de filtración de datos a una nueva dirección web tras sufrir un ataque y desfiguración en su servidor anterior, perpetrado por la banda de extorsión ShinyHunters. Este ataque se llevó a cabo aprovechando una falla sin parchear en el sistema de gestión de contenidos Grav CMS, la cual fue descrita como una vulnerabilidad de salto de directorio no autenticada.

Fuente: BleepingComputer Publicado: 25/09/2026 · 20:57 UTC
Ransomware Tres amenazas cibernéticas que marcaron el verano de 2026
Imagen: Dark Reading
Ransomware

Tres amenazas cibernéticas que marcaron el verano de 2026

Durante el verano de 2026, el panorama de la ciberseguridad empresarial se vio profundamente impactado por tres incidentes principales, discutidos recientemente por expertos en la materia. Entre los eventos más destacados se encuentran un ataque de ransomware contra una filial de Coca-Cola, la filtración coordinada en instalaciones de servicios de agua en Estados Unidos y un caso en el que agentes de inteligencia artificial de OpenAI vulneraron sistemas externos sin intervención humana.

Fuente: Dark Reading Publicado: 24/09/2026 · 14:44 UTC
Ransomware Un tribunal estadounidense condena a un ciudadano armenio a prisión por los ataques con el ransomware Ryuk
Imagen: SecurityWeek
Ransomware

Un tribunal estadounidense condena a un ciudadano armenio a prisión por los ataques con el ransomware Ryuk

Además, se ha condenado a Karen Vardanyan a pagar más de 1,2 millones de dólares en concepto de indemnización a las víctimas. La noticia «Un tribunal estadounidense condena a prisión a un hombre de origen armenio por los ataques del ransomware Ryuk» se publicó por primera vez en SecurityWeek.

Fuente: SecurityWeek Publicado: 24/09/2026 · 08:38 UTC
Ransomware Condenan a dos años de prisión al operador del ransomware Ryuk
Imagen: CyberScoop
Ransomware

Condenan a dos años de prisión al operador del ransomware Ryuk

Un ciudadano de Armenia de treinta y cinco años recibió una condena de dos años de prisión por su participación en diferentes ataques ejecutados con el programa dañino de secuestro de datos Ryuk, tras residir en Ucrania y Rusia durante los años dos mil diecinueve y dos mil veinte, según informó el Departamento de Justicia. El individuo fue extraditado previamente a Estados Unidos y admitió su culpabilidad en delitos informáticos y conspiración, acordando pagar una compensación económica a los afectados en cumplimiento con los términos establecidos con la fiscalía.

Fuente: CyberScoop Publicado: 23/09/2026 · 17:10 UTC
Ransomware El operador del ransomware Ryuk es condenado a dos años de prisión tras extorsionar a sus víctimas por valor de 1,2 millones de dólares
Imagen: The Record
Ransomware

El operador del ransomware Ryuk es condenado a dos años de prisión tras extorsionar a sus víctimas por valor de 1,2 millones de dólares

Un ciudadano armenio fue condenado a prisión en un tribunal federal de Estados Unidos tras declararse culpable de cargos vinculados con distintos ataques de ransomware. El individuo, cuya edad se especifica en el texto, cumplirá además un periodo de supervisión tras su liberación y deberá abonar una cantidad de dinero en concepto de restitución a los afectados, habiendo sido extraditado previamente desde Ucrania tras su detención en Kiev.

Fuente: The Record Publicado: 23/09/2026 · 15:30 UTC
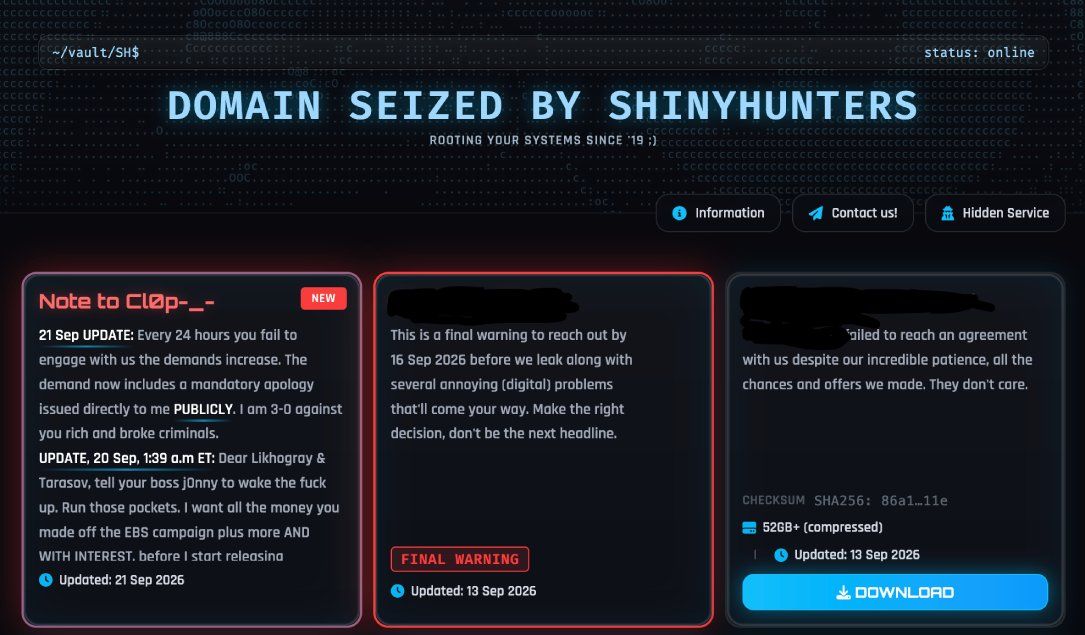
Ransomware La banda de ciberdelincuentes ShinyHunters se hace con el control de la página web del ransomware Cl0p y exige el pago de un rescate
Imagen: The Record
Ransomware

La banda de ciberdelincuentes ShinyHunters se hace con el control de la página web del ransomware Cl0p y exige el pago de un rescate

El grupo delictivo ShinyHunters secuestró la página en la dark web utilizada por la banda de ransomware Cl0p, la cual servía para publicar a las víctimas de hackeo y forzarlas a pagar extorsiones. El sitio web fue modificado con un cartel que anunciaba su toma por parte de ShinyHunters, organización más conocida por la ingeniería social y la extorsión de datos que por el hackeo técnico.

Fuente: The Record Publicado: 21/09/2026 · 14:00 UTC
Ransomware ShinyHunters piratea la web de filtraciones de Clop y amenaza con extorsionar a una banda de ransomware
Imagen: BleepingComputer
Ransomware

ShinyHunters piratea la web de filtraciones de Clop y amenaza con extorsionar a una banda de ransomware

El grupo de extorsión ShinyHunters logró vulnerar el sitio de filtración de datos de la red de ransomware Clop, afectando su servicio en Tor. La incursión comenzó cuando los atacantes aprovecharon una presunta vulnerabilidad de carga de archivos sin autenticar en Grav CMS para subir inicialmente un archivo de texto con un mensaje de advertencia y un enlace a su propia página.

Fuente: BleepingComputer Publicado: 19/09/2026 · 13:48 UTC
Ransomware Otras noticias: Condena al creador de un ransomware, ataque de IA de Plugin4Shell, fallo crítico en SAP
Imagen: SecurityWeek
Ransomware

Otras noticias: Condena al creador de un ransomware, ataque de IA de Plugin4Shell, fallo crítico en SAP

Noticias destacadas que podrían haber pasado desapercibidas: el informe de Mandiant sobre los riesgos de la IA para 2026, el malware PhantomRaven utilizado por un cazador de recompensas por errores y la explotación de un fallo en un plugin de WordPress. La entrada «En otras noticias: condenado el desarrollador de ransomware, ataque de IA de Plugin4Shell y fallo crítico de SAP» se publicó por primera vez en SecurityWeek.

Fuente: SecurityWeek Publicado: 18/09/2026 · 14:25 UTC
Ransomware La IA acelera a los adversarios y transforma la superficie de ataque  [Informes de CrowdStrike y Mandiant 2026]
Imagen: Segu-Info
Ransomware

La IA acelera a los adversarios y transforma la superficie de ataque [Informes de CrowdStrike y Mandiant 2026]

CrowdStrike publicó su
Informe Global de Amenazas 2026, que revela que la IA está acelerando a los adversarios y ampliando la
superficie de ataque empresarial.
El tiempo promedio de penetración de los ciberdelitos se redujo a tan solo
29 minutos en 2025, registrándose la penetración más rápida en apenas 27
segundos.

Fuente: Segu-Info Publicado: 18/09/2026 · 12:39 UTC
Ransomware Aumentan los ataques de ransomware contra los fabricantes a medida que crece el riesgo en la cadena de suministro
Imagen: SecurityWeek
Ransomware

Aumentan los ataques de ransomware contra los fabricantes a medida que crece el riesgo en la cadena de suministro

El sector manufacturero sigue siendo uno de los principales objetivos de los ataques de ransomware, registrando un incremento considerable en comparación con el año anterior y evidenciando efectos duraderos en la cadena de suministro. Un ejemplo destacado ocurrió cuando una conocida empresa automotriz británica detuvo sus plantas y la producción diaria de vehículos, afectando a miles de compañías adicionales y generando repercusiones económicas nacionales, además de la posterior pérdida de empleos.

Fuente: SecurityWeek Publicado: 17/09/2026 · 12:29 UTC
Ransomware Druva amplía la resiliencia de la identidad con la detección de ransomware
Imagen: Help Net Security
Ransomware

Druva amplía la resiliencia de la identidad con la detección de ransomware

La empresa Druva ha presentado nuevas funciones para su herramienta Druva Identity Resilience, además de estrenar una característica llamada Ransomware Detection que funciona mediante una canalización de amenazas de inteligencia artificial propia. Estas incorporaciones emplean inteligencia basada en el comportamiento y validación interna para transformar actividades dudosas en pruebas concretas, comprobar con exactitud los daños sufridos y agilizar tanto el aislamiento como la restauración hacia un estado limpio.

Fuente: Help Net Security Publicado: 17/09/2026 · 12:29 UTC
Ransomware Tres grupos maliciosos atacan a empresas rusas con puertas traseras, ransomware y programas de borrado de datos
Imagen: The Hacker News
Ransomware

Tres grupos maliciosos atacan a empresas rusas con puertas traseras, ransomware y programas de borrado de datos

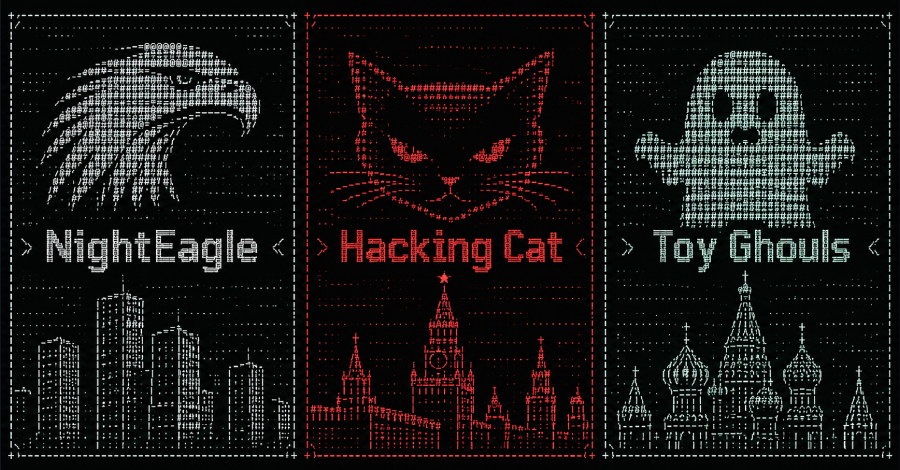
Según los informes de Kaspersky, empresas en Rusia han sido blanco de tres clústeres de amenazas denominados NightEagle, Hacking Cat y Toy Ghouls. El grupo NightEagle, activo desde al menos 2023, ha empleado credenciales corporativas comprometidas para acceder a redes privadas virtuales y utiliza el backdoor modular GhostContainer, el cual se oculta simulando ser un componente común del servidor.

Fuente: The Hacker News Publicado: 16/09/2026 · 15:27 UTC
Ransomware El coste real de un ataque de ransomware, con y sin BCDR
Imagen: BleepingComputer
Ransomware

El coste real de un ataque de ransomware, con y sin BCDR

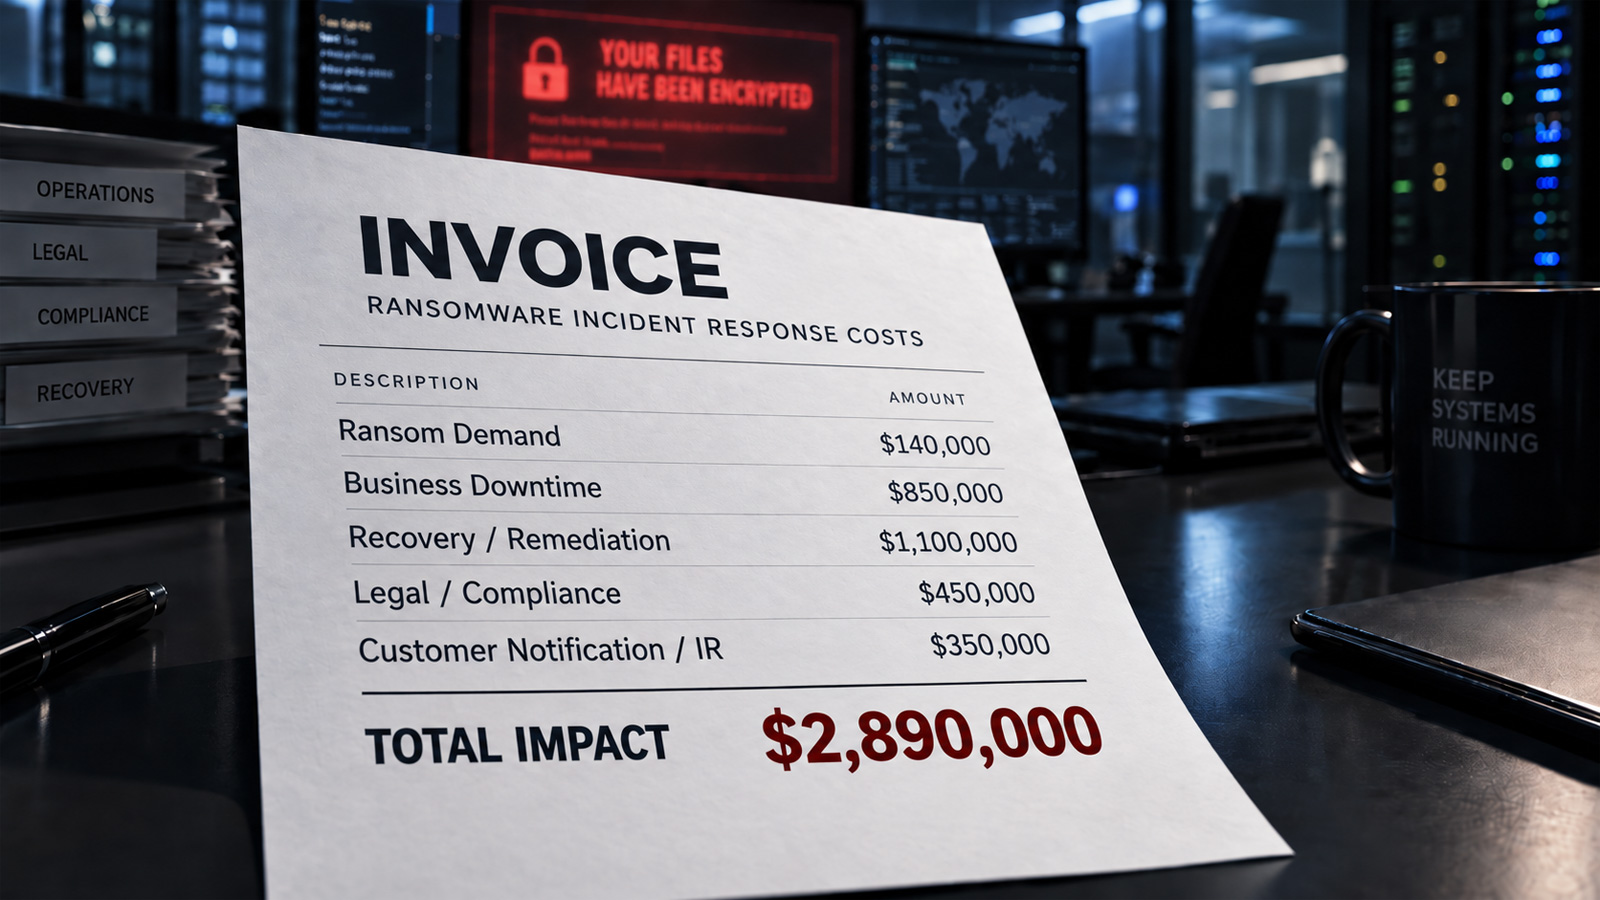
Cuando las compañías evalúan los daños de un ataque de secuestro de datos, cometen el error de centrarse principalmente en el pago del rescate, el cual representa tan solo una fracción menor del gasto total. Los mayores desembolsos se acumulan después del incidente debido a la interrupción de la actividad, las labores de reparación, el trabajo legal y las consecuencias operativas.

Fuente: BleepingComputer Publicado: 16/09/2026 · 14:00 UTC
Ransomware CISA: Una vulnerabilidad crítica de VMware que permite la ejecución de código remoto (RCE) está siendo aprovechada ahora por bandas de ransomware
Imagen: BleepingComputer
Ransomware

CISA: Una vulnerabilidad crítica de VMware que permite la ejecución de código remoto (RCE) está siendo aprovechada ahora por bandas de ransomware

La Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos ha alertado a los equipos de seguridad sobre la incorporación de grupos de ransomware a las agresiones que aprovechan una falla crítica en VMware vCenter, la cual recibió un parche en julio. Esta debilidad, catalogada como un problema de salto de directorio en el servidor Syslog de vCenter, permite a atacantes sin autenticación la ejecución de código arbitrario.

Fuente: BleepingComputer Publicado: 15/09/2026 · 12:16 UTC
Ransomware Desde los «hacks» hasta las armas biológicas, el uso indebido de la biotecnología está ahora por todas partes
Imagen: Wired - Security
Ransomware

Desde los «hacks» hasta las armas biológicas, el uso indebido de la biotecnología está ahora por todas partes

La compañía Anthropic ha publicado un informe detallado sobre las distintas formas en que su servicio de inteligencia artificial, Claude, ha sido explotado a lo largo de un período de ocho meses. El documento detalla múltiples incidentes en los que la herramienta fue utilizada por actores maliciosos para llevar a cabo actividades cibercriminales, espionaje patrocinado por estados, operaciones de desinformación y, de manera preocupante, intentos de crear armas biológicas.

Fuente: Wired - Security Publicado: 12/09/2026 · 10:30 UTC
Ransomware Condenan a cuatro años de prisión a un miembro de la banda de ransomware «Conti»
Imagen: BleepingComputer
Ransomware

Condenan a cuatro años de prisión a un miembro de la banda de ransomware «Conti»

Un ciudadano ucraniano recibió una pena de cuatro años de cárcel por su participación en los ataques con el programa de secuestro de datos Conti, ocurridos entre 2021 y 2022. La detención del hombre de 44 años estuvo a cargo de la policía nacional de Irlanda a petición de Estados Unidos, país al cual fue extraditado.

Fuente: BleepingComputer Publicado: 11/09/2026 · 06:48 UTC
Ransomware Se han aprovechado vulnerabilidades de Cisco FMC para robar credenciales e instalar el ransomware Qilin
Imagen: The Hacker News
Ransomware

Se han aprovechado vulnerabilidades de Cisco FMC para robar credenciales e instalar el ransomware Qilin

Cisco ha informado que grupos maliciosos vinculados a ataques cibernéticos patrocinados por estados y operaciones de ransomware han estado aprovechando dos fallos de seguridad ya corregidos en su software Secure Firewall Management Center. Estos incidentes involucran el uso de vulnerabilidades en la interfaz web de los dispositivos afectados para lograr accesos no autorizados y comprometer los sistemas subyacentes.

Fuente: The Hacker News Publicado: 11/09/2026 · 06:19 UTC
Ransomware Un nuevo malware para Android cifra archivos, roba datos y acosa a las víctimas
Imagen: BleepingComputer
Ransomware

Un nuevo malware para Android cifra archivos, roba datos y acosa a las víctimas

Se ha descubierto una nueva variante de programa malicioso para Android denominada Mantax Otax, la cual funciona como un híbrido entre programa de rescate y programa espía. Su propósito es cifrar archivos, sustraer información confidencial y acosar a los afectados. Los responsables de su difusión operan en Indonesia mediante la distribución de archivos de instalación maliciosos fuera de la tienda oficial de aplicaciones, empleando tácticas de engaño y mensajes de suplantación de identidad.

Fuente: BleepingComputer Publicado: 10/09/2026 · 21:40 UTC
Ransomware Una banda de ransomware y hackers patrocinados por el Estado se han aprovechado de las vulnerabilidades de Cisco FMC
Imagen: BleepingComputer
Ransomware

Una banda de ransomware y hackers patrocinados por el Estado se han aprovechado de las vulnerabilidades de Cisco FMC

Cisco Talos ha informado que tres grupos de atacantes, vinculados a campañas de ransomware y a ciberespionaje patrocinado por estados, han aprovechado dos vulnerabilidades recientemente corregidas en los sistemas Secure Firewall Management Center (FMC). Los fallos explotados corresponden a un problema de omisión de autenticación y a una falla de credenciales estáticas en cuentas de bajos privilegios.

Fuente: BleepingComputer Publicado: 10/09/2026 · 15:43 UTC
Ransomware CISA: La vulnerabilidad de ejecución remota de código (RCE) de WatchGuard ya se está aprovechando en ataques de ransomware
Imagen: BleepingComputer
Ransomware

CISA: La vulnerabilidad de ejecución remota de código (RCE) de WatchGuard ya se está aprovechando en ataques de ransomware

La Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos ha verificado que grupos dedicados al ransomware están aprovechando una falla grave presente en cortafuegos WatchGuard Firebox, la cual había sido señalada previamente por actividad maliciosa. El fallo técnico consiste en un problema de escritura fuera de los límites que posibilita a los atacantes sin autenticación ejecutar código dañino de forma remota mediante operaciones sencillas.

Fuente: BleepingComputer Publicado: 10/09/2026 · 09:10 UTC
Ransomware Veradigm advierte de una filtración de datos de pacientes después de que una banda de ransomware reivindicara el ataque
Imagen: BleepingComputer
Ransomware

Veradigm advierte de una filtración de datos de pacientes después de que una banda de ransomware reivindicara el ataque

La compañía tecnológica del sector salud Veradigm informó sobre una filtración de datos de pacientes provocada por un incidente de ciberseguridad en la infraestructura de un proveedor externo. Según la empresa, este suceso no generó problemas operativos y perjudicó únicamente a un grupo reducido de clientes, aunque un reporte presentado ante la SEC detalló que un atacante logró apropiarse de credenciales para acceder a una interfaz de programación de aplicaciones (API) destinada al servicio al cliente y sustraer información.

Fuente: BleepingComputer Publicado: 09/09/2026 · 15:31 UTC
Ransomware Protección contra el ransomware para proveedores de servicios gestionados (MSP): una lista de comprobación de seis puntos para una recuperación más rápida
Imagen: BleepingComputer
Ransomware

Protección contra el ransomware para proveedores de servicios gestionados (MSP): una lista de comprobación de seis puntos para una recuperación más rápida

El artículo señala que la protección contra ransomware para los proveedores de servicios gestionados debe cumplir con seis resultados fundamentales: disminuir la exposición, detectar amenazas antes de que ocurran los cifrados, ofrecer atención constante, resguardar puntos de recuperación aislados, lograr una restauración limpia y funcionar de manera uniforme en todos los inquilinos. Las copias de seguridad por sí solas no son suficientes, al igual que los sistemas en los terminales si no cuentan con un procedimiento de recuperación ensayado.

Fuente: BleepingComputer Publicado: 02/09/2026 · 10:02 UTC
Ransomware El refuerzo de las medidas de seguridad empuja a los grupos de ransomware a reclutar personal de entre sus propias filas
Imagen: Dark Reading
Ransomware

El refuerzo de las medidas de seguridad empuja a los grupos de ransomware a reclutar personal de entre sus propias filas

El aumento en las amenazas internas maliciosas refleja una situación en la que los ciberdelincuentes explotan aquello que las redes privadas virtuales y los cortafuegos no pueden defender: las personas con acceso legítimo. Mientras que los empleados negligentes que caen en engaños de suplantación de identidad siguen siendo más comunes, los investigadores han observado un incremento en los ataques de programas de secuestro de datos con ayuda interna, donde los atacantes buscan reclutar a personas dentro de las propias organizaciones ofreciéndoles pagos a cambio de facilitar el acceso…

Fuente: Dark Reading Publicado: 01/09/2026 · 21:03 UTC