
Attackers Use Microsoft Teams IT Support Scams to Deploy Malware and Ransomware
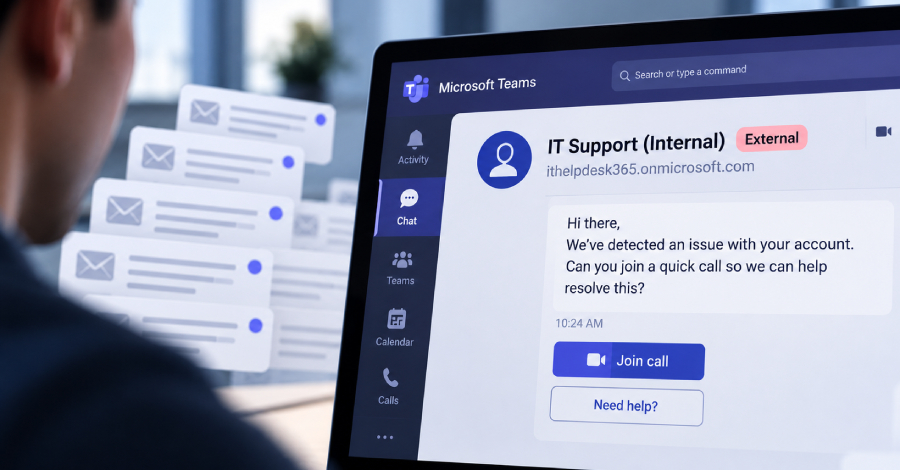
Investigadores de ciberseguridad han detectado un patrón reiterado de ingeniería social en cientos de incidentes, donde los atacantes aprovechan la función de chat externo de Microsoft Teams para suplantar identidades y propagar software malicioso. Las agresiones muestran tácticas consistentes, utilizando perfiles falsos que imitan al soporte técnico y nombres amigables para evadir las alertas dirigidas a usuarios externos, operando desde cuentas configuradas en inquilinos de Microsoft 365 de reciente creación o adquisición.
Para incrementar la credibilidad de sus comunicaciones, los actores maliciosos emplean dominios temporales y permanentes que simulan infraestructura de tecnologías de la información, combinando esta estrategia con bombardeos masivos de correos electrónicos a las bandejas de entrada de las víctimas para generar una falsa sensación de urgencia. Recientemente, se ha observado el uso de dominios de nivel superior de pago, así como la incorporación del nombre o dominio de la empresa objetivo en los nombres de visualización para aparentar mayor autenticidad.
Estas operaciones se dirigen específicamente a entidades que mantienen habilitado el acceso externo, combinando tácticas de engaño telefónico para persuadir a los usuarios de otorgar control remoto mediante herramientas legítimas de monitoreo y gestión. Una vez obtenida la sesión, los atacantes realizan tareas de reconocimiento, despliegan puertas traseras, facilitan el movimiento lateral y, en ciertos casos, extraen información confidencial para finalmente implementar programas de tipo *ransomware*.