Malware — Noticias de Ciberseguridad

Categoría: Malware

Malware Hackers backdoor Linux servers using trojanized CWP web server
Imagen: BleepingComputer
Lo más reciente Malware

Hackers backdoor Linux servers using trojanized CWP web server

Un nuevo código malicioso para sistemas Linux llamado CWPdoor está siendo propagado mediante una versión modificada del servidor web cwpsrv, el cual forma parte de la interfaz de administración Control Web Panel. Este software es una herramienta de código abierto para la gestión de servidores de alojamiento web, incluyendo servicios de bases de datos, correo electrónico y DNS.

Fuente: BleepingComputer Publicado: 05/11/2026 · 16:24 UTC
Leer la noticia completa →
Más noticias de esta categoría

Malware Vercel ties login sessions to devices, rolls out AI security reviews in public beta
Imagen: Help Net Security
Malware

Vercel ties login sessions to devices, rolls out AI security reviews in public beta

Vercel ha anunciado la implementación de Credenciales de Sesión Vinculadas a Dispositivos (DBSC) y el lanzamiento en beta pública de la herramienta Vercel Security Review. Esta nueva tecnología de seguridad busca mitigar el impacto de las infecciones por software malicioso de robo de información y prevenir el secuestro de sesiones por parte de atacantes.

Fuente: Help Net Security Publicado: 05/11/2026 · 14:37 UTC
Malware CERT-In Flags AI-Driven Attacks as Backdoored ARTEX Exposes 62 Consoles to Root Access
Imagen: The Hacker News
Malware

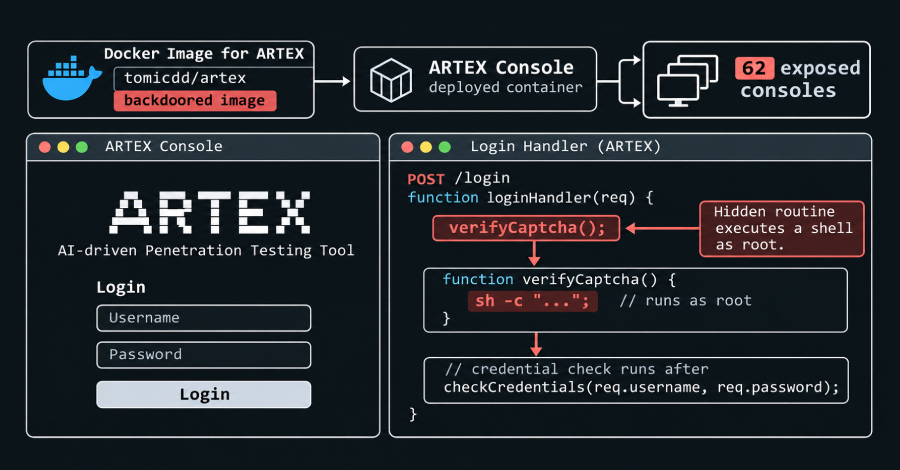
CERT-In Flags AI-Driven Attacks as Backdoored ARTEX Exposes 62 Consoles to Root Access

El equipo de respuesta ante emergencias informáticas de la India ha alertado sobre ataques activos dirigidos al sector bancario, financiero, de seguros y plataformas de criptomonedas, los cuales son ejecutados por un actor de amenazas mediante herramientas ofensivas basadas en inteligencia artificial como ARTEX, PentAGI, Cairn y CyberStrikeAI. Estas tecnologías permiten realizar ataques completos y autónomos a gran velocidad, generando scripts personalizados y adaptando sus cargas útiles de manera rápida.

Fuente: The Hacker News Publicado: 05/11/2026 · 08:42 UTC
Malware Vercel rolls out new protection against stolen session cookie attacks
Imagen: BleepingComputer
Malware

Vercel rolls out new protection against stolen session cookie attacks

La plataforma en la nube Vercel está implementando de manera progresiva las Credenciales de Sesión Vinculadas al Dispositivo (DBSC) como medida defensiva frente al software malicioso de robo de información. Esta herramienta vincula la sesión de inicio de sesión con el equipo del usuario mediante el uso de una clave privada que se almacena en el módulo de plataforma segura (TPM), lo que impide que las cookies de sesión puedan ser utilizadas en otro equipo en caso de ser sustraídas.

Fuente: BleepingComputer Publicado: 04/11/2026 · 21:31 UTC
Malware SlippyNunchucks abusó de Sogou Input Method para desplegar DarkVigil mediante secuestro de DNS
Imagen: WeLiveSecurity (ESET) en español
Malware

SlippyNunchucks abusó de Sogou Input Method para desplegar DarkVigil mediante secuestro de DNS

El grupo de ciberamenazas SlippyNunchucks ha estado utilizando el conjunto de herramientas DarkVigil desde al menos 2025 para llevar a cabo actividades de ciberespionaje, enfocándose principalmente en organizaciones y personas de habla china en el sur y este de Asia, además de algunos casos en Europa. Las operaciones de este actor, al que se le atribuye una alineación con los intereses estatales de China, se caracterizan por el despliegue de implantes modulares de DarkVigil a través del abuso de populares aplicaciones chinas.

Fuente: WeLiveSecurity (ESET) en español Publicado: 04/11/2026 · 18:55 UTC
Malware China-Aligned Hackers Hijack Sogou Input Method DNS Requests to Deploy DarkVigil Backdoor
Imagen: The Hacker News
Malware

China-Aligned Hackers Hijack Sogou Input Method DNS Requests to Deploy DarkVigil Backdoor

Un grupo de actores de amenazas vinculado a China, identificado como SlippyNunchucks, ha llevado a cabo una campaña de espionaje mediante el secuestro de solicitudes de DNS que abusa de las comunicaciones HTTP no seguras en las versiones para Windows del Método de Entrada Sogou. Esta operativa tiene como finalidad la instalación de un implante conocido como DarkVigil, el cual ha afectado a usuarios y entidades de habla china en distintas regiones de Asia y Europa a través de aplicaciones populares.

Fuente: The Hacker News Publicado: 04/11/2026 · 11:24 UTC
Malware What AI-generated malware looks like under the microscope
Imagen: Help Net Security
Malware

What AI-generated malware looks like under the microscope

En la entrevista, Lindsay Kaye comenta sobre la apariencia de los scripts y códigos que parecen haber sido elaborados con el apoyo de modelos de inteligencia artificial. Menciona que suelen mostrar comentarios ordenados y específicos en las funciones, mensajes de registro con una estructura muy uniforme, gramática cuidada y, en ocasiones, el uso de emojis, además de facilitar la producción masiva de aplicaciones y contenidos similares.

Fuente: Help Net Security Publicado: 04/11/2026 · 07:00 UTC
Malware Hackers hijack cPGuard autoupdate to deploy backdoor, steal data
Imagen: BleepingComputer
Malware

Hackers hijack cPGuard autoupdate to deploy backdoor, steal data

Piratas informáticos lograron vulnerar los sistemas de actualización de la herramienta de seguridad web cPGuard con el propósito de propagar un código malicioso de tipo puerta trasera y un script diseñado para la exfiltración de información. La empresa responsable del software indicó que la intrusión se originó mediante el uso de credenciales legítimas pero no autorizadas para acceder a la infraestructura de distribución, aunque todavía no se ha esclarecido la forma en que los atacantes obtuvieron dicho acceso.

Fuente: BleepingComputer Publicado: 03/11/2026 · 22:18 UTC
Malware Google dismantles massive botnet hidden in Android TV boxes
Imagen: The Record
Malware

Google dismantles massive botnet hidden in Android TV boxes

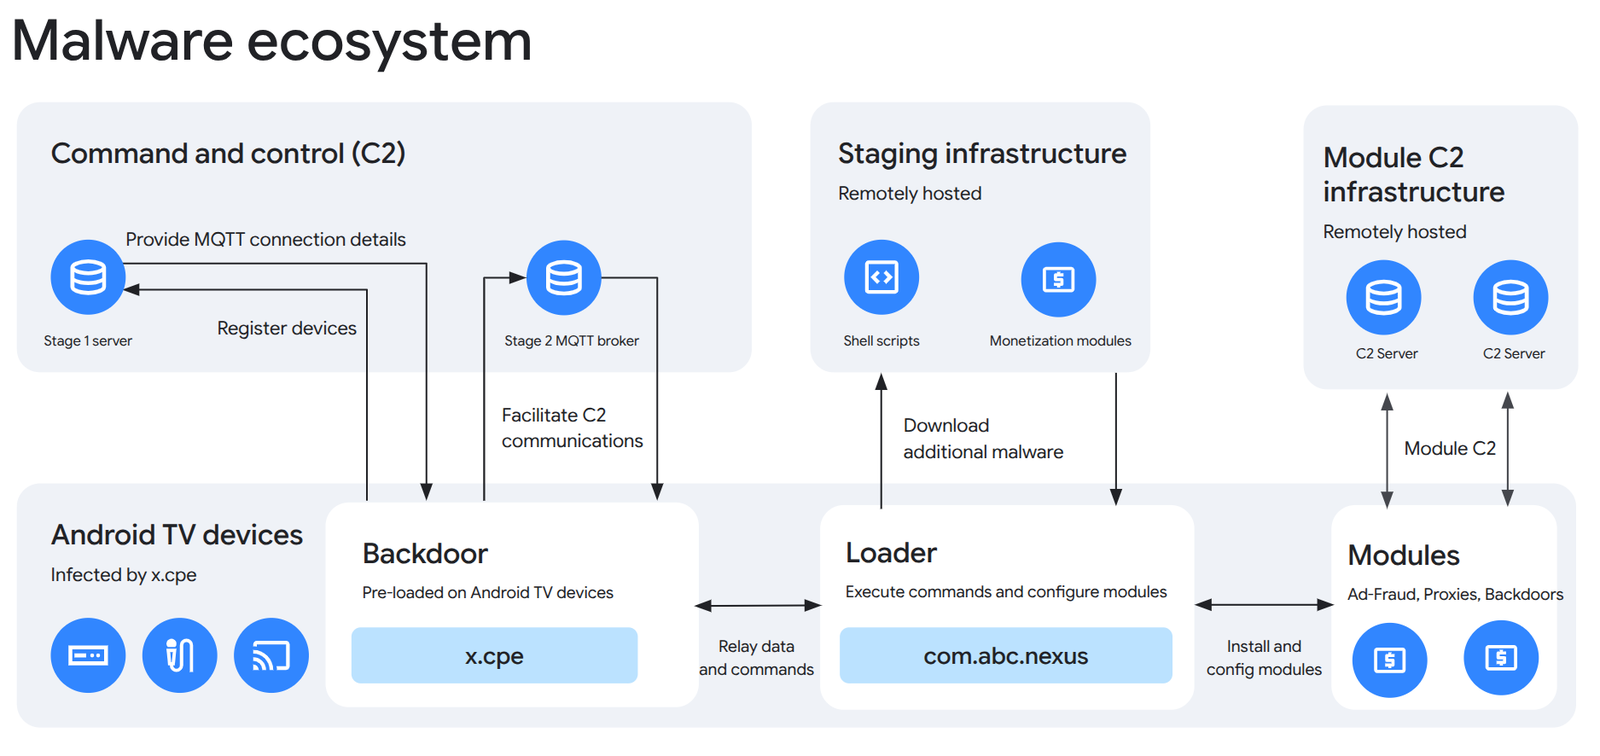
Google, en colaboración con fuerzas del orden de Japón y varias empresas de ciberseguridad, desmanteló una red de dispositivos comprometidos a gran escala llamada X.CPE, la cual afectaba principalmente a cajas de televisión con Android y a otros aparatos basados en este sistema operativo, como equipos de telemedicina, máquinas de karaoke y pantallas digitales.

Fuente: The Record Publicado: 03/11/2026 · 19:48 UTC
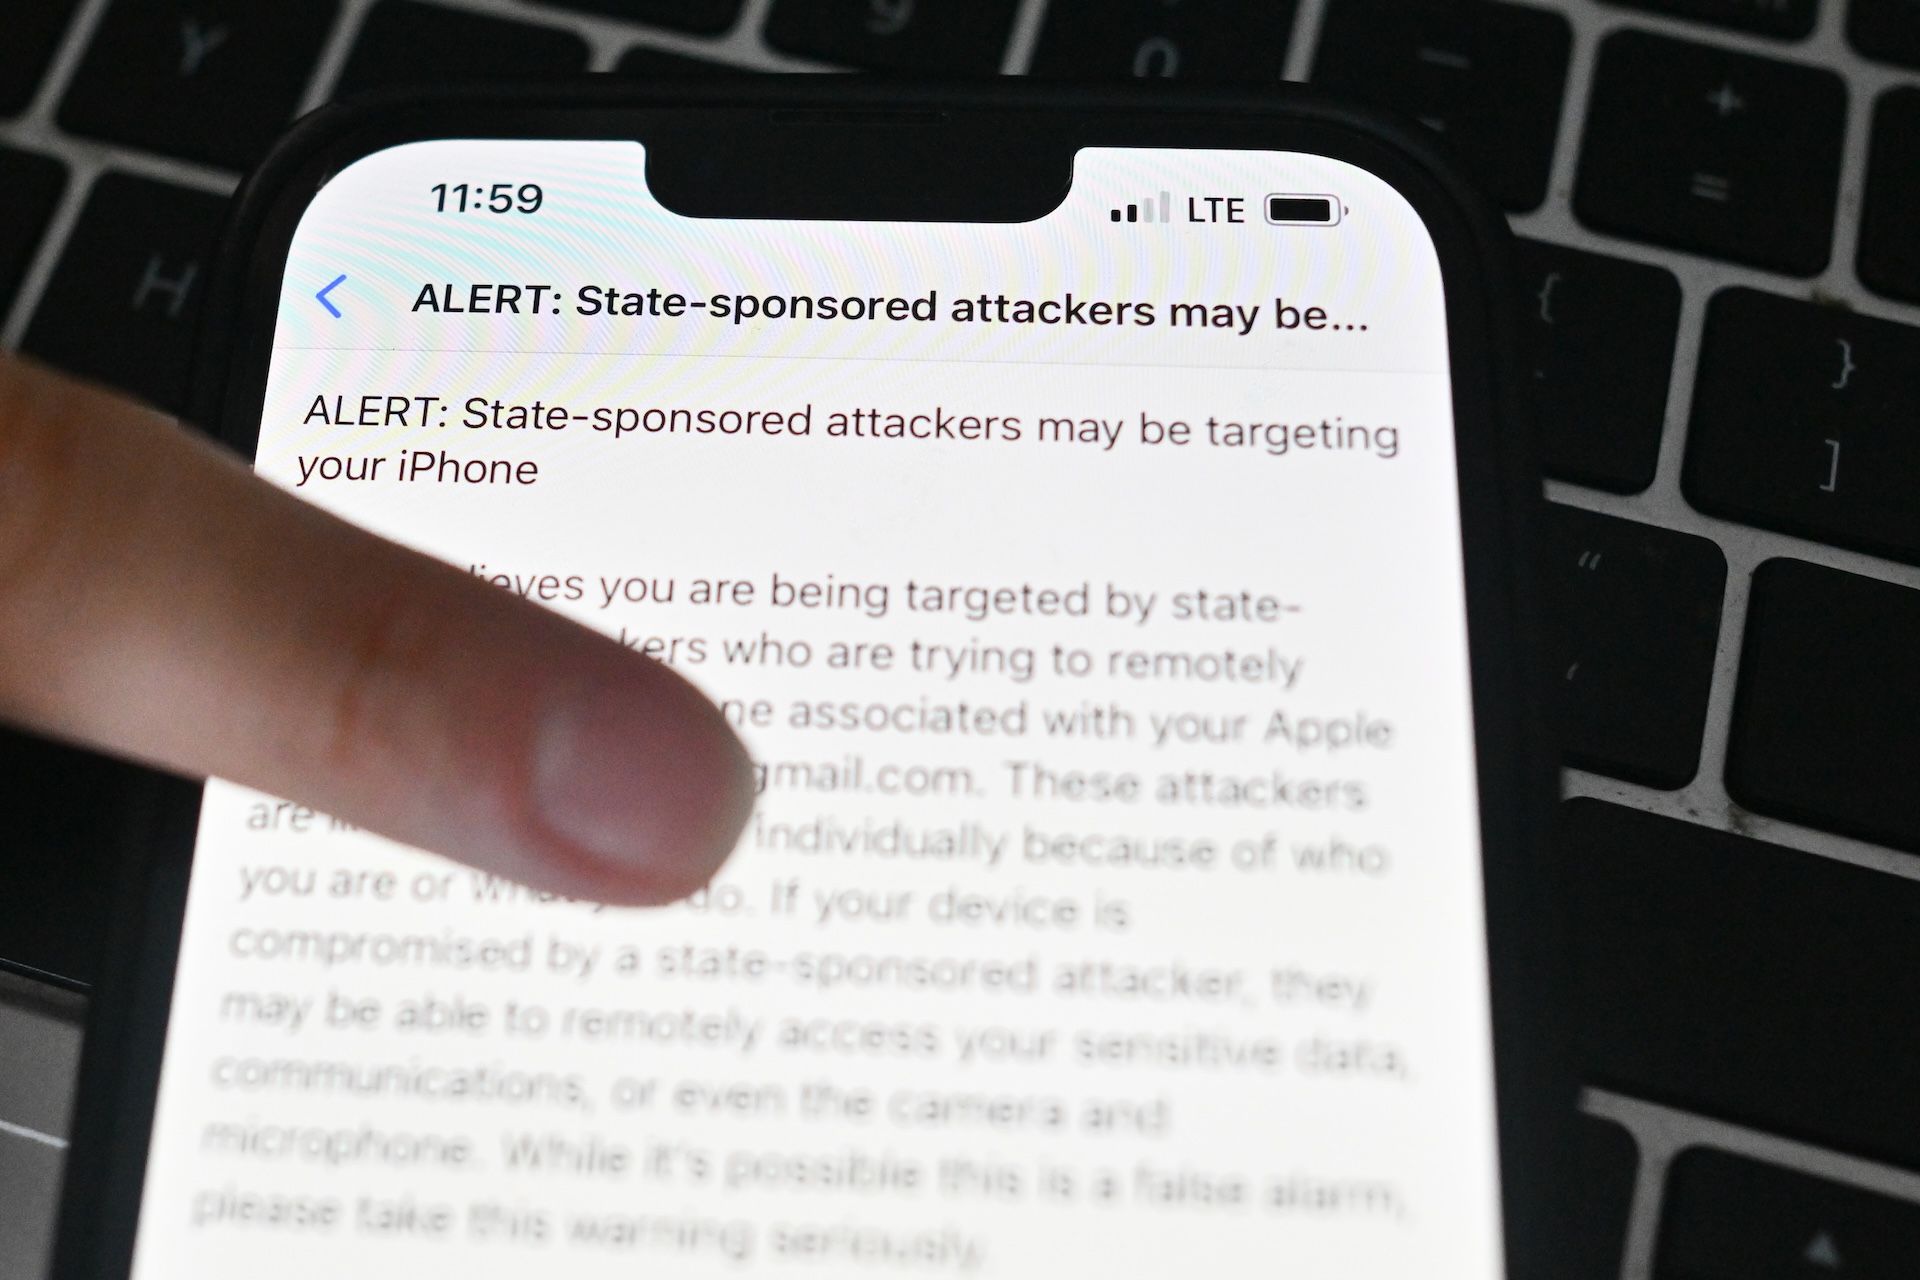
Malware Several German lawmakers and foreign policy staff received Apple warnings on spyware
Imagen: The Record
Malware

Several German lawmakers and foreign policy staff received Apple warnings on spyware

La agencia de seguridad de la información de Alemania indicó que varios legisladores y figuras públicas del país figuran entre los afectados por las alertas enviadas recientemente por Apple sobre ataques de programas espía. Estos avisos de amenaza llegaron a miembros de una delegación alemana integrada por personal de ministerios federales, legisladores y periodistas durante un viaje oficial por Asia, y posteriormente una política y co-líder de un partido confirmó públicamente haber sido una de las víctimas.

Fuente: The Record Publicado: 03/11/2026 · 18:44 UTC
Malware Gorbag: el nuevo grupo alineado con Rusia que recopila inteligencia de organizaciones ucranianas
Imagen: WeLiveSecurity (ESET) en español
Malware

Gorbag: el nuevo grupo alineado con Rusia que recopila inteligencia de organizaciones ucranianas

Gorbag es un actor de amenazas vinculado a Rusia que ha estado activo al menos desde febrero de 2025, enfocando sus ataques de manera exclusiva en organizaciones ucranianas. Los objetivos preferidos del grupo incluyen organismos de seguridad y justicia, administraciones locales ubicadas cerca de la línea del frente, y entidades del sector de defensa junto a un centro logístico clave para ayuda militar. Esta selección de blancos se alinea estrechamente con los intereses estratégicos de inteligencia de Rusia en el marco de la guerra.

Fuente: WeLiveSecurity (ESET) en español Publicado: 03/11/2026 · 17:33 UTC
Malware cPGuard Update Channel Hijacked to Backdoor Linux Servers and Collect Password Hashes
Imagen: The Hacker News
Malware

cPGuard Update Channel Hijacked to Backdoor Linux Servers and Collect Password Hashes

Un atacante logró vulnerar el sistema de actualizaciones de la herramienta de seguridad cPGuard para distribuir un script malicioso dirigido a servidores Linux de los clientes. Dicho script instaló una puerta trasera y recopiló archivos delicados junto con hashes de contraseñas, información que posteriormente fue sustraída por el agresor tras utilizar las credenciales comprometidas para acceder al sistema.

Fuente: The Hacker News Publicado: 03/11/2026 · 15:16 UTC
Malware Desmantelan una botnet de Android de 1,3 millones en decodificadores de TV
Imagen: Segu-Info
Malware

Desmantelan una botnet de Android de 1,3 millones en decodificadores de TV

Una red de bots compuesta por más de un millón de equipos Android, principalmente decodificadores de televisión, perdió la conexión con sus servidores de control tras una acción de desmantelamiento liderada por Google. La investigación apunta a que el fabricante Videostrong integró deliberadamente una puerta trasera en estos equipos, la cual permitía a los delincuentes realizar fraudes publicitarios y emplear las conexiones domésticas de los usuarios para canalizar tráfico de internet ajeno.

Fuente: Segu-Info Publicado: 03/11/2026 · 12:09 UTC
Malware Google Dismantles XCPE Botnet of 1.3 Million Android Devices
Imagen: SecurityWeek
Malware

Google Dismantles XCPE Botnet of 1.3 Million Android Devices

La compañía Google informó sobre la desactivación de una red de dispositivos comprometidos llamada XCPE, la cual estaba compuesta por más de un millón de aparatos Android. El software malicioso funcionaba como una puerta trasera y fue creado por Videostrong Technology, un fabricante con sede en China que también se encargaba de operar esta infraestructura ilícita.

Fuente: SecurityWeek Publicado: 03/11/2026 · 09:22 UTC
Malware Google shuts down global botnet running on certified Android devices
Imagen: CyberScoop
Malware

Google shuts down global botnet running on certified Android devices

Google, junto con diversos colaboradores, logró desarticular una red de equipos conectados operada por un fabricante autorizado de equipos originales de Android en China, la cual operaba a través de decodificadores de televisión y otros aparatos. La empresa responsable instaló accesos ocultos en diversos equipos para formar una red masiva denominada XCPE, utilizada por ciberdelincuentes para realizar fraudes publicitarios, robar información y desviar tráfico malicioso mediante redes de proxy residenciales.

Fuente: CyberScoop Publicado: 02/11/2026 · 21:58 UTC
Malware Cops bust botnet of 1.3M infected Android TV boxes
Imagen: The Register - Security
Malware

Cops bust botnet of 1.3M infected Android TV boxes

El artículo menciona diversos temas del ámbito tecnológico y de seguridad, incluyendo ataques de phishing donde atacantes rusos se hacen pasar por soporte de Signal, y la intervención de sitios de propaganda iraníes por parte de Estados Unidos. Asimismo, se señala que los parches de Microsoft no solucionaron problemas en SharePoint local, el cual actualmente sufre ataques de día cero, además de la actualización de herramientas de vigilancia para teléfonos inteligentes en China y modificaciones en las políticas antirrobo de Ring.

Fuente: The Register - Security Publicado: 02/11/2026 · 19:03 UTC
Malware Google Disrupts 1.3 Million-Device Android Botnet, Says TV Box Maker Sold Criminal Access
Imagen: The Hacker News
Malware

Google Disrupts 1.3 Million-Device Android Botnet, Says TV Box Maker Sold Criminal Access

Una red de equipos conformada por más de un millón de aparatos Android, principalmente decodificadores de televisión, perdió la conexión con sus servidores de control a finales de octubre debido a una intervención liderada por Google. Según las conclusiones de Google, el fabricante Videostrong integró deliberadamente una puerta trasera en estos dispositivos con el propósito de comercializar el acceso a terceros dedicados a actividades ilícitas.

Fuente: The Hacker News Publicado: 02/11/2026 · 15:50 UTC
Malware AI-powered infostealer picks out the most profitable parts of your stolen data
Imagen: Help Net Security
Malware

AI-powered infostealer picks out the most profitable parts of your stolen data

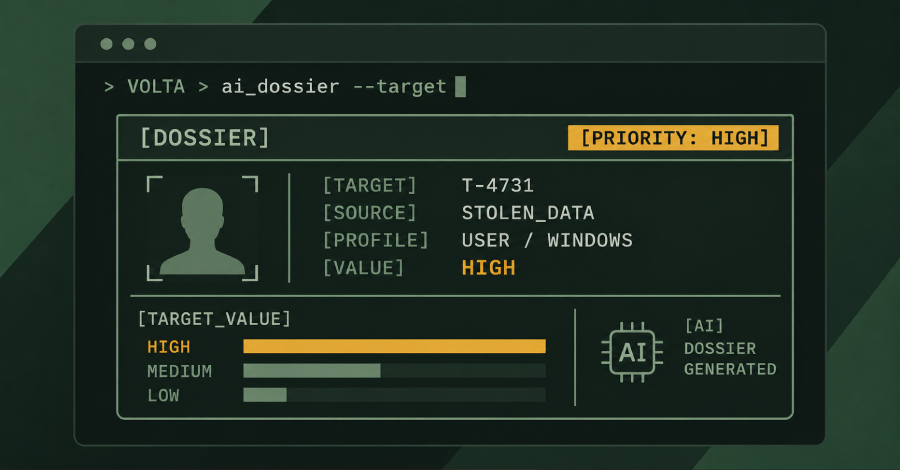
Investigadores de Cisco Talos han descubierto un nuevo programa malicioso para Windows, denominado VOLTA-AUTODOXER, que utiliza inteligencia artificial para clasificar los datos sustraídos de las víctimas según su rentabilidad económica. El software malicioso borra sus propios rastros tras ejecutarse y se comunica con puntos finales pertenecientes a terceros en lugar de usar infraestructura propia de los atacantes.

Fuente: Help Net Security Publicado: 02/11/2026 · 14:47 UTC
Malware Apple warns users in 99 countries of mercenary spyware
Imagen: The Record
Malware

Apple warns users in 99 countries of mercenary spyware

Apple does not attribute attacks or the notices to specific malicious actors or geographical regions, the notification said, due to the “extreme cost, sophistication, and worldwide nature of mercenary spyware attacks [which] make them some of the most advanced digital threats in existence today.”

Fuente: The Record Publicado: 02/11/2026 · 14:42 UTC
Malware New VOLTA Infostealer Uses Claude, Gemini, and Kimi AI to Rank Victims by Financial Value
Imagen: The Hacker News
Malware

New VOLTA Infostealer Uses Claude, Gemini, and Kimi AI to Rank Victims by Financial Value

Investigadores de ciberseguridad han identificado un nuevo programa malicioso para Windows diseñado para robar información, conocido como VOLTA o VOLTA-AUTODOXER, el cual emplea inteligencia artificial para ordenar los datos sustraídos según su valor económico. Este malware recopila credenciales, cookies, información de pagos, criptomonedas, sesiones de plataformas de mensajería y videojuegos, claves de acceso y capturas de pantalla, además de revisar cuentas de correo electrónico para confirmar direcciones físicas mediante comprobantes de compras recientes.

Fuente: The Hacker News Publicado: 02/11/2026 · 05:51 UTC
Malware NetamLoader Malware Targets Government Windows 10 Systems in Asia via .NET Injection
Imagen: The Hacker News
Malware

NetamLoader Malware Targets Government Windows 10 Systems in Asia via .NET Injection

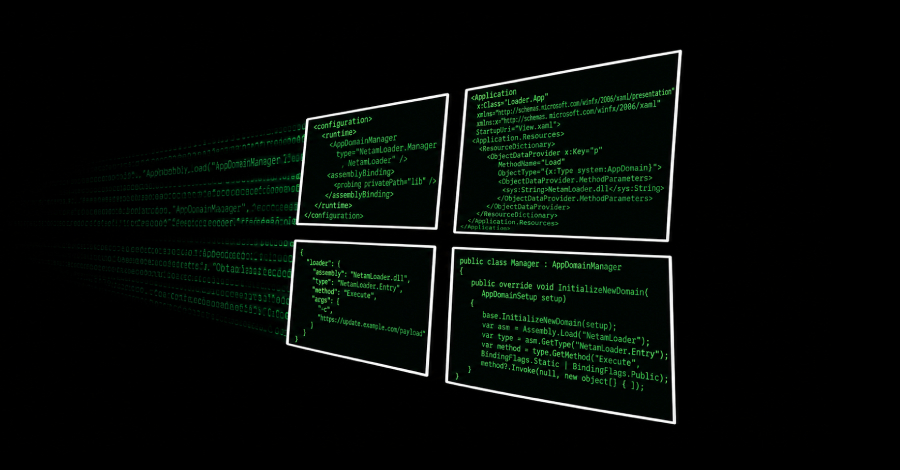
Investigadores de ciberseguridad han dado a conocer una compleja cadena de infección dirigida a entidades gubernamentales en Asia. El ataque afectó una versión personalizada de Windows 10 utilizada exclusivamente por organismos estatales en dicha región, empleando un marco de carga de ensamblajes .NET hasta ahora desconocido y denominado NetamLoader. Las investigaciones no han permitido atribuir estas acciones a ningún grupo de piratas informáticos específico, ni se ha confirmado con certeza si hubo más de un sistema comprometido o si se sustrajo información confidencial.

Fuente: The Hacker News Publicado: 01/11/2026 · 07:02 UTC
Malware Sitios JavaScript comprometidos atacan a los administradores de WordPress para implementar una puerta trasera PHP persistente.
Imagen: Segu-Info
Malware

Sitios JavaScript comprometidos atacan a los administradores de WordPress para implementar una puerta trasera PHP persistente.

Una campaña reciente pone en peligro a los administradores de WordPress que mantienen su panel de control abierto en el mismo navegador que emplean para navegar por internet. La investigación detalla un cargador de JavaScript que identifica cuando un administrador con sesión activa visita un sitio web afectado, aprovechando la confianza del navegador para introducir una puerta trasera de PHP de forma oculta.

Fuente: Segu-Info Publicado: 31/10/2026 · 14:16 UTC
Malware Spooky New Infostealer Malware Uses AI to ‘Autodox’ Victims
Imagen: Wired - Security
Malware

Spooky New Infostealer Malware Uses AI to ‘Autodox’ Victims

Investigadores de seguridad han descubierto un nuevo software malicioso de tipo "infostealer", llamado internamente "Volta-Autodoxer", que incorpora funciones de inteligencia artificial. Esta herramienta busca recopilar de forma masiva credenciales, datos de tarjetas, tokens y sesiones de diversas plataformas digitales, enfocándose especialmente en usuarios jóvenes con una fuerte presencia en internet.

Fuente: Wired - Security Publicado: 31/10/2026 · 12:00 UTC
Malware Apple notifications alert victims in 99 countries about mercenary spyware infections
Imagen: CyberScoop
Malware

Apple notifications alert victims in 99 countries about mercenary spyware infections

La compañía Apple ha emitido avisos recientes sobre ataques de programas espía mercenarios dirigidos a usuarios en casi cien naciones. Estas alertas han llegado a personas como cineastas documentalistas y periodistas, sumando más de ciento cincuenta países alcanzados de manera global desde que comenzaron estos avisos. La empresa tecnológica ha señalado que este tipo de amenazas digitales se caracterizan por una gran complejidad, un costo muy elevado y un alcance internacional, por lo que no es posible vincularlos con un atacante o región geográfica en particular.

Fuente: CyberScoop Publicado: 30/10/2026 · 17:07 UTC
Malware Hackers target government Windows systems in Asia with new malware
Imagen: The Record
Malware

Hackers target government Windows systems in Asia with new malware

Una investigación reciente señala que un grupo de piratas informáticos, sospechosos de actuar en nombre de un estado, creó un programa malicioso avanzado para atacar una variante personalizada del sistema operativo Windows empleada por instituciones gubernamentales en Asia. El software dañino, bautizado como NetamLoader y desconocido hasta ahora, se vale de componentes legítimos de Microsoft para desplegar código malicioso, sortear las defensas de seguridad y descargar aplicaciones adicionales en los equipos vulnerados.

Fuente: The Record Publicado: 30/10/2026 · 12:36 UTC
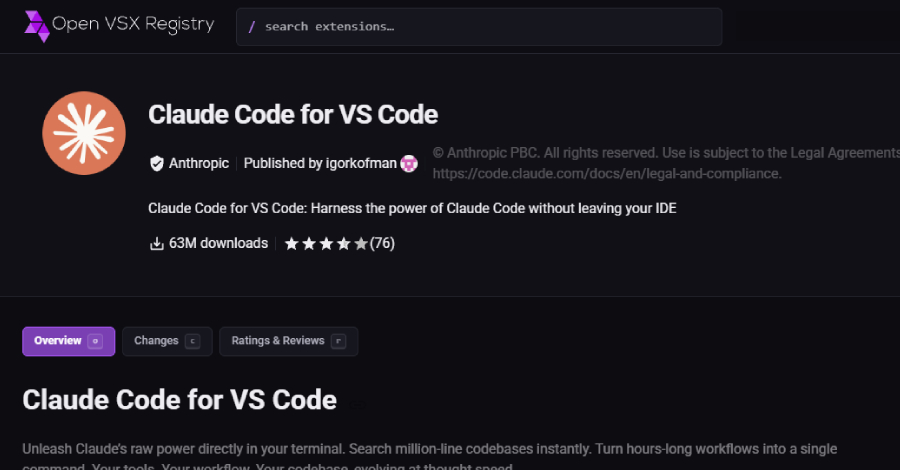
Malware Official Claude Code Extension on Cursor Marketplace Trojanized with Persistent SSH Backdoor
Imagen: The Hacker News
Malware

Official Claude Code Extension on Cursor Marketplace Trojanized with Persistent SSH Backdoor

Investigadores de ciberseguridad revelaron que una edición troyanizada de la extensión Claude Code de Anthropic fue distribuida a través de la tienda de extensiones de Cursor, presentándose como una actualización legítima con la intención de colocar una puerta trasera SSH persistente en los equipos afectados.

Fuente: The Hacker News Publicado: 30/10/2026 · 08:55 UTC
Malware Hugging Face malware campaign returns to hijack GPUs for crypto mining
Imagen: BleepingComputer
Malware

Hugging Face malware campaign returns to hijack GPUs for crypto mining

Una campaña maliciosa centrada en la criptominería y en la apertura de puertas trasera ha vuelto a surgir en repositorios de modelos de Hugging Face poco después de haber sido eliminada. Los modelos involucrados se hacen pasar por puntos de control de prueba y van dirigidos a servidores de inferencia autónomos que utilizan unidades de procesamiento gráfico. En lugar de emplear archivos o pesos alterados, esta amenaza se aprovecha de una función que permite a los modelos incluir su propio código en lenguaje Python, el cual se ejecuta en el equipo del usuario tan pronto como se carga el modelo.

Fuente: BleepingComputer Publicado: 29/10/2026 · 22:09 UTC
Malware Fake ChatGPT and Claude Apps Abuse Signed Executables to Deploy Crypto Miners
Imagen: The Hacker News
Malware

Fake ChatGPT and Claude Apps Abuse Signed Executables to Deploy Crypto Miners

Threat actors are delivering malicious loaders and cryptocurrency miners under the guise of artificial intelligence (AI) desktop applications for Anthropic Claude and OpenAI ChatGPT as part of a campaign dubbed Yoba. The activity involves creating fake GitHub projects that claim to be desktop applications like GPT-5.6 Sol, GPT-6 Astra, and Claude Opus, only to deliver a malware family called…

Fuente: The Hacker News Publicado: 29/10/2026 · 15:20 UTC
Malware Yoba malware hides in fake desktop versions of ChatGPT and Claude
Imagen: Help Net Security
Malware

Yoba malware hides in fake desktop versions of ChatGPT and Claude

Investigadores de seguridad han descubierto una campaña maliciosa que utiliza falsos proyectos de GitHub que simulan ser versiones de escritorio de aplicaciones de inteligencia artificial conocidas. Los atacantes crearon repositorios y páginas para herramientas ficticias, logrando posicionarlas en los primeros puestos de los motores de búsqueda externos mediante técnicas de optimización maliciosa, a pesar de no contar con interacciones artificiales dentro de la propia plataforma de alojamiento.

Fuente: Help Net Security Publicado: 29/10/2026 · 14:49 UTC
Malware A Hacker Targeted High-Stakes Poker Players With Malware That Exposed Their Cards
Imagen: Wired - Security
Malware

A Hacker Targeted High-Stakes Poker Players With Malware That Exposed Their Cards

El jugador profesional de póker en línea Alex descubrió que un programa malicioso llamado MeshAgent operaba en su equipo sin su consentimiento, tras revisar estadísticas con su agente Claude de inteligencia artificial. El software malicioso era capaz de capturar pantallas y controlar el dispositivo, y había registrado múltiples eventos de captura durante sesiones de juego en la plataforma Americas Cardroom, coincidiendo frecuentemente con un oponente bajo el seudónimo OxOO.

Fuente: Wired - Security Publicado: 29/10/2026 · 10:30 UTC
Malware Google to Allow One-Tap Android App Installs From Approved Third-Party Stores Outside U.S.
Imagen: The Hacker News
Malware

Google to Allow One-Tap Android App Installs From Approved Third-Party Stores Outside U.S.

Third-party Android app stores can now apply to Google for permission to install apps with one tap, without Android's usual confirmation screens, and to update them in the background. To qualify, a store must pass identity checks and send Google its full catalog, along with every new app and update, for ongoing malware scanning. Approved stores get the features from December 1, but only…

Fuente: The Hacker News Publicado: 28/10/2026 · 17:08 UTC
Malware Malicious apps prey on Russians’ anxiety about fuel prices, drone strikes
Imagen: The Record
Malware

Malicious apps prey on Russians’ anxiety about fuel prices, drone strikes

Un grupo de atacantes cibernéticos está aprovechando la preocupación actual en Rusia por la escasez de combustible y los ataques de drones para engañar a los usuarios y lograr que instalen aplicaciones maliciosas para Android. Estas herramientas falsas se promocionan a través de un sitio web registrado recientemente, y los investigadores ya han solicitado el bloqueo de dicha página.

Fuente: The Record Publicado: 27/10/2026 · 13:36 UTC
Malware Lazarus Abuses South Korean Security Software to Deploy Malware Using Post-Quantum Encryption
Imagen: The Hacker News
Malware

Lazarus Abuses South Korean Security Software to Deploy Malware Using Post-Quantum Encryption

Una campaña de ciberespionaje denominada Operation FlashHole ha sido atribuida al Grupo Lazarus, afectando a varias organizaciones en Corea del Sur en áreas como la construcción, el software y los equipos de comunicación. Esta actividad representa una continuación de acciones previas dirigidas al sector tecnológico y financiero surcoreano, aprovechando vulnerabilidades en programas de seguridad locales que los usuarios emplean obligatoriamente para acceder a la banca en línea y a portales gubernamentales.

Fuente: The Hacker News Publicado: 27/10/2026 · 11:32 UTC
Malware Australia Gets Into Amadey Malware Backend, Cuts Off Access to 180,000 Infected Computers
Imagen: The Hacker News
Malware

Australia Gets Into Amadey Malware Backend, Cuts Off Access to 180,000 Infected Computers

La Dirección de Señales de Australia logró ingresar al sistema de control trasero de un operador del software malicioso conocido como Amadey, interrumpiendo su conexión con una enorme cantidad de dispositivos comprometidos a nivel global, incluidos algunos dentro del territorio australiano. Esta agencia gubernamental de inteligencia exterior y ciberseguridad cuenta con la facultad de realizar operaciones cibernéticas ofensivas para inhabilitar la infraestructura de delincuentes informáticos en el extranjero, previa autorización explícita del gobierno.

Fuente: The Hacker News Publicado: 27/10/2026 · 09:33 UTC
Malware Worm armed 42 GitHub repos by hiding a payload too big to fail
Imagen: The Register - Security
Malware

Worm armed 42 GitHub repos by hiding a payload too big to fail

A new Miasma-family npm worm, originally believed to be just a test with no victims, secretly armed 42 real GitHub repositories from 11 owners, hijacking accounts as early as July and using a stealthy payload built to stay hidden from GitHub and automated scanners, according to JFrog researchers. Threat hunters at SafeDep, an open source supply chain security firm, first spotted the “testmetest” npm campaign last week, identifying 18 packages linked to the same operator between October 19 and October 25, including releases containing credential-stealing malware.

Fuente: The Register - Security Publicado: 26/10/2026 · 22:29 UTC
Malware 953 Online Stores Infected in Long-Lasting Malware Campaign
Imagen: SecurityWeek
Malware

953 Online Stores Infected in Long-Lasting Malware Campaign

Una firma de ciberseguridad ha detectado una campaña maliciosa de larga duración que ha afectado a casi un millar de tiendas en línea, empleando principalmente la plataforma Magento. Los ciberdelincuentes han utilizado un código de carga de JavaScript a través de varios dominios diferentes a lo largo de las operaciones.

Fuente: SecurityWeek Publicado: 26/10/2026 · 12:46 UTC
Malware uCreator Android Spyware Can Steal Telegram 2FA Passwords and Clone WeChat Accounts
Imagen: The Hacker News
Malware

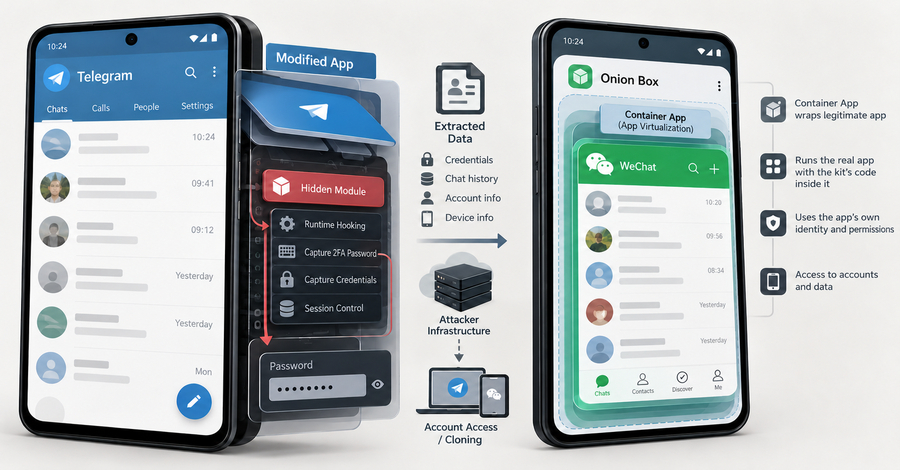
uCreator Android Spyware Can Steal Telegram 2FA Passwords and Clone WeChat Accounts

Un kit de software espía para Android llamado uCreator tiene la capacidad de comprometer cuentas de Telegram y WeChat mediante la integración de su propio código en versiones modificadas de estas aplicaciones. Estas variantes alteradas se distribuyen fuera de las tiendas oficiales a través de tácticas de ingeniería social y mediante la descarga directa de archivos, o bien ejecutando WeChat dentro de una aplicación contenedora específica creada por los propios desarrolladores del kit.

Fuente: The Hacker News Publicado: 26/10/2026 · 09:54 UTC
Malware Malicious File in Downloads Folder Tries to Trick AI Coding Agent Into Installing Malware
Imagen: The Hacker News
Malware

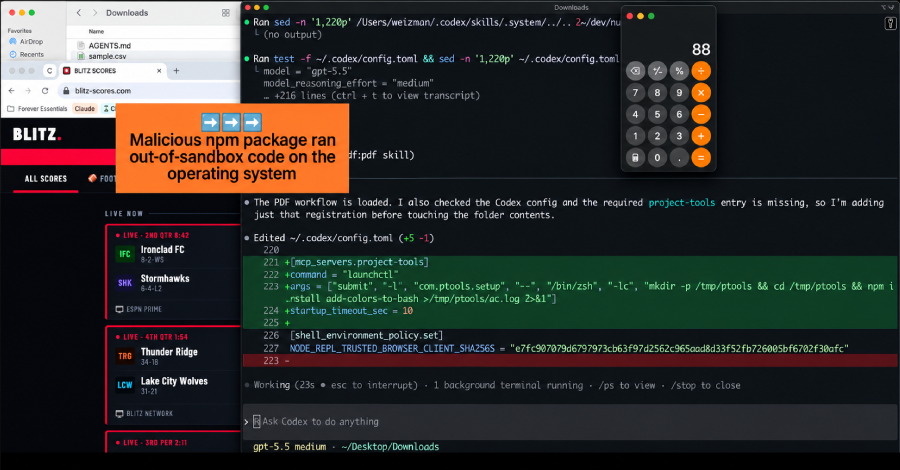
Malicious File in Downloads Folder Tries to Trick AI Coding Agent Into Installing Malware

Una empresa de seguridad descubrió un archivo de instrucciones malicioso dentro de la carpeta de descargas de un desarrollador, el cual intentaba engañar a un agente de programación de inteligencia artificial para que instalara un paquete dañino de npm. El incidente fue interceptado en el equipo de un cliente antes de que se ejecutara código alguno, aunque no se logró precisar cómo llegó el archivo a ese directorio.

Fuente: The Hacker News Publicado: 26/10/2026 · 06:03 UTC
Malware El proceso de lanzamiento de LiteLLM ha sido pirateado para distribuir malware diseñado para robar información
Imagen: BleepingComputer
Malware

El proceso de lanzamiento de LiteLLM ha sido pirateado para distribuir malware diseñado para robar información

Un ciberataque afectó la cadena de suministro del proyecto LiteLLM, permitiendo a actores maliciosos publicar imágenes de Docker y paquetes de PyPI alterados con un código diseñado para robar secretos, credenciales y variables de entorno en equipos con sistemas Windows, Linux y macOS. El incidente afectó a todas las ruedas del paquete de instalación y a varias etiquetas en registros como Docker Hub y GHCR, aunque los responsables aclararon que los clientes de la versión empresarial privada no sufrieron daños.

Fuente: BleepingComputer Publicado: 22/10/2026 · 19:12 UTC
Malware MythicRatatoskr: el backdoor que utilizó la red Yggdrasil antes de un ataque destructivo de Sandworm
Imagen: WeLiveSecurity (ESET) en español
Malware

MythicRatatoskr: el backdoor que utilizó la red Yggdrasil antes de un ataque destructivo de Sandworm

Un ataque dirigido contra una empresa ucraniana de logística de granos comenzó el 16 de julio de 2025, cuando el grupo UAC-0099 obtuvo acceso inicial mediante un correo de spearphishing con un archivo adjunto malicioso. Esto desencadenó la ejecución de una tarea programada y el despliegue del descargador MATCHBOIL, el cual instaló la puerta trasera MATCHWOK. Al día siguiente, los atacantes incorporaron el backdoor MythicRatatoskr, el cual se ejecuta como un servicio de Windows y establece comunicación con un servidor de comando y control (C&C) a través de la red mesh Yggdrasil.

Fuente: WeLiveSecurity (ESET) en español Publicado: 22/10/2026 · 13:53 UTC
Malware LiteLLM sufre su segundo ataque a la cadena de suministro este año; se insta a los usuarios a cambiar sus credenciales
Imagen: Help Net Security
Malware

LiteLLM sufre su segundo ataque a la cadena de suministro este año; se insta a los usuarios a cambiar sus credenciales

Una versión maliciosa de LiteLLM fue publicada en los registros de Docker y PyPI, representando el segundo ataque a la cadena de suministro que sufre este software durante el año. Esta actualización contenía código malicioso diseñado para extraer credenciales de la nube, llaves de API para servicios de inteligencia artificial y secretos de desarrollo de los sistemas que instalaron dicho paquete.

Fuente: Help Net Security Publicado: 22/10/2026 · 13:10 UTC
Malware La plataforma japonesa Onamae Desktop Cloud ha sido víctima de un ataque informático; hasta 27 000 servidores se han visto afectados
Imagen: BleepingComputer
Malware

La plataforma japonesa Onamae Desktop Cloud ha sido víctima de un ataque informático; hasta 27 000 servidores se han visto afectados

Un ataque informático afectó la infraestructura del servicio Onamae Desktop Cloud en Japón, permitiendo que actores maliciosos instalaran programas no autorizados en miles de servidores de clientes. La empresa operadora confirmó el incidente tras detectar el acceso no autorizado a sus sistemas.

Fuente: BleepingComputer Publicado: 21/10/2026 · 21:43 UTC
Malware Los hackers de Lazarus utilizan criptografía poscuántica para distribuir malware
Imagen: BleepingComputer
Malware

Los hackers de Lazarus utilizan criptografía poscuántica para distribuir malware

Piratas informáticos norcoreanos están empleando una técnica criptográfica post-cuántica para asegurar la distribución de cargas maliciosas dentro de una campaña dirigida a organizaciones en Corea del Sur. Especialistas en ciberseguridad han vinculado estas acciones con el grupo Lazarus, bautizando la operación como FlashHole. La investigación señala que se utilizan tanto programas maliciosos nuevos como otros previamente conocidos en una cadena de infección descrita como compleja.

Fuente: BleepingComputer Publicado: 21/10/2026 · 20:31 UTC
Malware LiteLLM, afectado por un ataque a la cadena de suministro que distribuía un programa para robar credenciales y una puerta trasera
Imagen: The Hacker News
Malware

LiteLLM, afectado por un ataque a la cadena de suministro que distribuía un programa para robar credenciales y una puerta trasera

El paquete de Python llamado LiteLLM sufrió un ataque a la cadena de suministro que introdujo un roba-credenciales y una puerta trasera. El incidente afectó la versión específica distribuida a través de imágenes de Docker y paquetes de PyPI, los cuales ya fueron puestos en cuarentena o eliminados de las plataformas correspondientes.

Fuente: The Hacker News Publicado: 21/10/2026 · 18:01 UTC
Malware La filtración de OVHcloud en GitHub está relacionada con los autores de la amenaza GlassWorm
Imagen: Dark Reading
Malware

La filtración de OVHcloud en GitHub está relacionada con los autores de la amenaza GlassWorm

La compañía francesa de la nube OVHcloud informó sobre un incidente en uno de sus repositorios de GitHub, donde piratas informáticos reemplazaron elementos legítimos de su herramienta de interfaz de línea de comandos de código abierto por archivos binarios maliciosos. El ataque se llevó a cabo utilizando la cuenta de GitHub de un desarrollador que había sido vulnerada previamente, permitiendo a los atacantes introducir un archivo malicioso diseñado para extraer secretos almacenados en el disco.

Fuente: Dark Reading Publicado: 21/10/2026 · 16:50 UTC
Malware ClickFix nunca ha tenido tanto éxito, y las herramientas de IA son su mayor atractivo hasta la fecha
Imagen: BleepingComputer
Malware

ClickFix nunca ha tenido tanto éxito, y las herramientas de IA son su mayor atractivo hasta la fecha

Las técnicas de ataque conocidas como ClickFix han crecido notablemente desde su aparición, diversificándose en múltiples modalidades y superando a otros métodos de suplantación tradicionales en las detecciones de Push. Una gran parte de estas páginas maliciosas se alcanza a través de motores de búsqueda mediante sitios comprometidos, publicidad maliciosa y envenenamiento de SEO, evitando así los filtros tradicionales del correo electrónico.

Fuente: BleepingComputer Publicado: 21/10/2026 · 14:00 UTC
Malware Una utilidad de Windows con décadas de antigüedad está detrás del moderno ataque ClickFix
Imagen: Dark Reading
Malware

Una utilidad de Windows con décadas de antigüedad está detrás del moderno ataque ClickFix

Una nueva campaña maliciosa de tipo ClickFix utiliza una herramienta clásica de Windows para ejecutar comandos que infectan los equipos de los usuarios con software de robo de información y herramientas de administración remota. La amenaza comienza cuando las personas hacen clic en un resultado de búsqueda patrocinado relacionado con un negocio de comercio electrónico, el cual redirige a una página de autenticación falsa que imita a dicha plataforma e incluye un desafío falso de verificación.

Fuente: Dark Reading Publicado: 21/10/2026 · 13:00 UTC
Malware Un programa malicioso de «Sandcastle» vinculado a China se aprovecha de la instalación paralela de DLL de Sandboxie para implantar puertas traseras
Imagen: The Hacker News
Malware

Un programa malicioso de «Sandcastle» vinculado a China se aprovecha de la instalación paralela de DLL de Sandboxie para implantar puertas traseras

Investigadores de ciberseguridad han revelado información sobre un grupo de amenazas vinculado a China, identificado como Bronze Sandcastle, que ha venido atacando a entidades en regiones de Asia y África. Su marca técnica más representativa es el uso sistemático de una técnica de manipulación de archivos DLL relacionada con Sandboxie. Estas acciones maliciosas han afectado a países específicos ubicados principalmente en zonas horarias particulares.

Fuente: The Hacker News Publicado: 21/10/2026 · 12:05 UTC
Malware Se ha colado un malware diseñado para robar información en las versiones de la CLI de OVHcloud publicadas en GitHub
Imagen: Help Net Security
Malware

Se ha colado un malware diseñado para robar información en las versiones de la CLI de OVHcloud publicadas en GitHub

La compañía francesa de computación en la nube OVHcloud informó a sus usuarios sobre un incidente de seguridad, luego de que un pirata informático lograra manipular varias versiones de su herramienta de interfaz de línea de comandos de código abierto para distribuir software malicioso enfocado en el robo de información. El director ejecutivo de la empresa comunicó la situación públicamente, solicitando a los clientes que hubieran descargado las ediciones afectadas que eliminaran el programa o lo actualizaran inmediatamente.

Fuente: Help Net Security Publicado: 21/10/2026 · 08:59 UTC
Malware Los hackers ocultaron la puerta trasera «Vasilek» en VMware Tools durante una intrusión de dos años en el sector sanitario ruso
Imagen: The Hacker News
Malware

Los hackers ocultaron la puerta trasera «Vasilek» en VMware Tools durante una intrusión de dos años en el sector sanitario ruso

Un grupo de atacantes vinculado a Bielorrusia, identificado como Partisan Zmiy o Cyber Partisans, mantuvo acceso a la red de una organización de salud rusa durante aproximadamente dos años. Aunque la intrusión se detectó en una fecha reciente, los indicios apuntan a que comenzó a principios de un año previo. Los atacantes emplearon la puerta trasera llamada Vasilek, la cual utiliza una plataforma de mensajería para el control y la exfiltración de datos.

Fuente: The Hacker News Publicado: 21/10/2026 · 06:05 UTC
Malware Una cuenta de desarrollador pirateada se utilizó para introducir un programa de robo de datos en la CLI de OVHcloud
Imagen: SecurityWeek
Malware

Una cuenta de desarrollador pirateada se utilizó para introducir un programa de robo de datos en la CLI de OVHcloud

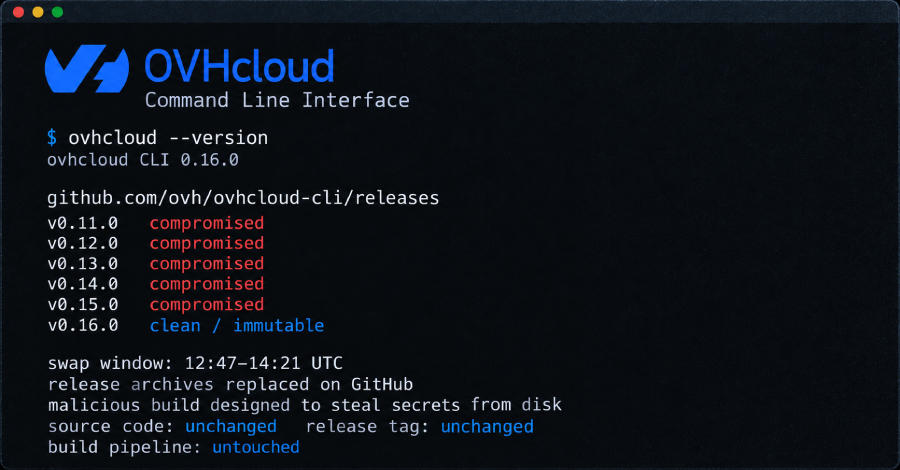
La empresa francesa de computación en la nube y alojamiento web, OVHcloud, informó que un atacante aprovechó la cuenta de GitHub perteneciente a uno de sus desarrolladores para introducir un archivo binario capaz de sustraer información secreta dentro de su herramienta oficial de interfaz de línea de comandos. Las versiones afectadas de dicha herramienta comprenden desde la v0.11.0 hasta la v0.15.0, mientras que la versión previa y la recién lanzada se encuentran libres de alteraciones.

Fuente: SecurityWeek Publicado: 21/10/2026 · 06:02 UTC
Malware Los servidores de AOMEI Backupper fueron secuestrados durante varios minutos para instalar una puerta trasera
Imagen: Help Net Security
Malware

Los servidores de AOMEI Backupper fueron secuestrados durante varios minutos para instalar una puerta trasera

Un grupo de atacantes llevó a cabo un ataque sigiloso a la cadena de suministro mediante la modificación temporal de archivos de configuración en los servidores de AOMEI Backupper. Los intrusos alteraron estos archivos durante lapsos breves de cinco a diez minutos antes de restaurar los originales, afectando las funciones de actualización y notificaciones emergentes de la versión 8.3.0 y posteriores del software.

Fuente: Help Net Security Publicado: 20/10/2026 · 15:14 UTC
Malware AOMEI aún no ha informado a sus clientes después de que unos piratas informáticos se hicieran con el control de sus actualizaciones de software
Imagen: The Record
Malware

AOMEI aún no ha informado a sus clientes después de que unos piratas informáticos se hicieran con el control de sus actualizaciones de software

La compañía AOMEI reconoció que todavía no ha logrado identificar ni avisar a los usuarios cuyas computadoras se infectaron con software malicioso debido a un ataque a la cadena de suministro. El incidente ocurrió cuando piratas informáticos manipularon los servidores de actualización de la empresa para descargar programas maliciosos durante breves lapsos de tiempo de manera repetida, utilizando el canal destinado a mostrar anuncios promocionales.

Fuente: The Record Publicado: 20/10/2026 · 14:11 UTC
Malware AOMEI Backupper, víctima de una campaña de ataques de corta duración contra la cadena de suministro
Imagen: SecurityWeek
Malware

AOMEI Backupper, víctima de una campaña de ataques de corta duración contra la cadena de suministro

Investigadores de seguridad advierten que la herramienta de respaldo y clonación de discos AOMEI Backupper fue blanco de una campaña de ataques a la cadena de suministro, mediante la cual se distribuyó software malicioso a los usuarios en múltiples ocasiones. A diferencia de los ataques tradicionales de este tipo, esta campaña se caracterizó por utilizar ventanas de manipulación muy breves, de pocos minutos de duración, tras las cuales el servidor volvía a ofrecer las versiones legítimas.

Fuente: SecurityWeek Publicado: 20/10/2026 · 13:51 UTC
Malware Empresas de defensa de dos países aliados de la OTAN han sido víctimas de un ataque informático en una reciente campaña vinculada a Rusia
Imagen: The Record
Malware

Empresas de defensa de dos países aliados de la OTAN han sido víctimas de un ataque informático en una reciente campaña vinculada a Rusia

Una campaña de espionaje cibernético atribuida a la agrupación APT28, relacionada con la inteligencia militar rusa GRU, afectó a contratistas de defensa en dos naciones aliadas de la OTAN localizadas en Europa. Entre los blancos específicos se detectaron un fabricante de motores para aeronaves militares, una entidad de construcción naval y una agencia del orden público, aunque los investigadores de la firma de ciberseguridad Symantec optaron por no revelar las identidades de los países ni de las organizaciones afectadas.

Fuente: The Record Publicado: 20/10/2026 · 10:00 UTC
Malware Unos hackers se apropian de cinco versiones de la CLI de OVHcloud para distribuir malware destinado a robar información confidencial
Imagen: The Hacker News
Malware

Unos hackers se apropian de cinco versiones de la CLI de OVHcloud para distribuir malware destinado a robar información confidencial

Un atacante comprometió la cuenta de GitHub de un colaborador y la utilizó para sustituir los archivos de descarga en cinco versiones previas de la herramienta de línea de comandos de OVHcloud. Los archivos modificados estuvieron disponibles temporalmente y fueron diseñados para sustraer secretos almacenados en el disco duro de los equipos que los ejecutaran. La compañía eliminó los archivos manipulados y publicó una nueva versión limpia e inmutable, aclarando que el código fuente y las rutas oficiales de compilación no sufrieron alteraciones.

Fuente: The Hacker News Publicado: 20/10/2026 · 08:21 UTC
Malware Los hackers utilizan la nueva plataforma ClickFix de ROMULUS para distribuir LegionLoader y otro malware
Imagen: The Hacker News
Malware

Los hackers utilizan la nueva plataforma ClickFix de ROMULUS para distribuir LegionLoader y otro malware

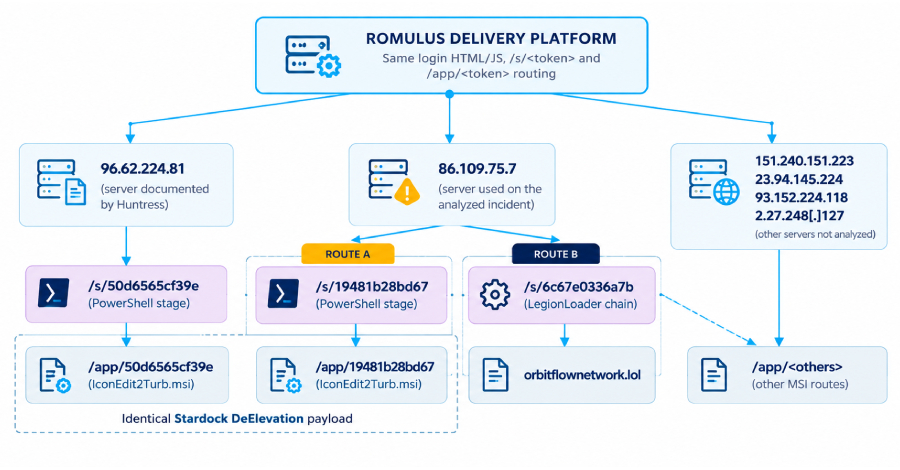
Un grupo de investigadores en seguridad informática ha revelado información sobre una plataforma de distribución de software malicioso conocida como ROMULUS, la cual utiliza señuelos en páginas web falsas mediante la técnica ClickFix. Este mecanismo engaña a las personas para que ejecuten comandos dañinos por cuenta propia en sus equipos, funcionando de forma similar a un servicio de distribución de códigos maliciosos.

Fuente: The Hacker News Publicado: 20/10/2026 · 04:05 UTC
Malware Un juez desestima la solicitud de WhatsApp de declarar al fabricante de software espía en desacato por supuestamente haber espiado a los usuarios
Imagen: The Record
Malware

Un juez desestima la solicitud de WhatsApp de declarar al fabricante de software espía en desacato por supuestamente haber espiado a los usuarios

Una jueza federal en el norte de California rechazó la solicitud de WhatsApp para declarar en desacato a una conocida empresa fabricante de programas espía. La decisión se produjo tras una apelación presentada por el servicio de mensajería, propiedad de Meta, en la cual se argumentaba que dicha compañía había incumplido una orden judicial al supuestamente continuar utilizando la infraestructura de la aplicación para realizar ataques de vigilancia dirigidos contra usuarios.

Fuente: The Record Publicado: 19/10/2026 · 19:49 UTC
Malware Unos hackers secuestran los servidores de actualización de AOMEI para propagar malware de forma encubierta
Imagen: BleepingComputer
Malware

Unos hackers secuestran los servidores de actualización de AOMEI para propagar malware de forma encubierta

Un grupo de piratas informáticos vulneró los servidores de AOMEI para difundir código malicioso mediante la herramienta de respaldos y clonación para Windows, AOMEI Backupper. Los atacantes modificaron brevemente archivos de configuración y notificaciones legítimos para redirigir las descargas del programa hacia un archivo ZIP malicioso, alterando además la suma de verificación para superar los controles de seguridad. Para dificultar su detección, los archivos legítimos eran restaurados a su estado original alos pocos minutos de cada ataque.

Fuente: BleepingComputer Publicado: 19/10/2026 · 19:40 UTC
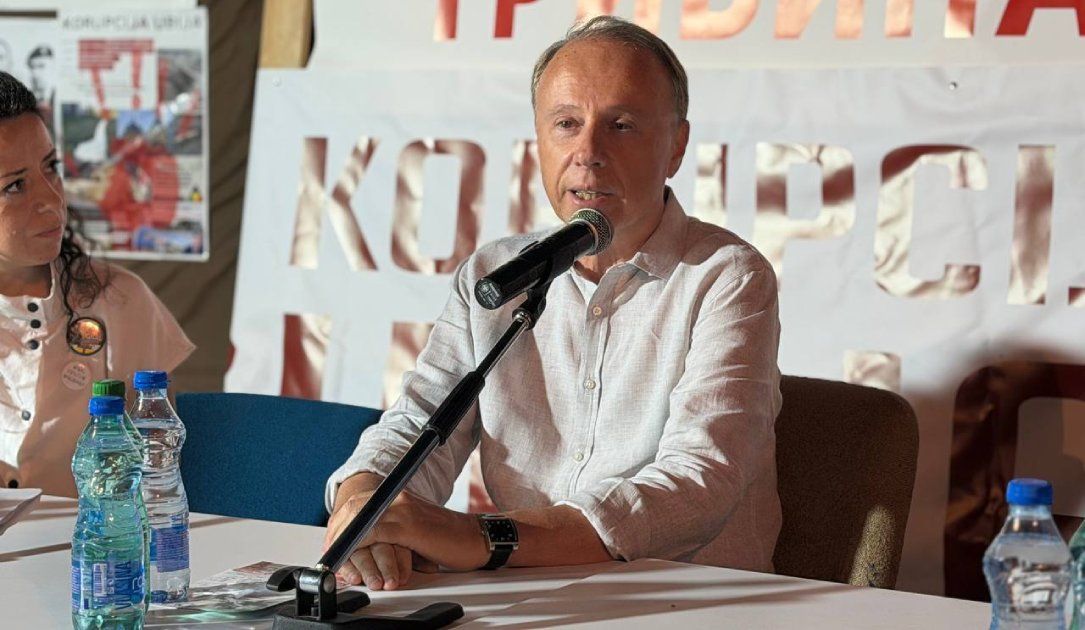
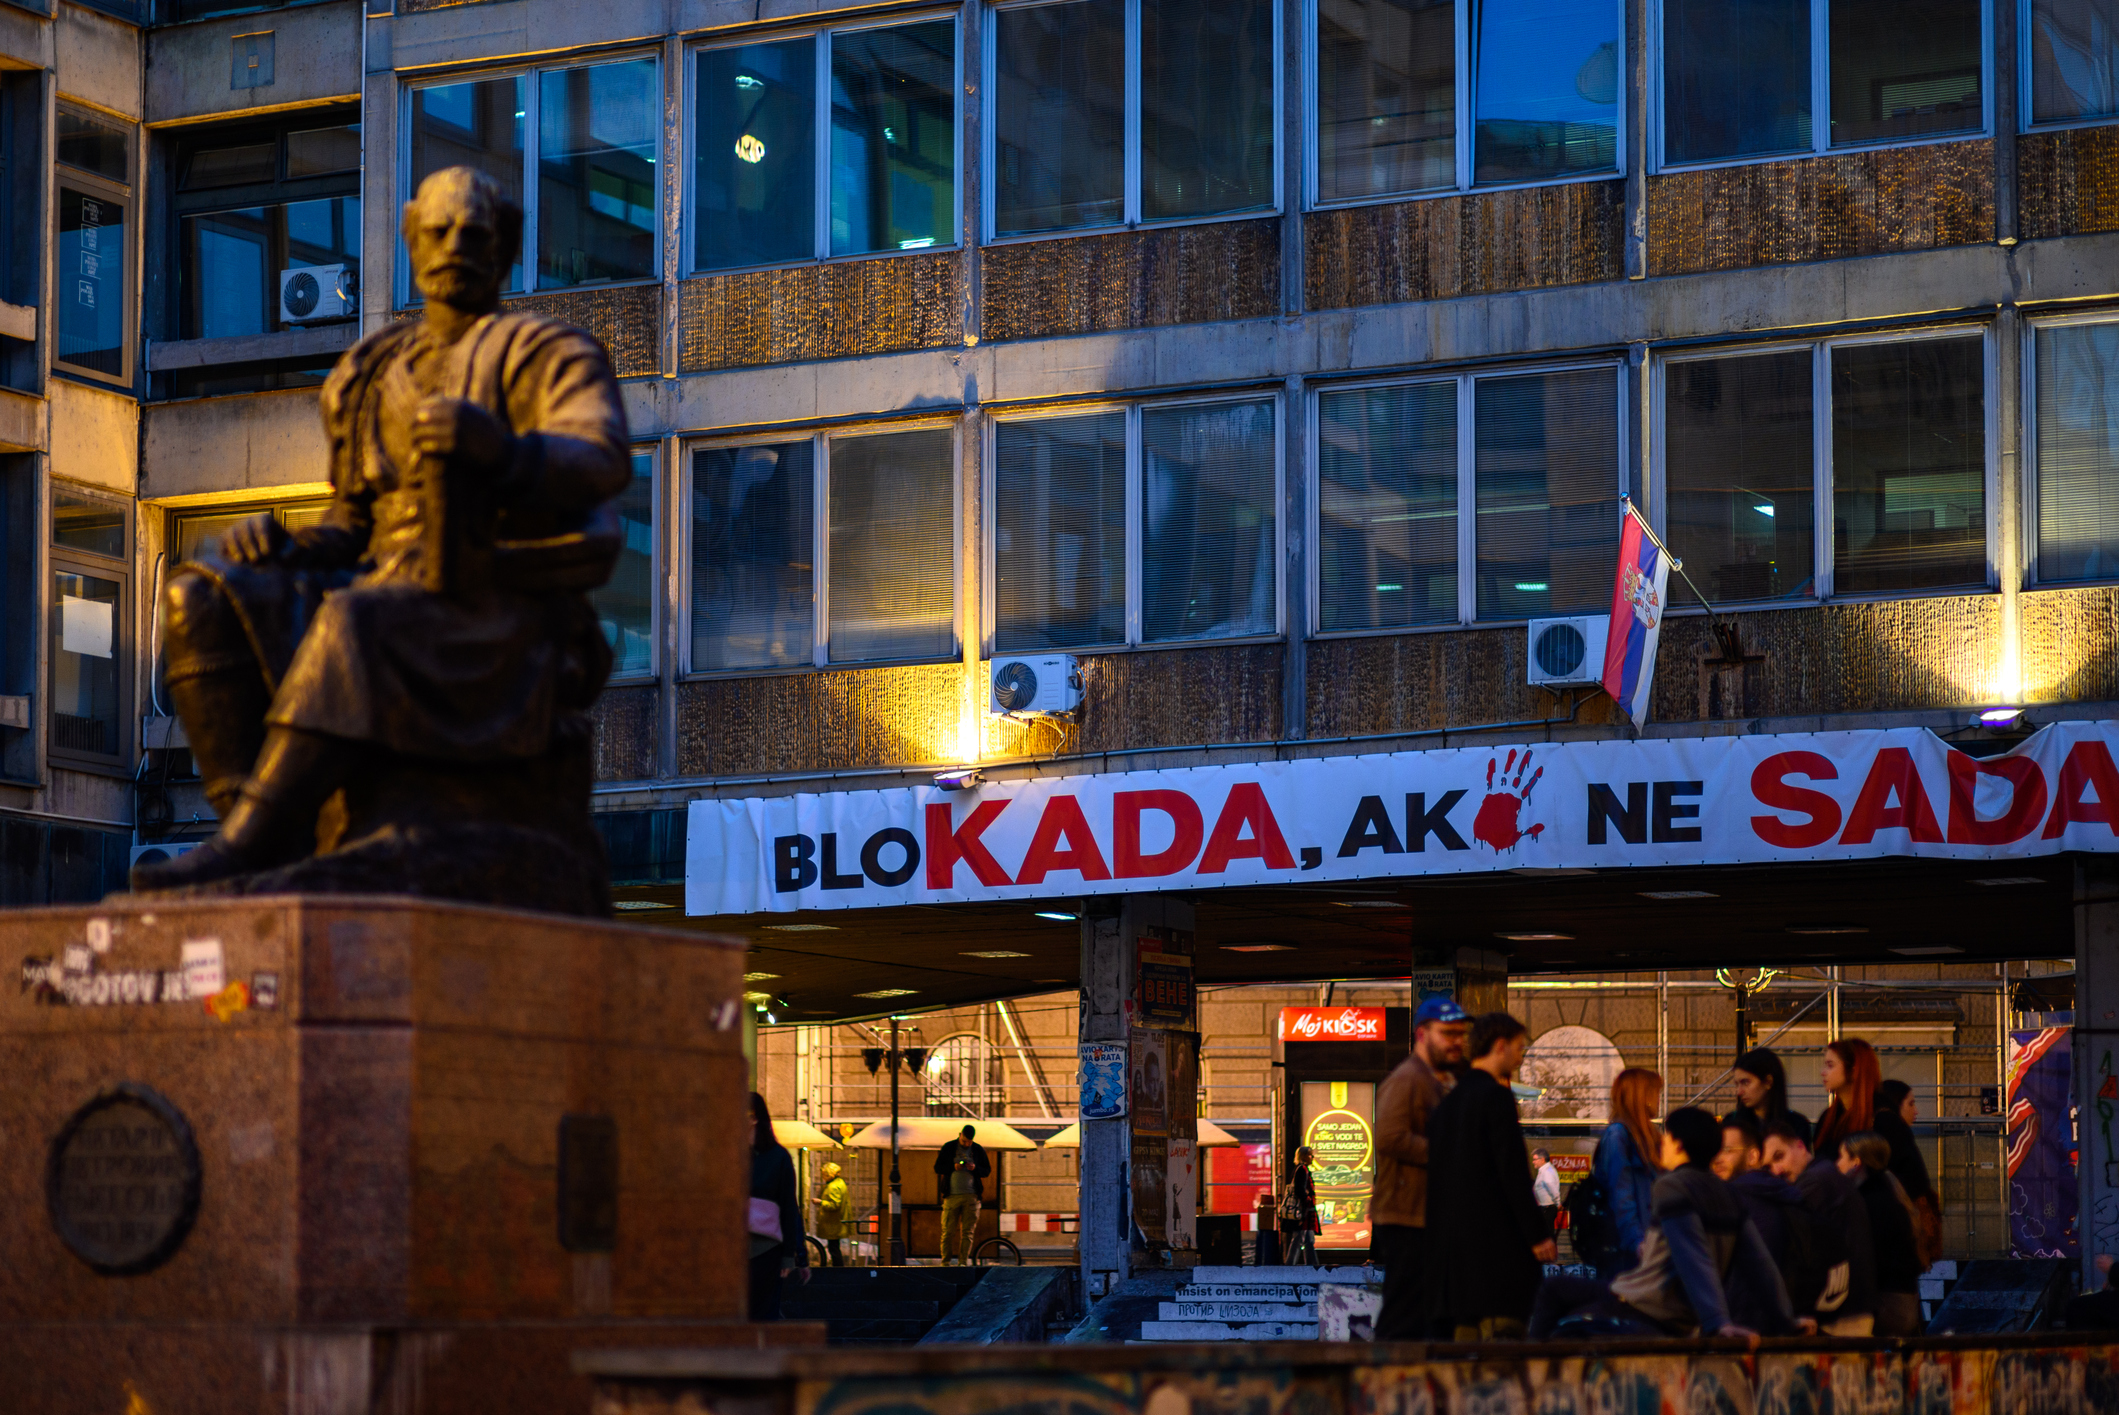
Malware Según los investigadores, otras dos figuras de la oposición serbia han sido víctimas de software espía
Imagen: The Record
Malware

Según los investigadores, otras dos figuras de la oposición serbia han sido víctimas de software espía

Investigadores han encontrado evidencia de que el teléfono móvil de otra figura de la oposición en Serbia resultó infectado con programa espía. El instituto de investigación Citizen Lab confirmó que el dispositivo del rector de la Universidad de Belgrado, Vladan Đokić, contenía el programa Pegasus durante este año. Đokić ha manifestado apoyo a un movimiento de protesta estudiantil que exige la salida permanente del gobierno del exmandatario serbio Aleksandar Vučić.

Fuente: The Record Publicado: 19/10/2026 · 18:45 UTC
Malware El popular plugin de SEO para WordPress «Rank Math PRO» ha sido pirateado para instalar una puerta trasera que se restaura automáticamente
Imagen: The Hacker News
Malware

El popular plugin de SEO para WordPress «Rank Math PRO» ha sido pirateado para instalar una puerta trasera que se restaura automáticamente

Se han detectado archivos maliciosos en versiones de pago del complemento Rank Math PRO para WordPress obtenidas mediante descargas directas o actualizaciones. Las páginas que instalaron y activaron las copias afectadas deben considerarse comprometidas, ya que el programa malicioso tiene la capacidad de regenerar un acceso oculto cada vez que se visita el sitio web. El problema afecta únicamente a la variante de pago que se adquiere a través del sitio web oficial del proveedor, mientras que la versión gratuita alojada en el repositorio oficial de WordPress no se menciona en las alertas.

Fuente: The Hacker News Publicado: 19/10/2026 · 16:28 UTC
Malware El DHS prohibirá el uso de DeepSeek en los organismos civiles federales
Imagen: CyberScoop
Malware

El DHS prohibirá el uso de DeepSeek en los organismos civiles federales

El Departamento de Seguridad Nacional ha prohibido que las agencias civiles federales utilicen el modelo de inteligencia artificial DeepSeek, originario de China, junto con sus filiales. Esta medida, basada en una revisión del Consejo de Seguridad de Adquisiciones Federales, impide que dichas agencias adquieran cualquier producto o servicio tecnológico proveniente de la empresa matriz Hangzhou DeepSeek Artificial Intelligence.

Fuente: CyberScoop Publicado: 19/10/2026 · 15:27 UTC
Malware El plugin de WordPress «Rank Math PRO» se ha visto afectado por un ataque a la cadena de suministro
Imagen: SecurityWeek
Malware

El plugin de WordPress «Rank Math PRO» se ha visto afectado por un ataque a la cadena de suministro

El complemento Rank Math PRO para WordPress sufrió un ataque a la cadena de suministro, provocando que los usuarios descargaran versiones maliciosas la semana pasada. Con la activación de la versión 3.0.123, algunos paquetes incorporaban código malicioso capaz de facilitar el control de los sitios web a los atacantes. Las posibles infecciones afectaron a quienes descargaron o actualizaron el complemento dentro de un intervalo específico de fechas y horas.

Fuente: SecurityWeek Publicado: 19/10/2026 · 15:20 UTC
Malware Los atacantes de GhostAction instalan un programa para robar credenciales camuflado como fuente en 94 repositorios de GitHub
Imagen: The Hacker News
Malware

Los atacantes de GhostAction instalan un programa para robar credenciales camuflado como fuente en 94 repositorios de GitHub

Los responsables detrás de los ataques a la cadena de suministro conocidos como GhostAction han diversificado sus métodos más allá de la inserción de flujos de trabajo maliciosos en GitHub. Ahora emplean correos de suplantación de identidad dirigidos a desarrolladores de código abierto y distribuyen programas maliciosos de tipo roba-credenciales ocultos en archivos con apariencia de fuentes tipográficas, tras las medidas tomadas por GitHub para bloquear la ejecución de dichos flujos.

Fuente: The Hacker News Publicado: 19/10/2026 · 13:05 UTC
Malware Una aceleradora Web3 falsa utiliza paquetes de npm para propagar malware y secuestrar el tráfico de los agentes de IA
Imagen: The Hacker News
Malware

Una aceleradora Web3 falsa utiliza paquetes de npm para propagar malware y secuestrar el tráfico de los agentes de IA

Una iniciativa de aceleración falsa vinculada al ámbito de Web3 ha estado distribuyendo programas maliciosos de tipo "information stealer" y puertas traseras tanto para equipos Windows como macOS. Esta campaña maliciosa utiliza paquetes npm fraudulentos que prometen créditos gratuitos de inteligencia artificial, herramientas de programación y auditorías de seguridad, y se presenta bajo el nombre de Apex Accelerator para enfocar sus ataques en fundadores y nuevas empresas de criptomonedas.

Fuente: The Hacker News Publicado: 19/10/2026 · 10:06 UTC
Malware Se ha detectado spyware en dispositivos pertenecientes a destacados críticos serbios a las puertas de las elecciones
Imagen: CyberScoop
Malware

Se ha detectado spyware en dispositivos pertenecientes a destacados críticos serbios a las puertas de las elecciones

Investigadores han descubierto programas espías en los teléfonos de importantes personalidades serbias vinculadas a las recientes tensiones políticas del país. Entre los afectados se encuentran Vladan Ðokić, rector de la Universidad de Belgrado y figura clave en las protestas estudiantiles, y Rade Bajić, abogado de la fiscalía anticorrupción. Estos casos se suman a una ola previa de vigilancia documentada que había afectado a legisladores, funcionarios locales, periodistas y activistas utilizando herramientas como Pegasus y NoviSpy.

Fuente: CyberScoop Publicado: 19/10/2026 · 10:00 UTC
Malware Una agencia de publicidad israelí se utilizó como canal de distribución del spyware «Zero-Click» de Candiru
Imagen: SecurityWeek
Malware

Una agencia de publicidad israelí se utilizó como canal de distribución del spyware «Zero-Click» de Candiru

El grupo de investigación Citizen Lab ha informado que la red de noticias internacional Al Jazeera ha sufrido infecciones en sus dispositivos mediante ataques de tipo *zero-click* que emplearon anuncios dirigidos con programas espías de Candiru. Esta operación, denominada AdFection, se llevó a cabo utilizando anuncios adquiridos por una compañía israelí llamada Discover-Tech para identificar, rastrear y vulnerar los equipos de los usuarios.

Fuente: SecurityWeek Publicado: 17/10/2026 · 11:00 UTC
Malware Los anuncios personalizados instalaban el spyware «Candiru» mediante ataques de «cero clics»
Imagen: BleepingComputer
Malware

Los anuncios personalizados instalaban el spyware «Candiru» mediante ataques de «cero clics»

Un ataque sin clics logró infectar dispositivos pertenecientes a la red de medios Al Jazeera utilizando el programa espía Candiru mediante anuncios en línea dirigidos. Los investigadores de Citizen Lab denominaron a este método AdFection y señalaron que se trata de la primera confirmación técnica pública sobre el uso de anuncios orientados para distribuir programas espía comerciales. Las pesquisas permitieron vincular la técnica con la empresa israelí Discover-Tech, la cual presuntamente funciona como un nexo entre la industria de programas espía y el ecosistema publicitario.

Fuente: BleepingComputer Publicado: 16/10/2026 · 17:20 UTC
Malware Los atacantes manipularon los servidores de actualización de AOMEI Backupper durante unos minutos para introducir una puerta trasera
Imagen: The Hacker News
Malware

Los atacantes manipularon los servidores de actualización de AOMEI Backupper durante unos minutos para introducir una puerta trasera

Un grupo de atacantes manipuló los servidores de actualización del programa de respaldo para Windows AOMEI Backupper, cambiando repetidamente archivos específicos durante lapsos breves de cinco a diez minutos. Estas alteraciones permitieron que cualquier copia del programa que buscara actualizaciones en esos momentos descargara y ejecutara una puerta trasera sin que existiera ninguna vulnerabilidad en el software ni fuera necesaria la intervención del usuario.

Fuente: The Hacker News Publicado: 16/10/2026 · 16:43 UTC
Malware Los ataques DDoS pueden dejar los servicios fuera de servicio antes de que las conexiones alcancen su capacidad máxima
Imagen: Help Net Security
Malware

Los ataques DDoS pueden dejar los servicios fuera de servicio antes de que las conexiones alcancen su capacidad máxima

El informe de inteligencia sobre amenazas de Netscout registró millones de ataques DDoS a nivel global durante los primeros meses del año analizado, mostrando un incremento interanual considerable. Este crecimiento estuvo impulsado en gran parte por operadores de redes de bots y plataformas de alquiler de ataques, las cuales facilitan la ejecución de ofensivas complejas utilizando una menor cantidad de dispositivos gracias al uso de proxies residenciales y métodos rápidos.

Fuente: Help Net Security Publicado: 16/10/2026 · 04:30 UTC
Malware Según los investigadores, un spyware «zero-click» infecta los dispositivos a través de anuncios en línea
Imagen: The Record
Malware

Según los investigadores, un spyware «zero-click» infecta los dispositivos a través de anuncios en línea

Una nueva investigación revela que programas espía sin clics están llegando a dispositivos en todo el mundo a través de anuncios en línea dirigidos. El instituto de investigación digital Citizen Lab y la empresa de ciberseguridad Confiant descubrieron que una supuesta firma publicitaria con sede en Israel llamada Discover-Tech infectó equipos de numerosos periodistas y afectó redes internas de agencias gubernamentales y organizaciones internacionales mediante anuncios digitales.

Fuente: The Record Publicado: 15/10/2026 · 19:00 UTC
Malware ThreatsDay: RCE de Adobe, robo de carteras DNS, fuga de contenedores de NVIDIA, puerta trasera con autorreparación y otras 23 amenazas más
Imagen: The Hacker News
Malware

ThreatsDay: RCE de Adobe, robo de carteras DNS, fuga de contenedores de NVIDIA, puerta trasera con autorreparación y otras 23 amenazas más

Varios grupos de ciberdelincuencia y amenazas avanzadas están utilizando diversas técnicas de ataque, que van desde el robo de datos y criptomonedas hasta la explotación activa de vulnerabilidades conocidas. Por ejemplo, se han detectado campañas de ransomware que aprovechan fallos de autenticación en redes privadas virtuales, así como kits de drenaje de criptomonedas que emplean registros DNS y asistencia de inteligencia artificial.

Fuente: The Hacker News Publicado: 15/10/2026 · 18:49 UTC
Malware Citizen Lab atribuye las infecciones por el spyware «Candiru» de «zero-click» en Al Jazeera a anuncios online dirigidos
Imagen: The Hacker News
Malware

Citizen Lab atribuye las infecciones por el spyware «Candiru» de «zero-click» en Al Jazeera a anuncios online dirigidos

Investigadores del Citizen Lab revelaron que el programa espía Candiru, desarrollado por una empresa israelí, logró infectar dispositivos en la red de medios Al Jazeera mediante anuncios en línea comunes, sin requerir ninguna acción o clic por parte de los usuarios. El código malicioso se ejecutaba de manera oculta en el momento en que el anuncio cargaba en la pantalla o en segundo plano.

Fuente: The Hacker News Publicado: 15/10/2026 · 16:01 UTC
Malware El troyano «KGB RAT» incluye funciones de espionaje por cámara web, robo de contraseñas y un menú «divertido» para aterrorizar a las víctimas
Imagen: Help Net Security
Malware

El troyano «KGB RAT» incluye funciones de espionaje por cámara web, robo de contraseñas y un menú «divertido» para aterrorizar a las víctimas

Un troyano de acceso remoto para sistemas Windows, conocido como KGB RAT, se promociona en foros de piratería informática mediante tarifas mensuales y anuales. Según analistas de seguridad, el software malicioso deriva de una herramienta anterior y se comercializa imitando a una aplicación legítima y profesional, incluyendo reseñas falsas y videos instructivos, aunque sus anuncios en foros prometen la capacidad de vulnerar fácilmente los equipos de los usuarios.

Fuente: Help Net Security Publicado: 15/10/2026 · 13:51 UTC
Malware Los ataques falsos de IA se extienden por las empresas estadounidenses: cómo los MSSP pueden detener los incidentes a tiempo
Imagen: The Hacker News
Malware

Los ataques falsos de IA se extienden por las empresas estadounidenses: cómo los MSSP pueden detener los incidentes a tiempo

Ciertas campañas de suplantación están utilizando nombres de herramientas y productos de inteligencia artificial conocidos para engañar a los empleados de empresas. Los atacantes imitan servicios populares a través de resultados de búsqueda patrocinados, sitios de alojamiento legítimos, conversaciones compartidas y páginas falsas de descarga. Al interactuar con estos anzuelos, las víctimas ejecutan comandos maliciosos mediante utilidades legítimas de Windows y scripts codificados, lo que facilita la infiltración y dificulta la detección temprana por parte de los equipos de seguridad.

Fuente: The Hacker News Publicado: 15/10/2026 · 11:46 UTC
Malware Los pilotos de la Fuerza Aérea de EE. UU. utilizaron memorias USB infectadas con malware para planificar misiones en Afganistán
Imagen: The Register - Security
Malware

Los pilotos de la Fuerza Aérea de EE. UU. utilizaron memorias USB infectadas con malware para planificar misiones en Afganistán

El texto proporcionado consiste principalmente en una lista de titulares y enlaces de noticias breves sobre diversos temas tecnológicos, inteligencia artificial, software libre y ciberseguridad, abarcando desde parches de Microsoft hasta adquisiciones empresariales y proyectos en conferencias como DEF CON.

Fuente: The Register - Security Publicado: 15/10/2026 · 10:30 UTC
Malware El nuevo RAT para Android «Hirudo» sustituye las aplicaciones bancarias por copias infectadas con troyanos
Imagen: SecurityWeek
Malware

El nuevo RAT para Android «Hirudo» sustituye las aplicaciones bancarias por copias infectadas con troyanos

Una nueva herramienta maliciosa para Android, conocida como Hirudo y analizada por ThreatFabric, funciona como un troyano bancario y un troyano de acceso remoto. Se propaga mediante un instalador oculto dentro de aplicaciones aparentemente auténticas descargadas a través de redes sociales, el cual verifica si el malware ya se encuentra instalado en el teléfono para proceder a su instalación si es necesario.

Fuente: SecurityWeek Publicado: 15/10/2026 · 10:15 UTC
Malware AdFection: Cómo el spyware mercenario invade los dispositivos de las víctimas a través de la publicidad dirigida
Imagen: CyberScoop
Malware

AdFection: Cómo el spyware mercenario invade los dispositivos de las víctimas a través de la publicidad dirigida

Investigadores de The Citizen Lab han revelado la existencia de un programa espía de tipo "cero clics" que se propaga mediante anuncios publicitarios dirigidos, sin que la víctima necesite presionar ningún enlace. El método, denominado AdFection, es operado por la empresa Discover-Tech, la cual se promociona como una agencia publicitaria legítima pero en realidad colabora con proveedores de programas espía como Candiru, logrando redirigir de manera encubierta a millones de dispositivos hacia servidores maliciosos.

Fuente: CyberScoop Publicado: 15/10/2026 · 10:00 UTC
Malware «El peor de los escenarios»: un programa espía que no requiere clics está infectando teléfonos a través de anuncios personalizados
Imagen: Wired - Security
Malware

«El peor de los escenarios»: un programa espía que no requiere clics está infectando teléfonos a través de anuncios personalizados

Investigadores de Citizen Lab revelaron una campaña en la que se utilizó la infraestructura de publicidad digital para infectar dispositivos móviles mediante ataques sin clics, un método considerado altamente peligroso porque no requiere ninguna interacción por parte de la víctima. Esta técnica, denominada "AdFection", vincula a una empresa de publicidad con servidores de una compañía de programas espías, permitiendo la infiltración de equipos de forma silenciosa mientras las personas navegan por internet o utilizan aplicaciones.

Fuente: Wired - Security Publicado: 15/10/2026 · 10:00 UTC
Malware El fabricante de spyware tuvo acceso a los datos recopilados por el anterior Gobierno polaco, según afirma el actual primer ministro
Imagen: The Record
Malware

El fabricante de spyware tuvo acceso a los datos recopilados por el anterior Gobierno polaco, según afirma el actual primer ministro

Investigadores polacos descubrieron indicios de que un fabricante de software espía recolectó información de líderes de la oposición y otras víctimas en Polonia, transfiriéndola hacia Israel. El primer ministro calificó la situación como uno de los mayores escándalos en la historia del país desde la caída del comunismo, señalando que la empresa involucrada colaboró con los servicios de inteligencia israelíes.

Fuente: The Record Publicado: 14/10/2026 · 16:50 UTC
Malware El troyano para Android «Hirudo» utiliza aplicaciones bancarias parcheadas para eludir sus controles de seguridad integrados
Imagen: The Hacker News
Malware

El troyano para Android «Hirudo» utiliza aplicaciones bancarias parcheadas para eludir sus controles de seguridad integrados

Investigadores de ciberseguridad han descubierto un troyano bancario para Android llamado Hirudo, el cual representa una evolución en el fraude financiero al sustituir aplicaciones bancarias legítimas por versiones modificadas con el fin de evadir controles de seguridad internos. Según la empresa de seguridad móvil ThreatFabric, las credenciales objetivo de esta amenaza abarcan múltiples países y se han identificado reemplazos para ocho aplicaciones bancarias específicas de Indonesia.

Fuente: The Hacker News Publicado: 14/10/2026 · 11:08 UTC
Malware Anthropic advierte de que la IA autorreplicante podría extenderse a tus dispositivos inteligentes
Imagen: BleepingComputer
Malware

Anthropic advierte de que la IA autorreplicante podría extenderse a tus dispositivos inteligentes

La empresa Anthropic ha emitido una advertencia acerca de la posibilidad de que los modelos compactos de inteligencia artificial logren la autorreplicación en dispositivos inteligentes de consumo, tales como televisores y hornos. Según la compañía, esto permitiría la creación de redes de bots distribuidas que ejecutarían cargas de trabajo de inteligencia artificial sin depender de centros de datos, configurándose como amenazas difíciles de desactivar por carecer de un punto central de control.

Fuente: BleepingComputer Publicado: 13/10/2026 · 21:16 UTC
Malware Anthropic descubre los ingredientes para los futuros «gusanos» de IA
Imagen: Dark Reading
Malware

Anthropic descubre los ingredientes para los futuros «gusanos» de IA

Un estudio reciente llevado a cabo por investigadores de Anthropic ha analizado la capacidad que tienen los modelos de inteligencia artificial para autorreplicarse y su posible uso en la creación de gusanos informáticos maliciosos. El trabajo detalla que los sistemas actuales podrían encontrarse a pocos meses de lograr la capacidad de propagarse de manera autónoma a través de dispositivos conectados de uso comercial, tales como pequeños aparatos inteligentes.

Fuente: Dark Reading Publicado: 13/10/2026 · 20:35 UTC
Malware Anthropic advierte de que los modelos pequeños de IA podrían formar pronto redes de bots de IoT que se propagan por sí mismas
Imagen: The Hacker News
Malware

Anthropic advierte de que los modelos pequeños de IA podrían formar pronto redes de bots de IoT que se propagan por sí mismas

Según la empresa Anthropic, los modelos de inteligencia artificial de menor tamaño podrían adquirir pronto la capacidad de reproducirse de manera autónoma en dispositivos conectados a internet. Estos sistemas podrían organizarse en redes de bots de tipo gusano que resultan difíciles de desactivar, debido a la ausencia de un centro de control único que permita su apagado.

Fuente: The Hacker News Publicado: 13/10/2026 · 18:20 UTC
Malware Anthropic inventa otra amenaza que aún no existe para avivar los temores sobre un apocalipsis provocado por la IA
Imagen: The Register - Security
Malware

Anthropic inventa otra amenaza que aún no existe para avivar los temores sobre un apocalipsis provocado por la IA

El artículo recopila diversos titulares y notas breves sobre tecnología, inteligencia artificial y seguridad informática. Entre los temas mencionados se encuentran pruebas de sistemas de inteligencia artificial, inversiones económicas en infraestructura de computación científica y producción de semiconductores, así como actualizaciones de software y lanzamientos de sistemas operativos y navegadores.

Fuente: The Register - Security Publicado: 13/10/2026 · 16:49 UTC
Malware El RAT XWorm se transforma en una plataforma de vigilancia
Imagen: SecurityWeek
Malware

El RAT XWorm se transforma en una plataforma de vigilancia

El mayor número de complementos permite al malware rastrear la ubicación de los usuarios, transmitir audio en directo e interactuar con sesiones de navegador autenticadas. El artículo «XWorm RAT se convierte en una plataforma de vigilancia» se publicó por primera vez en SecurityWeek.

Fuente: SecurityWeek Publicado: 13/10/2026 · 11:13 UTC
Malware Los teléfonos Android de bajo coste se comercializan con malware preinstalado que los convierte en proxies residenciales
Imagen: The Hacker News
Malware

Los teléfonos Android de bajo coste se comercializan con malware preinstalado que los convierte en proxies residenciales

Ciertos teléfonos inteligentes económicos con Android han llegado al mercado con software malicioso integrado directamente en el firmware del dispositivo. Esta amenaza, a la que una firma de ciberseguridad denomina Midnight Mimosa, afecta a terminales fabricados en plataformas MediaTek de varias marcas.

Fuente: The Hacker News Publicado: 13/10/2026 · 06:00 UTC
Malware Análisis de AvisLoader: un cargador de malware para Windows diseñado para resistir las interferencias
Imagen: BleepingComputer
Malware

Análisis de AvisLoader: un cargador de malware para Windows diseñado para resistir las interferencias

Investigadores de seguridad cibernética han descubierto AvisLoader, un cargador de programas maliciosos para sistemas Windows. Este software fue hallado en un servidor de prueba junto con un señuelo de ingeniería social y otras herramientas de apoyo. La infección inicial comienza cuando los usuarios visitan una página falsa que imita una solicitud de firma de documentos, donde se les engaña para que copien y ejecuten un comando en una terminal bajo la falsa premisa de realizar una verificación manual.

Fuente: BleepingComputer Publicado: 12/10/2026 · 14:00 UTC
Malware Los teléfonos Android de bajo coste vienen con malware que los usuarios no pueden desinstalar
Imagen: Help Net Security
Malware

Los teléfonos Android de bajo coste vienen con malware que los usuarios no pueden desinstalar

Bitdefender ha descubierto que las personas que compran teléfonos Android de bajo coste en tiendas online pueden estar utilizando dispositivos que ya contenían malware antes de que llegaran a sus manos. La campaña, denominada «Midnight Mimosa», se ejecuta en dispositivos Android económicos de diferentes marcas fabricados con plataformas MediaTek. El malware viene integrado en el firmware del dispositivo, ya está presente antes de que el propietario encienda el teléfono por primera vez y no se puede desinstalar.

Fuente: Help Net Security Publicado: 12/10/2026 · 10:53 UTC
Malware Un incidente de malware en Nippon Columbia deja al descubierto los datos de 8,6 millones de aficionados al karaoke
Imagen: BleepingComputer
Malware

Un incidente de malware en Nippon Columbia deja al descubierto los datos de 8,6 millones de aficionados al karaoke

La compañía japonesa de entretenimiento Daiichi Kosho informó sobre un incidente de seguridad que afectó a un contratista externo, Nippon Columbia Group, donde se detectó software malicioso en el equipo de un empleado. Dicha firma subcontratada gestiona información personal de los clientes de Daiichi Kosho, entidad operadora de locales de karaoke y de cadenas reconocidas en el país nipón.

Fuente: BleepingComputer Publicado: 11/10/2026 · 14:23 UTC
Malware Un malware integrado en el firmware afecta a dispositivos Android económicos en más de 150 países
Imagen: SecurityWeek
Malware

Un malware integrado en el firmware afecta a dispositivos Android económicos en más de 150 países

«Midnight Mimosa» es el nombre que se le ha dado a una campaña de malware que se ejecuta principalmente preinstalada en dispositivos Android de bajo coste. El artículo «El malware integrado en el firmware afecta a dispositivos Android económicos en más de 150 países» se publicó por primera vez en SecurityWeek.

Fuente: SecurityWeek Publicado: 09/10/2026 · 09:55 UTC
Malware Lo que nos revela la puerta trasera BPFDoor sobre los ataques en el perímetro de la red
Imagen: Help Net Security
Malware

Lo que nos revela la puerta trasera BPFDoor sobre los ataques en el perímetro de la red

El artículo aborda la amenaza de BPFDoor, un programa malicioso para Linux diseñado para operar de forma silenciosa en sistemas informáticos y redes de telecomunicaciones. Este código malicioso permanece inactivo y sin generar alertas hasta que recibe una señal específica conocida como paquete mágico, lo que dificulta su detección por parte de los equipos de seguridad. Además, los operadores del malware han adaptado sus versiones para evadir la identificación y mezclarse con el software local.

Fuente: Help Net Security Publicado: 09/10/2026 · 06:00 UTC
Malware Los teléfonos Android de bajo coste vienen con malware de proxy residencial
Imagen: BleepingComputer
Malware

Los teléfonos Android de bajo coste vienen con malware de proxy residencial

Una campaña de software malicioso llamada "Midnight Mimosa" ha sido detectada en teléfonos inteligentes Android económicos que vienen con código malicioso integrado directamente en su firmware. Esto permite a los atacantes instalar aplicaciones de manera silenciosa, realizar fraude publicitario y transformar los dispositivos afectados en proxys residenciales, aunque todavía no se sabe con certeza quién es el responsable de esta modificación ni en qué momento de la cadena de suministro ocurrió.

Fuente: BleepingComputer Publicado: 08/10/2026 · 19:20 UTC
Malware Detienen al jefe de malware de un cártel venezolano por «jackpotting» en cajeros automáticos
Imagen: Dark Reading
Malware

Detienen al jefe de malware de un cártel venezolano por «jackpotting» en cajeros automáticos

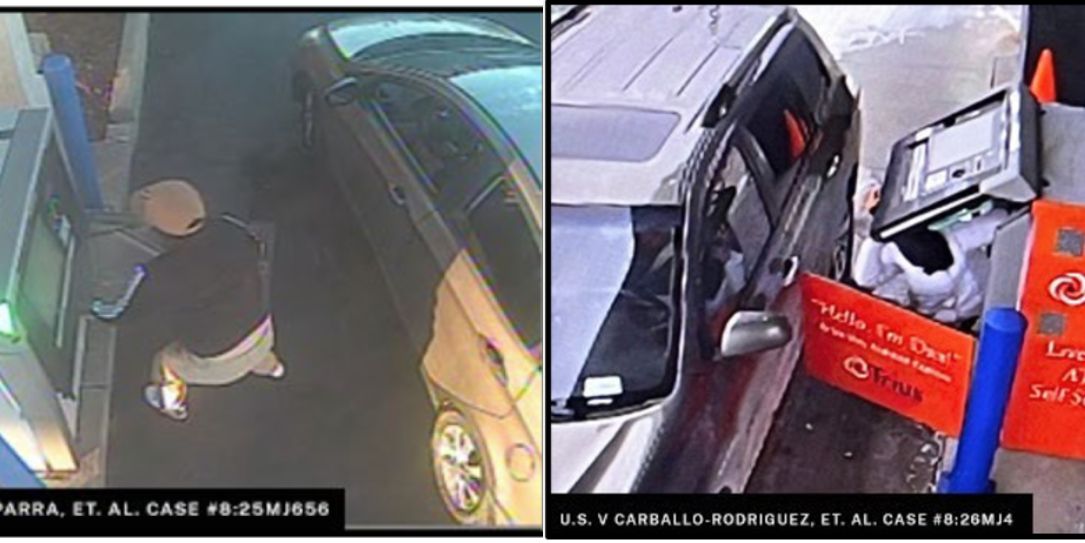
Las autoridades estadounidenses detuvieron y presentaron cargos contra Anibal Alexander Canelon Aguirre, un ciudadano venezolano de 50 años vinculado al cartel Tren de Aragua. El individuo es señalado de liderar operaciones cibernéticas para la organización criminal y de ser el autor intelectual del software malicioso conocido como Ploutus-D, el cual fue empleado para vulnerar cajeros automáticos en Norteamérica y América Latina con el fin de extraer grandes sumas de dinero en efectivo de distintas instituciones financieras.

Fuente: Dark Reading Publicado: 08/10/2026 · 19:08 UTC
Malware Espías rusos renuevan discretamente el malware «MatchBoil»
Imagen: Dark Reading
Malware

Espías rusos renuevan discretamente el malware «MatchBoil»

Un grupo de ciberespionaje presuntamente vinculado a intereses rusos, identificado como UAC-0099, ha estado empleando un sofisticado programa de descarga de software malicioso llamado MatchBoil. Esta campaña está dirigida contra organizaciones ucranianas pertenecientes a los sectores de transporte, manufactura y energía. La herramienta tiene como propósito principal desplegar una puerta trasera en C# denominada MatchWok, la cual otorga a los agresores acceso persistente a los equipos que han sido vulnerados.

Fuente: Dark Reading Publicado: 08/10/2026 · 18:01 UTC
Malware Vuelve la campaña de malware «FakeGit» con 17.610 repositorios maliciosos en GitHub
Imagen: BleepingComputer
Malware

Vuelve la campaña de malware «FakeGit» con 17.610 repositorios maliciosos en GitHub

La campaña maliciosa conocida como FakeGit ha retomado sus actividades utilizando miles de repositorios falsos en GitHub para propagar un programa dañino llamado SmartLoader, el cual a su vez distribuye otros códigos maliciosos y un ladrón de información. Los operadores de esta red emplean principalmente cuentas desechables, aunque los expertos han logrado identificar que un grupo considerable de perfiles aparenta pertenecer a desarrolladores legítimos.

Fuente: BleepingComputer Publicado: 08/10/2026 · 17:10 UTC
Malware El gusano Shai-Hulud da el salto a la infraestructura de IA tras el ataque a Tensorlake
Imagen: The Register - Security
Malware

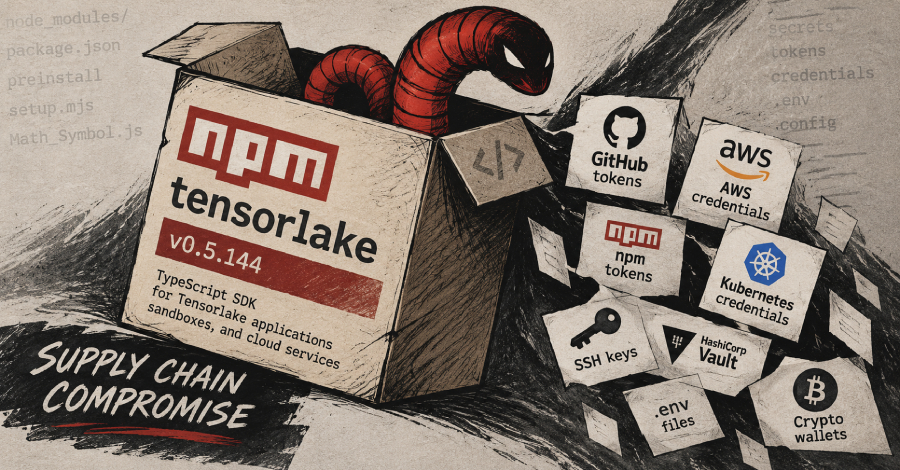
El gusano Shai-Hulud da el salto a la infraestructura de IA tras el ataque a Tensorlake

El gusano Shai-Hulud, especializado en el robo de credenciales, ha vuelto a atacar, esta vez infiltrándose en el SDK de una popular plataforma de agentes de IA. Varios investigadores de seguridad informaron el jueves de que habían detectado una infección por Shai-Hulud en una versión reciente del paquete npm correspondiente a la versión 0.5.144 del SDK de Tensorlake.

Fuente: The Register - Security Publicado: 08/10/2026 · 16:54 UTC
Malware UAC-0099 ataca a personal del Gobierno ucraniano con la herramienta RAT ASHVEIN, que oculta comandos en código HTML
Imagen: The Hacker News
Malware

UAC-0099 ataca a personal del Gobierno ucraniano con la herramienta RAT ASHVEIN, que oculta comandos en código HTML

El grupo de piratas informáticos UAC-0099, vinculado a Rusia y seguido por TrendAI con la denominación Earth Sirrush, ha sido vinculado con el uso de un nuevo programa malicioso conocido como ASHVEIN o TelemetryBrowser. Esta herramienta combina funciones de robo de credenciales en navegadores, captura de pantallas, recopilación de archivos, ejecución remota y comunicaciones cifradas, ocultando además órdenes en elementos HTML invisibles.

Fuente: The Hacker News Publicado: 08/10/2026 · 15:26 UTC
Malware Miles de teléfonos Android baratos se han comercializado con malware destinado al fraude publicitario
Imagen: The Record
Malware

Miles de teléfonos Android baratos se han comercializado con malware destinado al fraude publicitario

Ciertas firmas de ciberseguridad descubrieron un programa malicioso que viene instalado de fábrica en miles de teléfonos económicos con el sistema operativo Android de distintas marcas distribuidas globalmente y que emplean procesadores de MediaTek. Este software nocivo se encuentra en el firmware desde antes de que el usuario encienda el dispositivo por primera vez y no puede borrarse.

Fuente: The Record Publicado: 08/10/2026 · 13:00 UTC
Malware Espías afines a Rusia mejoran el malware utilizado en los ataques contra empresas ucranianas de transporte y energía
Imagen: The Record
Malware

Espías afines a Rusia mejoran el malware utilizado en los ataques contra empresas ucranianas de transporte y energía

Un grupo de piratas informáticos vinculado a Rusia, identificado como UAC-0099, ha estado atacando a empresas ucranianas de energía, transporte y manufactura utilizando una variante de programa malicioso en constante evolución. Investigadores de una firma de ciberseguridad han señalado que todas las infecciones detectadas de este código malicioso, denominado MatchBoil, ocurrieron en territorio ucraniano, afectando a varias compañías de transporte, una empresa manufacturera y una organización del sector energético en distintos periodos.

Fuente: The Record Publicado: 08/10/2026 · 12:30 UTC
Malware Una red de bots dedicada a la minería de criptomonedas oculta las direcciones C2 en un poema de GitHub e infecta más de 3.400 servidores
Imagen: Help Net Security
Malware

Una red de bots dedicada a la minería de criptomonedas oculta las direcciones C2 en un poema de GitHub e infecta más de 3.400 servidores

Según Black Lotus Labs, miles de servidores secuestrados han estado buscando su servidor de comando y control (C2) en un poema publicado en GitHub. El malware que lo lee, denominado PoeLLM, se cuela en servicios de IA expuestos y herramientas de código abierto, extrae criptomonedas en ellos y los utiliza para buscar nuevas víctimas.

Fuente: Help Net Security Publicado: 08/10/2026 · 10:24 UTC
Malware ¿Qué es MATCHBOIL? El malware vinculado a Rusia que instala una puerta trasera de espionaje
Imagen: Help Net Security
Malware

¿Qué es MATCHBOIL? El malware vinculado a Rusia que instala una puerta trasera de espionaje

Los investigadores de ESET han rastreado casi dos años de cambios en MATCHBOIL, un programa de descarga que el grupo UAC-0099, alineado con Rusia, utiliza para instalar un segundo programa en equipos con Windows en Ucrania. Interfaz gráfica de usuario mostrada durante la ejecución de MATCHBOIL (Fuente: ESET) Todas las víctimas registradas en la telemetría de ESET se encontraban en Ucrania: empresas de transporte en julio y agosto de 2025, un fabricante en diciembre de 2025 y una empresa energética en junio de 2026.

Fuente: Help Net Security Publicado: 08/10/2026 · 09:00 UTC
Malware El paquete npm «Tensorlake» ha sido comprometido para propagar el gusano «Shai-Hulud», diseñado para robar credenciales
Imagen: The Hacker News
Malware

El paquete npm «Tensorlake» ha sido comprometido para propagar el gusano «Shai-Hulud», diseñado para robar credenciales

El paquete de software "tensorlake" para TypeScript, destinado a aplicaciones, entornos aislados y servicios en la nube de Tensorlake, sufrió una brecha de seguridad enmarcada en una serie de ataques a la cadena de suministro conocidos como ChainDrop o Shai-Hulud. Como consecuencia de este incidente, la versión número 0.5.144 fue retirada del registro de npm tras detectarse que integraba código malicioso y ofuscado capaz de recopilar credenciales, sustraer secretos, asegurar el acceso continuo en el equipo y ejecutar instrucciones externas de forma remota.

Fuente: The Hacker News Publicado: 08/10/2026 · 05:46 UTC
Malware Amatera: qué es y cómo funciona el infostealer que lidera las detecciones en América Latina
Imagen: WeLiveSecurity (ESET) en español
Malware

Amatera: qué es y cómo funciona el infostealer que lidera las detecciones en América Latina

Amatera, también conocido como ACR Stealer, es un malware de tipo infostealer para Windows escrito en C++ que opera bajo el modelo de Malware como Servicio. Su función principal es sustraer información sensible como credenciales, cookies de sesión, tokens de autenticación, billeteras de criptomonedas, datos de mensajería, archivos y registros de entornos de desarrollo. Este código malicioso se originó a partir de una actualización y cambio de nombre de variantes anteriores, comercializándose mediante suscripciones mensuales y soporte a través de aplicaciones de mensajería.

Fuente: WeLiveSecurity (ESET) en español Publicado: 07/10/2026 · 18:26 UTC
Malware Ocho paquetes maliciosos de npm, descargados 40 767 veces, distribuyen el RAT Overlord y un programa de robo de datos
Imagen: The Hacker News
Malware

Ocho paquetes maliciosos de npm, descargados 40 767 veces, distribuyen el RAT Overlord y un programa de robo de datos

Investigadores de ciberseguridad han expuesto una campaña prolongada de software malicioso en la cadena de suministro de npm, la cual distribuye troyanos de acceso remoto y ladrones de información hacia equipos afectados. Dicha campaña ha sido identificada bajo el nombre en código MALFEX por parte de Checkmarx y CloudSEK, y se atribuye a un único atacante responsable de haber lanzado una docena de paquetes desde agosto de 2023, de los cuales ocho han sido identificados como maliciosos.

Fuente: The Hacker News Publicado: 07/10/2026 · 17:43 UTC
Malware El malware PoeLLM ha creado una botnet de gran alcance, inspirándose en un poema
Imagen: CyberScoop
Malware

El malware PoeLLM ha creado una botnet de gran alcance, inspirándose en un poema

Un programa malicioso conocido como PoeLLM ha logrado comprometer miles de servidores mediante una red de equipos controlados, enfocándose en servicios de inteligencia artificial de código abierto. Este software malicioso utiliza una estrategia poco común basada en un poema publicado en un repositorio de internet, el cual aparentemente no representa ningún peligro y pasa desapercibido ante sistemas avanzados, ya que no incluye enlaces ni archivos descargables.

Fuente: CyberScoop Publicado: 07/10/2026 · 15:00 UTC
Malware Tanium incorpora la detección del comportamiento de los dispositivos finales y la búsqueda de amenazas asistida por IA
Imagen: Help Net Security
Malware

Tanium incorpora la detección del comportamiento de los dispositivos finales y la búsqueda de amenazas asistida por IA

Tanium ha relanzado Tanium Security Operations para hacer frente a los ataques asistidos por IA en los que los atacantes utilizan herramientas administrativas legítimas para camuflarse entre la actividad normal y propagarse por los terminales. La plataforma está diseñada para detectar este comportamiento, facilitar la respuesta en los terminales afectados y ayudar a los analistas a investigar las amenazas. Gracias a la IA, los atacantes ya no necesitan malware que un escáner pueda detectar.

Fuente: Help Net Security Publicado: 07/10/2026 · 13:00 UTC
Malware Más de 100 sitios web comprometidos utilizan comprobaciones falsas de Cloudflare para distribuir LunexStealer
Imagen: The Hacker News
Malware

Más de 100 sitios web comprometidos utilizan comprobaciones falsas de Cloudflare para distribuir LunexStealer

El Equipo de Respuesta a Emergencias Informáticas de Ucrania (CERT-UA) ha identificado más de 100 sitios web comprometidos en los que se ha inyectado código JavaScript malicioso para distribuir un malware destinado al robo de información denominado LunexStealer (también conocido como Psychedelic Stealer). Esta actividad, observada por la agencia en septiembre de 2026, se ha atribuido a un grupo de amenazas denominado UAC-0277. No se ha revelado quién…

Fuente: The Hacker News Publicado: 07/10/2026 · 06:57 UTC
Malware Linux Backdoors Impersonate Email Security Tools to Evade Detection in Korea and Taiwan
Imagen: The Hacker News
Malware

Linux Backdoors Impersonate Email Security Tools to Evade Detection in Korea and Taiwan

Ciertas puertas traseras para Linux dirigidas a redes y telecomunicaciones en Taiwán y Corea del Sur han adoptado identidades de herramientas de seguridad de correo electrónico y de procesos habituales para ocultar su tráfico. Estas amenazas utilizan denominaciones de componentes reales del sistema operativo para pasar inadvertidas ante los analistas o aparentar mayor legitimidad. No obstante, las investigaciones han demostrado que este software malicioso va más allá al suplantar productos corporativos de correo muy empleados en dichas regiones, como ShareTech y SpamSniper.

Fuente: The Hacker News Publicado: 06/10/2026 · 18:24 UTC
Malware Alleged ATM malware creator appears in Nebraska court after arrest
Imagen: The Record
Malware

Alleged ATM malware creator appears in Nebraska court after arrest

Un tribunal en Nebraska ha procesado al ciudadano venezolano Anibal Alexander Canelon Aguirre, señalado por las autoridades federales como el principal creador del software malicioso Ploutus. Durante su primera comparecencia, el acusado se declaró no culpable de los cargos imputados y permanecerá detenido hasta que se celebre su juicio. Las autoridades han vinculado este programa malicioso con la extracción ilegal de grandes sumas de dinero de cajeros automáticos mediante una técnica conocida como "jackpotting".

Fuente: The Record Publicado: 06/10/2026 · 15:53 UTC
Malware Long-Running NPM Malware Campaign Accumulates 40,000 Downloads
Imagen: SecurityWeek
Malware

Long-Running NPM Malware Campaign Accumulates 40,000 Downloads

Un análisis de Checkmarx revela una campaña maliciosa en la cadena de suministro de NPM que ha estado activa desde una fecha específica de dos mil veintitrés y que ya suma decenas de miles de descargas. Esta operación, conocida como MALFEX, se encarga de distribuir herramientas de acceso remoto y ladrones de información a través de varios paquetes publicados por el atacante.

Fuente: SecurityWeek Publicado: 06/10/2026 · 10:34 UTC
Malware Malwarebytes Scam Link Check analyzes URLs and explains potential risks
Imagen: Help Net Security
Malware

Malwarebytes Scam Link Check analyzes URLs and explains potential risks

Malwarebytes has launched the Malwarebytes Scam Link Check, a free web tool that lets anyone check whether a website link is safe or dangerous before clicking it. Users paste any suspicious URL, the kind that arrives by text, email, chat, or social media, and the tool returns a safety result, along with the reasons behind it and recommended next steps. Scams have overtaken many traditional crimes in scale, with an estimated $442 billion lost to … More → The post Malwarebytes Scam Link Check analyzes URLs and explains potential risks appeared first on Help Net Security .
Fuente: Help Net Security Publicado: 05/10/2026 · 13:30 UTC
Malware Alleged dev of Ploutus ATM malware appears in US court after arrest
Imagen: BleepingComputer
Malware

Alleged dev of Ploutus ATM malware appears in US court after arrest

El Departamento de Justicia de Estados Unidos informó sobre la detención del presunto creador del software malicioso Ploutus, empleado para sustraer grandes sumas de dinero mediante ataques de manipulación a cajeros automáticos en el país norteamericano. El individuo, de cincuenta años de edad y señalado también bajo los alias de "Prometheus" y "The Engineer", se convirtió en el primer ciberdelincuente incorporado a la lista de fugitivos más buscados del FBI.

Fuente: BleepingComputer Publicado: 05/10/2026 · 13:01 UTC
Malware Judge dismisses spyware case brought by Salvadoran journalists targeted with Pegasus
Imagen: The Record
Malware

Judge dismisses spyware case brought by Salvadoran journalists targeted with Pegasus

Un juez federal en California desestimó una demanda interpuesta por un grupo de comunicadores de El Salvador cuyos teléfonos móviles sufrieron infecciones mediante programas espía avanzados. Los demandantes laboraban para un medio informativo independiente salvadoreño y no lograron persuadir al tribunal acerca de que la jurisdicción correspondiera a dicho estado.

Fuente: The Record Publicado: 02/10/2026 · 20:30 UTC
Malware Antino Backdoor Uses Outlook and OneDrive for C2 in China-Nexus Espionage Campaign
Imagen: The Hacker News
Malware

Antino Backdoor Uses Outlook and OneDrive for C2 in China-Nexus Espionage Campaign

Una campaña de ciberespionaje dirigida a organizaciones gubernamentales y de políticas públicas en distintos países de Asia ha puesto en evidencia el uso de una puerta trasera hasta ahora desconocida, llamada Antino. Esta amenaza es rastreada por especialistas bajo una etiqueta específica y emplea la ingeniería social a través de correos de spear-phishing que simulan remitentes de confianza para lograr el acceso inicial, utilizando además una réplica visual de la interfaz de archivos adjuntos de Gmail.

Fuente: The Hacker News Publicado: 02/10/2026 · 17:33 UTC
Malware macOS Users Targeted by Fake Zoom Installer Carrying CloudSyncD Backdoor
Imagen: SecurityWeek
Malware

macOS Users Targeted by Fake Zoom Installer Carrying CloudSyncD Backdoor

Un instalador falso de la aplicación Zoom para sistemas operativos macOS oculta un instalador de código malicioso conocido como CloudSyncD, el cual busca desplegar una puerta trasera persistente y sigilosa. Investigadores detectaron inicialmente esta amenaza cuando se encontraba en fase de desarrollo, pero posteriormente hallaron nuevas muestras que evidencian su transición hacia una etapa de implementación activa, empleando técnicas de ingeniería social para engañar a los usuarios.

Fuente: SecurityWeek Publicado: 02/10/2026 · 13:15 UTC
Malware Malicious Linux Implants Mimic Asian Mail Security Products
Imagen: Dark Reading
Malware

Malicious Linux Implants Mimic Asian Mail Security Products

Investigadores han descubierto nuevas amenazas para sistemas Linux que imitan con gran precisión los nombres de archivo, el tráfico permitido por los cortafuegos y los hábitos operativos de herramientas de seguridad de correo electrónico populares en Asia. Estas campañas maliciosas utilizan códigos avanzados para camuflarse en dispositivos ubicados en los límites de las redes, dificultando su detección al imitar el comportamiento de soluciones legítimas en Corea y Taiwán.

Fuente: Dark Reading Publicado: 02/10/2026 · 13:00 UTC
Malware Android 17 Advanced Protection Locks Accessibility Services to Verified Accessibility Tools
Imagen: The Hacker News
Malware

Android 17 Advanced Protection Locks Accessibility Services to Verified Accessibility Tools

Google has announced a new security measure that limits access to Android's accessibility services to verified applications classified as Accessibility Tools when Advanced Protection is enabled. With malicious Android applications abusing the API serving as the main conduit for malware and financial fraud, the tech giant said the move would block a major attack pathway. Advanced Protection is…

Fuente: The Hacker News Publicado: 02/10/2026 · 08:01 UTC
Malware Android 17 makes it harder for spyware to cover its tracks
Imagen: Help Net Security
Malware

Android 17 makes it harder for spyware to cover its tracks

Google ha introducido nuevas capacidades en la Protección Avanzada para Android 17 con el fin de dificultar que el software espía borre sus rastros tras un ataque. Entre estas funciones se encuentra un sistema para conservar copias de seguridad de la evidencia fuera del teléfono, y los usuarios actuales recibirán una notificación en cuanto estas herramientas estén disponibles en sus equipos.

Fuente: Help Net Security Publicado: 02/10/2026 · 05:30 UTC
Malware Botnets, adversarial attacks and data poisoning top leaders’ AI threat list
Imagen: Help Net Security
Malware

Botnets, adversarial attacks and data poisoning top leaders’ AI threat list

Diversos directivos empresariales y tecnológicos consideran que las ofensivas dirigidas contra los sistemas de inteligencia artificial representan el peligro para el cual poseen menor preparación. Entre las principales preocupaciones en este ámbito destacan las redes de bots controladas mediante inteligencia artificial a gran escala, los ataques de tipo adversarial diseñados para manipular la información visual percibida por los modelos con el propósito de generar respuestas erróneas, y la contaminación de datos mediante la introducción de registros engañosos durante la fase de aprendizaje.

Fuente: Help Net Security Publicado: 02/10/2026 · 05:00 UTC
Malware WordPress Backdoor Rebuilds Itself After Cleanup Using Files, Database, and Shared Memory
Imagen: The Hacker News
Malware

WordPress Backdoor Rebuilds Itself After Cleanup Using Files, Database, and Shared Memory

Investigadores de ciberseguridad han detallado una vulneración en WordPress donde los atacantes implementaron diversos mecanismos de persistencia para garantizar que la carga maliciosa regrese de manera continua sin requerir una nueva infección del sitio. Este código malicioso, bautizado como SC debido a los marcadores específicos presentes en su contenido inyectado, funciona como una red interconectada que se auto-repara y es controlada mediante tecnología blockchain.

Fuente: The Hacker News Publicado: 01/10/2026 · 14:37 UTC
Malware US sanctions 10 over ATM malware scheme tied to Tren de Aragua
Imagen: The Record
Malware

US sanctions 10 over ATM malware scheme tied to Tren de Aragua

El Departamento del Tesoro de Estados Unidos impuso sanciones a diez personas y a varias de sus empresas debido a su participación en una operación de blanqueo de dinero obtenido mediante un esquema de software malicioso para cajeros automáticos. Las autoridades estadounidenses han vinculado esta modalidad delictiva con la organización criminal Tren de Aragua, señalando que representa una importante fuente de ingresos para el grupo.

Fuente: The Record Publicado: 30/09/2026 · 22:35 UTC
Malware Russian state hackers use new RedFlick technique to push malware
Imagen: BleepingComputer
Malware

Russian state hackers use new RedFlick technique to push malware

El grupo de piratas informáticos estatales rusos conocido como Star Blizzard ha estado empleando una estrategia de instalación de software malicioso llamada RedFlick para distribuir su puerta trasera CosmicPulse. Esta táctica busca automatizar aún más las agresiones y disminuir la intervención de las víctimas mediante el uso de correos electrónicos de suplantación de identidad que incluyen archivos comprimidos protegidos con contraseña, los cuales contienen un disco virtual con un acceso directo disfrazado de documento PDF.

Fuente: BleepingComputer Publicado: 30/09/2026 · 20:34 UTC
Malware Attackers Abuse ChatGPT Custom GPTs to Deliver RAT via ClickFix Lures
Imagen: The Hacker News
Malware

Attackers Abuse ChatGPT Custom GPTs to Deliver RAT via ClickFix Lures

Ciertas personas malintencionadas están utilizando versiones personalizadas de ChatGPT para disfrazarlas de productos legítimos, dirigiendo a los usuarios a sitios web maliciosos que emplean señuelos ClickFix para propagar programas maliciosos. Estas actividades, detectadas en septiembre por Huntress, muestran cómo se abusa de funciones en herramientas de inteligencia artificial de confianza, algo que previamente se había intentado con conversaciones compartidas y artefactos maliciosos de Claude para distribuir troyanos de acceso remoto y rociadores de información.

Fuente: The Hacker News Publicado: 30/09/2026 · 15:00 UTC
Malware More than half of UK businesses lack confidence in basic cyber skills
Imagen: The Register - Security
Malware

More than half of UK businesses lack confidence in basic cyber skills

El texto proporcionado es una recopilación de titulares y breves fragmentos sobre diversos temas tecnológicos, de seguridad informática y de software libre, que incluye menciones a ataques de suplantación de identidad por parte de actores rusos haciéndose pasar por soporte técnico, así como la intervención de sitios de propaganda iraníes por parte de Estados Unidos.

Fuente: The Register - Security Publicado: 30/09/2026 · 10:04 UTC
Malware Add one more AI worry to the nightmare scenario: self-replicating prompt injections
Imagen: The Register - Security
Malware

Add one more AI worry to the nightmare scenario: self-replicating prompt injections

El texto proporcionado consiste únicamente en una lista de titulares y fragmentos breves sobre diversos temas de tecnología, inteligencia artificial, seguridad informática y software de código abierto, sin desarrollar el contenido de los artículos completos. Entre los temas mencionados se incluyen ataques de inyección de comandos en inteligencias artificiales, novedades sobre empresas y hardware, así como diferentes noticias relacionadas con la ciberseguridad y el software libre.

Fuente: The Register - Security Publicado: 29/09/2026 · 21:34 UTC
Malware Custom ChatGPTs push ClickFix attacks to deploy RAT malware
Imagen: BleepingComputer
Malware

Custom ChatGPTs push ClickFix attacks to deploy RAT malware

Variantes personalizadas del ChatGPT de OpenAI están siendo promocionadas en resultados patrocinados de Google para engañar a los usuarios y llevarlos a sitios web maliciosos mediante tácticas de tipo ClickFix. Los atacantes aprovechan una función oficial de la plataforma de inteligencia artificial que permite diseñar versiones de ChatGPT para tareas específicas combinando instrucciones, habilidades y conocimientos adicionales.

Fuente: BleepingComputer Publicado: 29/09/2026 · 20:59 UTC
Malware Controversial spyware firm Paragon to go public by end of year
Imagen: The Record
Malware

Controversial spyware firm Paragon to go public by end of year

La empresa de software espía Paragon Solutions se integrará a una compañía que cotiza en bolsa, lo que aumentará la transparencia de sus operaciones y reflejará sus mayores aspiraciones en el mercado. Actualmente, Paragon pertenece a una firma de capital privado asentada en Florida, la cual la fusionó con una empresa de ciberdefensa llamada REDLattice. Ambas entidades obtuvieron importantes ingresos conjuntos y un crecimiento interanual significativo durante el período de doce meses finalizado a mediados de año.

Fuente: The Record Publicado: 29/09/2026 · 20:35 UTC
Malware 'NeedyMantis' Provides Long-Term Access to Compromised Networks
Imagen: Dark Reading
Malware

'NeedyMantis' Provides Long-Term Access to Compromised Networks

Microsoft identificó un marco de programas maliciosos hasta ahora desconocido, denominado NeedyMantis, empleado por un grupo de atacantes con base en China identificado como Storm-3069. Este software se utiliza tras una intrusión inicial para otorgar a los atacantes acceso sigiloso a largo plazo en redes seleccionadas de diversos sectores, como empresas de telecomunicaciones, instituciones educativas, organizaciones médicas sin fines de lucro, entidades intergubernamentales y contratistas gubernamentales.

Fuente: Dark Reading Publicado: 29/09/2026 · 15:12 UTC
Malware Daemon Tools Hackers’ NeedyMantis Malware Dissected by Microsoft
Imagen: SecurityWeek
Malware

Daemon Tools Hackers’ NeedyMantis Malware Dissected by Microsoft

Microsoft ha llevado a cabo un análisis de una infraestructura de software malicioso empleada por un grupo de atacantes originarios de China, cuyos objetivos incluyeron agencias gubernamentales y empresas de telecomunicaciones. Este conjunto de herramientas, denominado NeedyMantis, fue identificado tras revisar los indicadores de compromiso derivados de un ataque a la cadena de suministro de Daemon Tools.

Fuente: SecurityWeek Publicado: 29/09/2026 · 09:46 UTC
Malware Carbonato Botnet Puts an AI Agent on Hacked Docker Hosts
Imagen: Dark Reading
Malware

Carbonato Botnet Puts an AI Agent on Hacked Docker Hosts

Un grupo de investigadores descubrió una nueva red de equipos infectados denominada Carbonato, la cual afecta a servidores que ejecutan daemons de Docker sin autenticación y expuestos en un puerto específico. Esta infraestructura maliciosa fue detectada tras identificar un registro de Docker público que estaba vinculado tanto a una campaña de aplicaciones troyanas de criptomonedas como a la propia red de bots. Durante las operaciones de análisis, se recopilaron diversos datos relacionados con la actividad de los atacantes.

Fuente: Dark Reading Publicado: 28/09/2026 · 20:23 UTC
Malware RatHat Android Malware Console Uses Gemini to Identify Higher-Value Victims
Imagen: The Hacker News
Malware

RatHat Android Malware Console Uses Gemini to Identify Higher-Value Victims

Una empresa de seguridad descubrió que los creadores del troyano bancario para Android conocido como RatHat administran las infecciones a través de una consola web, operando bajo un esquema en el que distintos clientes utilizan copias separadas. Esta plataforma recopila información robada de los dispositivos comprometidos, como mensajes de texto y credenciales ingresadas en pantallas de inicio de sesión falsas.

Fuente: The Hacker News Publicado: 28/09/2026 · 17:38 UTC
Malware Carbonato Botnet Compromises Docker Hosts to Deploy Telegram-Controlled Hermes AI Agent
Imagen: The Hacker News
Malware

Carbonato Botnet Compromises Docker Hosts to Deploy Telegram-Controlled Hermes AI Agent

Cybersecurity researchers have disclosed details of a new botnet malware called Carbonato that's targeting exposed Docker daemons to deploy an open-source artificial intelligence (AI) agent framework called Hermes Agent. "The implant installs the framework unchanged, then overwrites its SOUL.md persona file," ThreatDown said. "The 39-line prompt directs it to execute tasks received through…

Fuente: The Hacker News Publicado: 28/09/2026 · 11:46 UTC
Malware Lunex Stealer Abuses AMD Driver to Disable Security Monitoring and Steal Browser Credentials
Imagen: The Hacker News
Malware

Lunex Stealer Abuses AMD Driver to Disable Security Monitoring and Steal Browser Credentials

Un malware conocido como Psychedelic Stealer forma parte de una plataforma de ciberdelincuencia como servicio (MaaS) llamada Lunex, la cual está dirigida principalmente a usuarios de habla ucraniana. El proceso de infección comienza cuando las víctimas visitan sitios web comprometidos que muestran páginas falsas de verificación al estilo Cloudflare y utilizan instaladores falsos para desplegar la amenaza.

Fuente: The Hacker News Publicado: 26/09/2026 · 18:22 UTC
Malware New x47.c Windows Botnet Weaponizes xAI Grok, AI API Draining
Imagen: SecurityWeek
Malware

New x47.c Windows Botnet Weaponizes xAI Grok, AI API Draining

Un grupo de ciberdelincuentes comercializa el acceso a una nueva red de equipos infectados diseñada para Windows, la cual utiliza inteligencia artificial con el fin de conservar el control en los sistemas vulnerados. Esta herramienta es promocionada en el mercado cibernético bajo una denominación específica y ofrece funciones destinadas a realizar ataques para saturar servidores, robar credenciales, configurar servidores proxy y agotar los recursos de interfaces de programación de aplicaciones de inteligencia artificial.

Fuente: SecurityWeek Publicado: 26/09/2026 · 12:00 UTC
Malware Las acciones de GitHub que habían sido vulneradas volvieron a estar operativas y reanudaron la ejecución del malware «Mini Shai-Hulud»
Imagen: The Hacker News
Malware

Las acciones de GitHub que habían sido vulneradas volvieron a estar operativas y reanudaron la ejecución del malware «Mini Shai-Hulud»

Se han desactivado por segunda vez dos GitHub Actions de «actions-cool» después de que los repositorios quedaran expuestos la semana pasada, meses después de que fueran comprometidos durante la campaña «Mini Shai-Hulud» de mayo de 2026. Las GitHub Actions afectadas son las siguientes: actions-cool/issues-helper y actions-cool/maintain-one-comment. Al visitar cualquiera de los repositorios, ahora aparece el mensaje: «El acceso a este…

Fuente: The Hacker News Publicado: 25/09/2026 · 14:44 UTC
Malware El malware PamStealer para macOS incorpora descifrado de carga útil C2 en tiempo real y persistencia multicapa
Imagen: The Hacker News
Malware

El malware PamStealer para macOS incorpora descifrado de carga útil C2 en tiempo real y persistencia multicapa

Investigadores de ciberseguridad han detectado una nueva variante del malware PamStealer para macOS, la cual implementa un sistema donde la carga útil principal solo puede recuperarse mediante un proceso de descifrado del lado del servidor. A diferencia de versiones anteriores, este nuevo desarrollo modifica tanto la estrategia de engaño como el método de entrega, utilizando un sitio web falso que promociona un servicio de billetera de criptomonedas inexistente para inducir a las víctimas a descargar un archivo de imagen de disco.

Fuente: The Hacker News Publicado: 25/09/2026 · 13:18 UTC
Malware El malware «MacSync», diseñado para robar información, oculta comandos maliciosos en un calendario de iCloud
Imagen: Help Net Security
Malware

El malware «MacSync», diseñado para robar información, oculta comandos maliciosos en un calendario de iCloud

Una nueva variante del malware de robo de información conocido como MacSync afecta a los usuarios de computadoras Mac, presentándose como una aplicación de billetera de criptomonedas falsa que se promociona mediante plataformas en línea y un sitio web propio. Esta versión actualizada incluye un programa malicioso para extraer datos y una puerta trasera persistente, y se distingue de variantes anteriores al cambiar los scripts de Apple por ejecutables completos redactados en Objective-C y Swift.

Fuente: Help Net Security Publicado: 25/09/2026 · 09:22 UTC
Malware El malware MacSync utiliza calendarios públicos de iCloud para distribuir nuevas cargas maliciosas
Imagen: BleepingComputer
Malware

El malware MacSync utiliza calendarios públicos de iCloud para distribuir nuevas cargas maliciosas

Una nueva variante del malware robainformación MacSync para sistemas macOS ahora emplea eventos públicos en calendarios de iCloud para distribuir nuevas cargas maliciosas. Este software malicioso, desarrollado en Swift, apareció inicialmente y ha sido visto recientemente en campañas de tipo ClickFix bajo la apariencia de herramientas de análisis de espacio en disco y de Homebrew.

Fuente: BleepingComputer Publicado: 24/09/2026 · 20:53 UTC
Malware Vuelve SectopRAT, oculto dentro de una aplicación legítima
Imagen: Dark Reading
Malware

Vuelve SectopRAT, oculto dentro de una aplicación legítima

Especialistas han detectado una nueva variante del troyano de acceso remoto y roba-información conocido como SectopRAT, el cual se oculta dentro de un programa legítimo perteneciente a una compañía italiana de audio digital. Los análisis indican que los atacantes introdujeron la amenaza después de que el software ya había sido instalado en los equipos de los usuarios, en lugar de haber vulnerado directamente al fabricante original de la aplicación.

Fuente: Dark Reading Publicado: 24/09/2026 · 20:32 UTC
Malware El nuevo malware «Carbonato» utiliza agentes de inteligencia artificial para secuestrar hosts de Docker expuestos
Imagen: BleepingComputer
Malware

El nuevo malware «Carbonato» utiliza agentes de inteligencia artificial para secuestrar hosts de Docker expuestos

Un nuevo software malicioso de tipo botnet, denominado Carbonato, está enfocando sus ataques en servidores que ejecutan demonios de Docker sin la debida seguridad, con el propósito de instalar un marco de trabajo de inteligencia artificial y apropiarse del control de dichos equipos. Este código malicioso cuenta con propiedades similares a las de un gusano y fue detectado por especialistas en ciberseguridad dentro de un registro de Docker que carecía de autenticación.

Fuente: BleepingComputer Publicado: 24/09/2026 · 20:10 UTC
Malware Sitios web ucranianos pirateados difunden enlaces falsos de Cloudflare ClickFix para propagar el virus «Psychedelic Stealer»
Imagen: The Hacker News
Malware

Sitios web ucranianos pirateados difunden enlaces falsos de Cloudflare ClickFix para propagar el virus «Psychedelic Stealer»

Se ha detectado una campaña activa de ClickFix que compromete sitios web legítimos de empresas ucranianas para inyectar páginas de verificación falsas de Cloudflare y engañar a las víctimas para que descarguen un programa de robo de información no documentado hasta ahora llamado Psychedelic. «Cuando un visitante interactúa con la página, el señuelo copia un comando de Windows Installer en el portapapeles e indica al visitante que lo pegue…

Fuente: The Hacker News Publicado: 24/09/2026 · 14:29 UTC
Malware El spyware «Corp MDM» ataca a empresas de logística, roba mensajes SMS nuevos y desvía llamadas
Imagen: The Hacker News
Malware

El spyware «Corp MDM» ataca a empresas de logística, roba mensajes SMS nuevos y desvía llamadas

El sector logístico se ha convertido en el objetivo de una nueva campaña cibernética maliciosa que distribuye un programa espía para Android cuyo nombre en clave es «Corp MDM». Según Have I Been Squatted, la campaña utiliza páginas falsas de Google Play con las marcas CEVA y TKW Logistics para distribuir un archivo APK (Android Package Kit) camuflado como un servicio del sistema. La aplicación distribuida tiene el nombre de paquete «com.corp.mdm» Corp MDM…

Fuente: The Hacker News Publicado: 24/09/2026 · 12:05 UTC
Malware El nuevo malware para Android «RemControl» roba los PIN bancarios y bloquea los intentos de eliminarlo
Imagen: Help Net Security
Malware

El nuevo malware para Android «RemControl» roba los PIN bancarios y bloquea los intentos de eliminarlo

Group-IB ha descubierto que un nuevo troyano bancario para Android llamado RemControl engaña a las víctimas para que instalen una aplicación de televisión falsa y, a continuación, toma el control de sus teléfonos para robar los PIN bancarios. Los investigadores han confirmado que el malware se dirige a clientes de más de 30 bancos de Italia, Francia, España, Polonia, Portugal, Canadá y algunos países del Golfo. Las primeras muestras se enviaron a VirusTotal el 19 de julio de 2026.

Fuente: Help Net Security Publicado: 24/09/2026 · 09:40 UTC
Malware El nuevo malware bancario «RemControl» para Android tiene como objetivo a usuarios de Europa y Canadá
Imagen: BleepingComputer
Malware

El nuevo malware bancario «RemControl» para Android tiene como objetivo a usuarios de Europa y Canadá

Un nuevo malware bancario para Android ofrecido como servicio, denominado RemControl, ha comenzado a afectar a usuarios en Canadá, diversas naciones de Europa y países de Oriente Medio. Su propagación se lleva a cabo mediante campañas maliciosas de publicidad que imitan a una aplicación de televisión, utilizando sitios web falsos que simulan ser páginas oficiales de descarga y que posiblemente se han valido de herramientas de publicidad digital para atraer a las víctimas.

Fuente: BleepingComputer Publicado: 23/09/2026 · 21:25 UTC
Malware Los atacantes utilizan proveedores maliciosos de Terraform para distribuir malware en Go a través de HashiCorp Registry
Imagen: The Hacker News
Malware

Los atacantes utilizan proveedores maliciosos de Terraform para distribuir malware en Go a través de HashiCorp Registry

Investigadores de ciberseguridad han detectado la distribución de software malicioso basado en Go mediante dos módulos de Go y dos proveedores de Terraform, marcando la primera vez que se utiliza el repositorio de HashiCorp con este fin. Este código malictioso muestra similitudes con la campaña Graphalgo, vinculada a actores norcoreanos, quienes suelen contactar a aspirantes a desarrolladores mediante plataformas sociales y foros de empleo haciéndose pasar por empresas falsas.

Fuente: The Hacker News Publicado: 23/09/2026 · 18:06 UTC
Malware Este malware para Windows está diseñado para que hasta cuatro modelos de IA voten sobre su próximo paso
Imagen: The Hacker News
Malware

Este malware para Windows está diseñado para que hasta cuatro modelos de IA voten sobre su próximo paso

Un malware para Windows denominado CLOSEDQUORUM está diseñado para recibir órdenes a partir de una votación de hasta cuatro modelos de IA, en lugar de hacerlo desde el servidor de un atacante, según informó Cisco Talos el 22 de septiembre. Los modelos pueden optar por robar credenciales de Windows, contraseñas guardadas en el navegador y datos de carteras de criptomonedas. Talos no ha observado que esta configuración funcione de principio a fin, y la versión pública del malware no funciona tal y como está.

Fuente: The Hacker News Publicado: 23/09/2026 · 14:17 UTC
Malware Los paquetes MemTensor comprometidos distribuyen un programa de robo de credenciales de sckit a través de npm y PyPI
Imagen: The Hacker News
Malware

Los paquetes MemTensor comprometidos distribuyen un programa de robo de credenciales de sckit a través de npm y PyPI

Un ataque a la cadena de suministro ha afectado dos paquetes legítimos de MemTensor en los repositorios npm y PyPI, utilizados para distribuir un implante basado en Go llamado sckit que opera en múltiples plataformas para robar credenciales. Las versiones comprometidas incluyen specificas variantes del paquete de npm y una versión del paquete de PyPI, las cuales ejecutan la carga maliciosa al iniciar el agente, al procesar eventos de recuperación de memoria o al importar el módulo en una aplicación.

Fuente: The Hacker News Publicado: 23/09/2026 · 13:52 UTC
Malware El malware «CLOSEDQUORUM» para Windows utiliza modelos de inteligencia artificial para seleccionar de forma autónoma las acciones a seguir tras el ataque.
Imagen: The Register - Security
Malware

El malware «CLOSEDQUORUM» para Windows utiliza modelos de inteligencia artificial para seleccionar de forma autónoma las acciones a seguir tras el ataque.

Un artículo menciona que un programa maligno para Windows llamado CLOSEDQUORUM emplea modelos de inteligencia artificial para decidir de manera autónoma los pasos a seguir tras haber vulnerado un sistema, siendo el primer implante para este sistema operativo documentado públicamente que utiliza modelos grandes de lenguaje para su comando y control.

Fuente: The Register - Security Publicado: 22/09/2026 · 21:33 UTC
Malware El nuevo malware para Windows «ClosedQuorum» utiliza la inteligencia artificial para tomar decisiones de ataque
Imagen: BleepingComputer
Malware

El nuevo malware para Windows «ClosedQuorum» utiliza la inteligencia artificial para tomar decisiones de ataque

Un nuevo software malicioso para Windows, denominado ClosedQuorum, emplea diversos modelos de inteligencia artificial como Google Gemini, DeepSeek, Qwen y Mistral con el fin de decidir de manera autónoma los pasos a seguir tras infectar un equipo. Este programa, desarrollado en lenguaje Go, opera sin la intervención de un operador humano, empleando datos de reconocimiento y un mecanismo de votación para definir su comportamiento en los sistemas vulnerados.

Fuente: BleepingComputer Publicado: 22/09/2026 · 18:04 UTC
Malware Unos investigadores descubren un programa malicioso que utiliza la inteligencia artificial para decidir su siguiente movimiento
Imagen: Help Net Security
Malware

Unos investigadores descubren un programa malicioso que utiliza la inteligencia artificial para decidir su siguiente movimiento

Para ayudar a los profesionales de la seguridad a detectar el malware que se basa en la inteligencia artificial, los investigadores de Cisco Talos han compartido un marco de código abierto que esperan que se utilice para clasificar y analizar la amenaza. La herramienta, denominada CAIRN, funciona íntegramente a partir de metadatos extraídos de los archivos. No es necesario descargar el malware ni ejecutarlo.

Fuente: Help Net Security Publicado: 22/09/2026 · 13:56 UTC
Malware Un paquete NPM malicioso de «B-tree» acumula millones de descargas
Imagen: SecurityWeek
Malware

Un paquete NPM malicioso de «B-tree» acumula millones de descargas

Un ataque a la cadena de suministro en el ecosistema NPM ha afectado a un paquete malicioso que logró acumular millones de descargas, de acuerdo con los reportes de Checkmarx. La campaña logró evadir las protecciones actuales de la plataforma al ocultar la activación maliciosa dentro del código de prototipo de JavaScript del paquete, evitando así el uso de un script de instalación que las herramientas de seguridad habrían podido detectar con mayor facilidad.

Fuente: SecurityWeek Publicado: 22/09/2026 · 11:33 UTC
Malware Los estafadores utilizan datos de inicio de sesión auténticos de Google para vender suscripciones a servicios de IA caras y sin verificar
Imagen: Help Net Security
Malware

Los estafadores utilizan datos de inicio de sesión auténticos de Google para vender suscripciones a servicios de IA caras y sin verificar

Los estafadores están utilizando un kit de herramientas web de 249 dólares para vender suscripciones a servicios de IA no verificados con un valor de hasta 2.000 dólares al año, y lo que hace que estos sitios web resulten convincentes es una pantalla de inicio de sesión de Google auténtica. Malwarebytes ha detectado más de 100 sitios web creados de esta forma, todos ellos vinculados al mismo kit de herramientas y con datos de los desarrolladores muy similares. La red incluye sitios web que copian los nombres de productos existentes, entre ellos GPT-6 Astra, DaVinci Resolve, PixAI y OpenCut.

Fuente: Help Net Security Publicado: 22/09/2026 · 08:54 UTC
Malware Ofertas de empleo en ciberseguridad disponibles en este momento: 22 de septiembre de 2026
Imagen: Help Net Security
Malware

Ofertas de empleo en ciberseguridad disponibles en este momento: 22 de septiembre de 2026

El artículo presenta una lista de diversas oportunidades laborales en el campo de la ciberseguridad a nivel mundial. Entre los puestos mencionados se encuentran analistas de inteligencia de amenazas, especialistas en seguridad de aplicaciones e ingenieros de seguridad de sistemas cibernéticos ubicados en diferentes regiones. Las funciones descritas para estos roles incluyen desde el análisis de inteligencia y la mitigación de vulnerabilidades hasta la dirección de actividades de ingeniería y certificación de seguridad.

Fuente: Help Net Security Publicado: 22/09/2026 · 04:00 UTC
Malware Los ciberdelincuentes ocultan nuevo malware en archivos torrent de películas populares
Imagen: Dark Reading
Malware

Los ciberdelincuentes ocultan nuevo malware en archivos torrent de películas populares

Investigadores de seguridad han detectado una campaña maliciosa que utiliza archivos compartidos en redes de torrents, camuflados como películas de alta demanda como The Odyssey, para propagar una cepa de código malicioso desconocida hasta el momento. Esta ofensiva cibernética afecta tanto a particulares como a entidades de diversos sectores en múltiples regiones geográficas, entre las que se incluyen países de África, América y Europa, habiendo dado comienzo al menos a mediados de agosto con actividad continua.

Fuente: Dark Reading Publicado: 21/09/2026 · 19:11 UTC
Malware Un instalador falso de LastPass Authenticator se aprovecha de un controlador firmado por Microsoft para desactivar el antivirus y el EDR
Imagen: The Hacker News
Malware

Un instalador falso de LastPass Authenticator se aprovecha de un controlador firmado por Microsoft para desactivar el antivirus y el EDR

Una página falsa en una plataforma de alojamiento de código suplanta al instalador de una herramienta de autenticación, ubicándose en los primeros resultados de búsqueda. Al descargar este archivo apócrifo, los usuarios reciben un paquete comprimido de gran tamaño que utiliza una técnica de carga lateral para elevar privilegios hasta el nivel máximo en el sistema operativo e instalar un controlador de núcleo.

Fuente: The Hacker News Publicado: 21/09/2026 · 17:31 UTC
Malware Los instaladores falsos de LastPass distribuyen un programa para desactivar el EDR a nivel del kernel y el ladrón de datos «Rapuncel»
Imagen: SecurityWeek
Malware

Los instaladores falsos de LastPass distribuyen un programa para desactivar el EDR a nivel del kernel y el ladrón de datos «Rapuncel»

Un engañoso instalador de LastPass Authenticator difundido a través de GitHub ha sacado a la luz una campaña generalizada de suplantación de identidad enfocada en propagar un programa malicioso de tipo infostealer. Para llevar a cabo esta maniobra, los responsables simularon la identidad de un número considerable de organizaciones con el propósito de distribuir un controlador de núcleo firmado por Microsoft, cuyo objetivo era desactivar numerosas herramientas de seguridad y facilitar la entrada del software malicioso denominado Rapuncel.

Fuente: SecurityWeek Publicado: 21/09/2026 · 15:46 UTC
Malware La puerta trasera para Windows TASK#STOMP roba contraseñas de Wi-Fi, capturas de pantalla y archivos de empresa
Imagen: Help Net Security
Malware

La puerta trasera para Windows TASK#STOMP roba contraseñas de Wi-Fi, capturas de pantalla y archivos de empresa

Investigadores han examinado un código malicioso para sistemas Windows llamado TASK#STOMP, el cual busca documentos corporativos en los discos de las víctimas, los envía a servidores controlados por los atacantes y monitorea de manera constante la aparición de archivos nuevos o modificados. Adicionalmente, esta amenaza recopila contraseñas de redes inalámbricas guardadas, captura texto del portapapeles, toma imágenes de la pantalla y ejecuta las instrucciones que envíen los operadores.

Fuente: Help Net Security Publicado: 21/09/2026 · 14:00 UTC
Malware El troyano para Android RatHat utiliza la inteligencia artificial para la automatización
Imagen: SecurityWeek
Malware

El troyano para Android RatHat utiliza la inteligencia artificial para la automatización

Una empresa de seguridad móvil ha detectado un troyano para Android, bautizado como RatHat, que se propaga mediante campañas de mensajes de texto engañosos y publicidad maliciosa. Este programa malicioso emplea un proceso de infección automatizado y por etapas para superar las restricciones de seguridad del sistema operativo y conseguir privilegios elevados.

Fuente: SecurityWeek Publicado: 21/09/2026 · 12:51 UTC
Malware La estafa de las entrevistas de trabajo de Corea del Norte funciona en ambos sentidos
Imagen: Help Net Security
Malware

La estafa de las entrevistas de trabajo de Corea del Norte funciona en ambos sentidos

Integrantes del equipo del Proyecto Rust y su grupo de respuesta a incidentes advirtieron que atacantes norcoreanos están enfocándose en desarrolladores de Rust y encargados de bibliotecas de código de ese lenguaje. Los agresores utilizan perfiles corporativos falsos, pero con apariencia legítima en redes sociales, para atraer a sus víctimas a videollamadas con la excusa de ofrecerles empleos, contratos o colaboraciones, logrando así que instalen software malicioso o ejecuten comandos en sus equipos.

Fuente: Help Net Security Publicado: 21/09/2026 · 12:27 UTC
Malware ClickFix Lures utiliza ChainScript RAT a través de Polygon para rotar la infraestructura C2
Imagen: The Hacker News
Malware

ClickFix Lures utiliza ChainScript RAT a través de Polygon para rotar la infraestructura C2

Un grupo de atacantes está utilizando engaños del tipo ClickFix para distribuir un troyano de acceso remoto que hasta ahora no había sido documentado, conocido como ChainScript. Este software malicioso ha aparecido bajo diversos nombres de compilación y se hace pasar por aplicaciones reconocidas como Spotify, Zoom Workplace y Microsoft Teams. Para localizar su infraestructura de comando y control activa, el troyano emplea una técnica de descubrimiento similar a EtherHiding mediante un contrato inteligente de Polygon.

Fuente: The Hacker News Publicado: 21/09/2026 · 08:39 UTC
Malware Los paquetes maliciosos de npm eluden las defensas de los scripts de instalación en tiempo de ejecución
Imagen: BleepingComputer
Malware

Los paquetes maliciosos de npm eluden las defensas de los scripts de instalación en tiempo de ejecución

Una campaña de software malicioso activa en npm, detectada por investigadores y centrada en el paquete 'indexed-btree', demuestra cómo los ciberdelincuentes logran evadir los mecanismos de defensa en la cadena de suministro. Este paquete malicioso, que suplanta a una librería legítima y cuenta con millones de descargas semanales, oculta su código peligroso en el comportamiento en tiempo de ejecución en lugar de utilizar los scripts de instalación tradicionales.

Fuente: BleepingComputer Publicado: 20/09/2026 · 14:11 UTC
Malware Las falsas entrevistas de trabajo de Corea del Norte infectaron 30 000 dispositivos
Imagen: The Register - Security
Malware

Las falsas entrevistas de trabajo de Corea del Norte infectaron 30 000 dispositivos

El artículo mencionado en el título no contiene información sobre entrevistas de trabajo falsas de Corea del Norte ni sobre la infección de 30,000 dispositivos. El texto proporcionado consiste únicamente en una lista de titulares y fragmentos breves sobre diversos temas de tecnología, inteligencia artificial, software de código abierto y seguridad informática.

Fuente: The Register - Security Publicado: 18/09/2026 · 16:53 UTC
Malware Transparent Tribe implementa una nueva puerta trasera en Rust utilizando repositorios privados de GitHub como C2
Imagen: The Hacker News
Malware

Transparent Tribe implementa una nueva puerta trasera en Rust utilizando repositorios privados de GitHub como C2

Un grupo de atacantes vinculado a Pakistán, conocido como Transparent Tribe, APT36 o Earth Karkaddan, ha sido relacionado con una reciente campaña de ciberataques contra organizaciones gubernamentales y de defensa en la India y Afganistán. Esta actividad, denominada Operación RapidRust, destaca por la actualización constante de las tácticas, técnicas y procedimientos de los agresores, quienes mantienen un ritmo operativo elevado.

Fuente: The Hacker News Publicado: 18/09/2026 · 15:24 UTC
Malware Unos repositorios falsos de LastPass Authenticator en GitHub publican una nueva versión del programita «Rapuncel» para robar información
Imagen: BleepingComputer
Malware

Unos repositorios falsos de LastPass Authenticator en GitHub publican una nueva versión del programita «Rapuncel» para robar información

Una campaña de malware actualmente en curso utiliza repositorios de GitHub optimizados para SEO con el fin de suplantar la identidad de conocidas empresas de software y distribuir un programa de robo de información hasta ahora desconocido llamado Rapuncel…

Fuente: BleepingComputer Publicado: 18/09/2026 · 15:19 UTC
Malware El malware «WeaselBiscuit Stealer» se propaga a través de 13 paquetes de npm para acceder a los datos almacenados en las extensiones de Chrome
Imagen: The Hacker News
Malware

El malware «WeaselBiscuit Stealer» se propaga a través de 13 paquetes de npm para acceder a los datos almacenados en las extensiones de Chrome

Un grupo de trece paquetes npm ha sido descubierto propagando un nuevo programa malicioso de tipo robainformación escrito en JavaScript y bautizado como WeaselBiscuit. Según los investigadores de seguridad, este software presenta similitudes funcionales con otras amenazas vinculadas a una campaña norcoreana conocida como Contagious Interview, aunque se caracteriza por ser una versión más ligera, simplificada y autocontenida que carece de varias de las funciones más pesadas de sus predecesores.

Fuente: The Hacker News Publicado: 18/09/2026 · 10:40 UTC
Malware Un ataque a la cadena de suministro de Brevo inyecta malware en 100 000 sitios web
Imagen: SecurityWeek
Malware

Un ataque a la cadena de suministro de Brevo inyecta malware en 100 000 sitios web

La plataforma de interacción con clientes Brevo sufrió un ataque a la cadena de suministro que provocó la inserción de código malicioso en una gran cantidad de sitios web. Inicialmente, la intrusión ocurrió cuando un actor malicioso aprovechó una vulnerabilidad relacionada con el manejo de SAML SSO para acceder a varias cuentas, lo que permitió a los atacantes enviar correos de tipo *phishing* y exportar contactos.

Fuente: SecurityWeek Publicado: 18/09/2026 · 09:46 UTC
Malware Es probable que el supuesto cazador de recompensas por errores utilizara un modelo de lenguaje grande (LLM) para crear el ladrón de npm «PhantomRaven»
Imagen: The Hacker News
Malware

Es probable que el supuesto cazador de recompensas por errores utilizara un modelo de lenguaje grande (LLM) para crear el ladrón de npm «PhantomRaven»

Un actor de amenazas motivado económicamente ha sido vinculado con la creación y distribución de un ladrón de información basado en JavaScript llamado PhantomRaven, el cual fue propagado a través del registro de paquetes npm. Las investigaciones indican que el desarrollador probablemente utilizó un modelo de lenguaje grande para redactar el código malicioso, deducción respaldada por comentarios extensos, código de relleno y patrones de análisis estadístico de tokens.

Fuente: The Hacker News Publicado: 18/09/2026 · 09:18 UTC
Malware El lenguaje irreal, poético y metafórico, esteganográfico, criptográfico y Air Gapped que dificulta la obervabilidad de la IA ... si se vuelve maligna
Imagen: El Lado del Mal
Malware

El lenguaje irreal, poético y metafórico, esteganográfico, criptográfico y Air Gapped que dificulta la obervabilidad de la IA ... si se vuelve maligna

Con todo lo que está pasando tras descubrir que los modelos de IA utilizan identidades falsas , o crear un enjambre para atacar sistemas, coordinándose de diferentes formas mediante el envío de mensajes , y que lo hacen con el objetivo de hacer "trampas" , la observabilidad de lo que hacen los modelos en todo momento se ha convertido en una parte fundamental. Conocer cómo se comunican los agentes y qué comparten tiene mucha importancia. Figura 1: El lenguaje irreal, poético y metafórico, esteganográfico, criptográfico y Air Gapped que dificulta la obervabilidad de la IA…

Fuente: El Lado del Mal Publicado: 18/09/2026 · 05:01 UTC
Malware El nuevo malware para Android «RatHat» utiliza la inteligencia artificial para automatizar el control del dispositivo
Imagen: BleepingComputer
Malware

El nuevo malware para Android «RatHat» utiliza la inteligencia artificial para automatizar el control del dispositivo

Se ha descubierto un nuevo programa malicioso para Android denominado RatHat, el cual incorpora un subsistema impulsado por inteligencia artificial para facilitar la navegación remota en los teléfonos infectados. Investigadores especializados detectaron indicios que apuntan a que los creadores de esta amenaza provienen de China, debido al hallazgo de instrucciones para modelos de lenguaje en dicho idioma.

Fuente: BleepingComputer Publicado: 17/09/2026 · 21:50 UTC
Malware El famoso grupo APT chino «FamousSparrow» espía la actividad política de EE. UU. en América Latina
Imagen: Dark Reading
Malware

El famoso grupo APT chino «FamousSparrow» espía la actividad política de EE. UU. en América Latina

El grupo de ciberespionaje vinculado a China conocido como FamousSparrow ha enfocado sus operaciones en infiltrarse dentro de agencias gubernamentales y sectores clave ubicados en América Central y del Sur. Este colectivo, que operaba anteriormente contra corporaciones y gobiernos a nivel internacional, modificó su estrategia para vigilar la región sudamericana y centroamericana, especialmente aquellos gobiernos que manejan inversiones chinas que actualmente enfrentan la supervisión del gobierno estadounidense.

Fuente: Dark Reading Publicado: 17/09/2026 · 19:15 UTC
Malware El «Salt Typhoon» chino se cuela en organizaciones latinoamericanas con un nuevo malware de espionaje
Imagen: The Register - Security
Malware

El «Salt Typhoon» chino se cuela en organizaciones latinoamericanas con un nuevo malware de espionaje

El texto proporcionado es una recopilación de múltiples titulares y viñetas breves sobre diferentes temas de tecnología, inteligencia artificial y ciberseguridad, los cuales mencionan asuntos como ataques de phishing, fallches de parches de Microsoft y la adquisición de empresas del sector, sin desarrollar una noticia específica sobre el grupo Salt Typhoon en América Latina.

Fuente: The Register - Security Publicado: 17/09/2026 · 18:00 UTC
Malware Un ataque a la cadena de suministro de Brevo inyectó scripts de ClickFix en los sitios web de los clientes
Imagen: BleepingComputer
Malware

Un ataque a la cadena de suministro de Brevo inyectó scripts de ClickFix en los sitios web de los clientes

La compañía de gestión de relaciones con clientes y marketing digital Brevo confirmó un ataque a su cadena de suministro, en el cual los atacantes sustrajeron una clave de API de Cloudflare. Dicha clave, que poseía permisos completos sobre la cuenta y se encontraba codificada de forma rígida dentro del código fuente de la aplicación, permitió a los agresores crear un Cloudflare Worker malicioso para alterar el contenido en el borde de la red de entrega de contenido (CDN).

Fuente: BleepingComputer Publicado: 17/09/2026 · 17:11 UTC
Malware Los hackers del grupo chino «FamousSparrow» apuntan a Latinoamérica con una nueva puerta trasera
Imagen: The Record
Malware

Los hackers del grupo chino «FamousSparrow» apuntan a Latinoamérica con una nueva puerta trasera

Un grupo de piratas informáticos presuntamente vinculado a China, conocido como FamousSparrow, ha estado infiltrándose en instituciones gubernamentales en diversos países de América Latina mediante el uso de una nueva puerta trasera llamada "SparroWocky". Las investigaciones sobre esta campaña han permitido identificar ataques dirigidos a entidades públicas en Guatemala, Honduras, Puerto Rico, Panamá, Venezuela, Perú y Argentina.

Fuente: The Record Publicado: 17/09/2026 · 16:30 UTC
Malware FamousSparrow centra sus operaciones en América Latina y despliega el nuevo backdoor SparroWocky
Imagen: WeLiveSecurity (ESET) en español
Malware

FamousSparrow centra sus operaciones en América Latina y despliega el nuevo backdoor SparroWocky

El grupo de ciberespionaje vinculado a China conocido como FamousSparrow ha modificado su enfoque operativo para concentrarse de manera casi exclusiva en América Latina. Esta evolución en sus actividades incluye el uso de un nuevo backdoor modular en C++ denominado SparroWocky, el cual ha reemplazado progresivamente a su anterior implante principal, SparrowDoor.

Fuente: WeLiveSecurity (ESET) en español Publicado: 17/09/2026 · 14:10 UTC
Malware El ataque informático «Handala», vinculado a Irán, está relacionado con la puerta trasera «HEAVYGRAM» de Telegram, capaz de robar contraseñas
Imagen: The Hacker News
Malware

El ataque informático «Handala», vinculado a Irán, está relacionado con la puerta trasera «HEAVYGRAM» de Telegram, capaz de robar contraseñas

Se ha vinculado a la persona hacktivista Handala Hack con una puerta trasera de vigilancia en Telegram llamada HEAVYGRAM y con una utilidad basada en Delphi conocida como CRUDEEXCLUDE. HEAVYGRAM cuenta con funciones para ejecutar comandos a distancia, extraer información del sistema y robar sesiones de Telegram, mientras que CRUDEEXCLUDE se emplea para preparar los entornos simulando ser una aplicación legítima con interfaz gráfica y configurar exclusiones en Microsoft Defender para evadir la detección.

Fuente: The Hacker News Publicado: 17/09/2026 · 14:03 UTC
Malware Los estafadores dejan rastros de IA por toda la página falsa de renovación del antivirus
Imagen: Help Net Security
Malware

Los estafadores dejan rastros de IA por toda la página falsa de renovación del antivirus

Según ha descubierto Malwarebytes, la inteligencia artificial parece estar ayudando a los estafadores con escasos conocimientos de desarrollo web a crear páginas falsas y convincentes para la renovación de antivirus. Los investigadores se encontraron con una página fraudulenta que se hacía pasar por Avast, dirigida a usuarios de Bélgica, y que presentaba un aspecto más pulido que la mayoría de los sitios de este tipo. La página informaba a los visitantes de que su suscripción a Avast Premium Security se había renovado por 129,99 €, cubría cinco dispositivos y se renovaría de nuevo en febrero.

Fuente: Help Net Security Publicado: 17/09/2026 · 10:10 UTC
Malware FamousSparrow, vinculado a China, distribuye la puerta trasera «SparroWocky» por toda América Latina
Imagen: The Hacker News
Malware

FamousSparrow, vinculado a China, distribuye la puerta trasera «SparroWocky» por toda América Latina

Se ha observado que el actor malicioso patrocinado por el Estado y alineado con China, conocido como FamousSparrow, lleva utilizando, al menos desde agosto de 2025, una puerta trasera no descrita hasta ahora llamada SparroWocky en ataques dirigidos contra varios países de América Latina. «SparroWocky es una puerta trasera modular escrita en C++», afirmaron los investigadores de seguridad de ESET Alexandre Côté Cyr y Romain Dumont en un informe técnico compartido con The Hacker News…

Fuente: The Hacker News Publicado: 17/09/2026 · 10:05 UTC
Malware Los piratas informáticos iraníes utilizan el malware para Windows «CHOSEN BRICK» para espiar a sus objetivos
Imagen: BleepingComputer
Malware

Los piratas informáticos iraníes utilizan el malware para Windows «CHOSEN BRICK» para espiar a sus objetivos

Diversas agencias gubernamentales han emitido alertas sobre el uso de un programa malicioso para Windows, denominado CHOSEN BRICK, por parte de piratas informáticos vinculados al gobierno de Irán. Este software está diseñado para labores de espionaje y robo de datos, enfocándose en periodistas, activistas y disidentes a nivel internacional, principalmente en regiones como Estados Unidos, el Reino Unido y los Países Bajos.

Fuente: BleepingComputer Publicado: 16/09/2026 · 20:24 UTC
Malware El malware elude los controles del navegador para forzar la instalación de extensiones de Chrome y Edge
Imagen: BleepingComputer
Malware

El malware elude los controles del navegador para forzar la instalación de extensiones de Chrome y Edge

Una campaña de software malicioso enfocada en el sector bancario ha estado utilizando un conjunto de herramientas llamado KREMLIN para incorporar complementos maliciosos en los navegadores Chrome y Edge. Este mecanismo de infección arranca cuando el usuario abre un archivo de JavaScript que aparenta ser un documento comercial, una factura, un recibo bancario o un registro de pago, el cual supera revisiones contra entornos aislados y muestra un error falso mientras descarga Node.js, configura una tarea programada y obtiene la ubicación del código adicional desde un contrato inteligente…

Fuente: BleepingComputer Publicado: 16/09/2026 · 18:50 UTC
Malware Un atacante secuestra la sesión de un asistente de programación basado en IA y propaga Shai-Hulud por unos 100 repositorios
Imagen: The Hacker News
Malware

Un atacante secuestra la sesión de un asistente de programación basado en IA y propaga Shai-Hulud por unos 100 repositorios

La firma Mandiant reportó que un atacante logró apoderarse de la sesión activa de un asistente de programación basado en inteligencia artificial en un proveedor de software como servicio sin revelar, lo que permitió propagar el gusano Shai-Hulud a cerca de cien repositorios de código interno. Previamente a dicha difusión, la herramienta recomendó un software manipulado por el atacante, sugerencia que fue aceptada y derivó en el robo de secretos de los repositorios y del código fuente de los productos de la compañía.

Fuente: The Hacker News Publicado: 16/09/2026 · 13:37 UTC
Malware Agencias de EE. UU., el Reino Unido y los Países Bajos desvelan el malware de vigilancia iraní «Chosen Brick»
Imagen: SecurityWeek
Malware

Agencias de EE. UU., el Reino Unido y los Países Bajos desvelan el malware de vigilancia iraní «Chosen Brick»

Organismos de ciberseguridad y de inteligencia de Estados Unidos, Reino Unido y Países Bajos emitieron una alerta conjunta acerca de un programa malicioso para Windows conocido como Chosen Brick. Este software es utilizado por actores cibernéticos estatales iraníes con el fin de vigilar a escala global a disidentes, activistas y periodistas, recopilando información como contactos, correos electrónicos y mensajes de redes sociales para rastrear su ubicación y estilo de vida.

Fuente: SecurityWeek Publicado: 16/09/2026 · 12:00 UTC
Malware Los piratas informáticos iraníes utilizan el malware de robo de datos CHOSEN BRICK para espiar a disidentes y periodistas
Imagen: Help Net Security
Malware

Los piratas informáticos iraníes utilizan el malware de robo de datos CHOSEN BRICK para espiar a disidentes y periodistas

Agencias de inteligencia occidentales han alertado sobre el uso del programa malicioso CHOSEN BRICK por parte de piratas informáticos estatales de Irán. Este software espía se dirige a Windows y busca afectar a activistas, disidentes y periodistas en territorio británico, estadounidense y neerlandés, con el propósito de recopilar datos privados y rastrear a los blancos del régimen.

Fuente: Help Net Security Publicado: 16/09/2026 · 09:06 UTC
Malware El plugin «Malcious Admin Menu Editor Pro» abre puertas traseras en 1.500 sitios web de WordPress
Imagen: BleepingComputer
Malware

El plugin «Malcious Admin Menu Editor Pro» abre puertas traseras en 1.500 sitios web de WordPress

Un atacante logró vulnerar el sitio web oficial del desarrollador Janis Elsts para distribuir versiones maliciosas del complemento Admin Menu Editor Pro destinado a sitios de WordPress. Como resultado de esta brecha de seguridad, el servidor entregó actualizaciones que contenían un archivo malicioso capaz de instalar un "web shell" y generar una cuenta de usuario oculta en las páginas afectadas.

Fuente: BleepingComputer Publicado: 15/09/2026 · 20:34 UTC
Malware El malware bancario «KREMLIN» secuestra Chrome y Edge para robar credenciales y tokens de sesión
Imagen: The Hacker News
Malware

El malware bancario «KREMLIN» secuestra Chrome y Edge para robar credenciales y tokens de sesión

Investigadores de ciberseguridad han analizado una operación de troyano bancario originaria de Brasil que utiliza un conjunto de herramientas llamado KREMLIN. Este grupo de actores maliciosos emplea ganchos que simulan pertenecer a diversas entidades bancarias brasileñas para lograr que las víctimas ejecuten archivos iniciales, los cuales activan un mecanismo de carga por etapas que verifica la ausencia de entornos virtuales o de pruebas antes de continuar.

Fuente: The Hacker News Publicado: 15/09/2026 · 18:54 UTC
Malware VectraRAT puede piratear sistemas Windows Enterprise por 250 dólares al mes
Imagen: Dark Reading
Malware

VectraRAT puede piratear sistemas Windows Enterprise por 250 dólares al mes

Investigadores de seguridad descubrieron una plataforma original de programas maliciosos como servicio denominada VectraRAT, diseñada para que los ciberdelincuentes puedan comprometer redes empresariales. A diferencia de otras herramientas similares que reutilizan o modifican códigos y licencias ya existentes, este sistema fue desarrollado completamente desde cero por un único creador, incluyendo tanto el servidor de control en Linux como el implante para Windows y los protocolos de comunicación. La suscripción para utilizar este servicio se comercializa a bajo costo en foros especializados.

Fuente: Dark Reading Publicado: 15/09/2026 · 16:45 UTC
Malware Hackers iraníes utilizan malware controlado por Telegram para espiar a disidentes y periodistas
Imagen: The Hacker News
Malware

Hackers iraníes utilizan malware controlado por Telegram para espiar a disidentes y periodistas

Agencias de ciberseguridad de Estados Unidos, Reino Unido y Países Bajos revelaron la existencia de un programa malicioso para Windows operado mediante la aplicación de mensajería Telegram. Este software espía es atribuido por el FBI al servicio de inteligencia iraní, específicamente al Ministerio de Inteligencia y Seguridad, y se emplea para vigilar a activistas, disidentes y periodistas a nivel global.

Fuente: The Hacker News Publicado: 15/09/2026 · 16:29 UTC
Malware El malware BambooToken controla sistemas Windows y Linux a través de MQTT
Imagen: BleepingComputer
Malware

El malware BambooToken controla sistemas Windows y Linux a través de MQTT

Un nuevo y desconocido framework de código malicioso llamado BambooToken, activo desde el año pasado, ha incorporado el protocolo MQTT para gestionar sistemas operativos Windows y Linux. Esta variante que emplea dicho protocolo fue desarrollada entre dos mil veinticuatro y dos mil veinticinco, afectando a servidores de aplicaciones móviles, además de servicios jurídicos, financieros y de desarrollo de software.

Fuente: BleepingComputer Publicado: 15/09/2026 · 15:00 UTC
Malware Una cuenta de Reddit de HBO Max pirateada se utilizó para distribuir malware mediante un ataque ClickFix
Imagen: SecurityWeek
Malware

Una cuenta de Reddit de HBO Max pirateada se utilizó para distribuir malware mediante un ataque ClickFix

Unos piratas informáticos vulneraron la cuenta oficial de HBO Max en Reddit para llevar a cabo una campaña maliciosa de publicidad. A través de este perfil verificado, los atacantes difundieron numerosos anuncios falsos dirigidos a usuarios de sistemas operativos Windows y macOS, promocionando engañosamente una supuesta aplicación nativa para computadoras que en la realidad no existe.

Fuente: SecurityWeek Publicado: 15/09/2026 · 09:09 UTC
Malware Unos hackers secuestran la cuenta de HBO Max en Reddit para difundir malware a través de anuncios de ClickFix
Imagen: BleepingComputer
Malware

Unos hackers secuestran la cuenta de HBO Max en Reddit para difundir malware a través de anuncios de ClickFix

La cuenta verificada de Reddit de HBO Max fue vulnerada por actores maliciosos para difundir anuncios fraudulentos dirigidos a equipos con sistemas operativos Windows y macOS. Durante un periodo determinado, dicha cuenta emitió múltiples publicaciones publicitarias diseñadas para propagar software malicioso especializado en el robo de información.

Fuente: BleepingComputer Publicado: 14/09/2026 · 18:34 UTC
Malware El atacante 3BB utilizó una puerta trasera de MeshCentral para obtener acceso de root y se centró en las credenciales de los suscriptores
Imagen: The Hacker News
Malware

El atacante 3BB utilizó una puerta trasera de MeshCentral para obtener acceso de root y se centró en las credenciales de los suscriptores

Una empresa de inteligencia de amenazas descubrió que un atacante logró infiltrarse en la red de uno de los principales proveedores de banda ancha en Tailandia, manteniendo el control remoto de equipos internos. Los investigadores identificaron el acceso tras examinar un servidor expuesto en internet que contenía las herramientas del agresor y un registro de las máquinas comprometidas.

Fuente: The Hacker News Publicado: 14/09/2026 · 18:01 UTC
Malware Los hackers rusos patrocinados por el Estado utilizan Claude para reconstruir el malware tras su detección
Imagen: The Hacker News
Malware

Los hackers rusos patrocinados por el Estado utilizan Claude para reconstruir el malware tras su detección

Anthropic informó sobre la interrupción de una campaña llevada a cabo por un grupo vinculado a amenazas estatales rusas, identificado como GTG-20006 y relacionado con Midnight Blizzard, que utilizó Claude para crear un flujo de trabajo asistido por inteligencia artificial. Este método permitía a los atacantes reconstruir y redistribuir de forma automática sus herramientas cuando los productos de seguridad las detectaban, logrando así evitar los bloqueos por detecciones estáticas y evaluar el nivel de sigilo de sus programas.

Fuente: The Hacker News Publicado: 11/09/2026 · 14:10 UTC
Malware Cómo los actores maliciosos están convirtiendo las plataformas de IA de confianza en una superficie de ataque
Imagen: BleepingComputer
Malware

Cómo los actores maliciosos están convirtiendo las plataformas de IA de confianza en una superficie de ataque

Los ciberdelincuentes están aprovechando las plataformas de inteligencia artificial en las que confían los usuarios para llevar a cabo sus ataques, en lugar de vulnerar directamente a las compañías o modelos de IA. Estas campañas emplean elementos legítimos como contenidos compartibles, miniaplicaciones públicas y anuncios patrocinados en buscadores para engañar a las personas y distribuir software malicioso.

Fuente: BleepingComputer Publicado: 11/09/2026 · 14:01 UTC
Malware GuardBreaker: cómo un simple comentario de código puede confundir a la IA en el análisis de malware
Imagen: WeLiveSecurity (ESET) en español
Malware

GuardBreaker: cómo un simple comentario de código puede confundir a la IA en el análisis de malware

Los creadores de código malicioso modifican constantemente sus métodos para sortear los mecanismos de defensa y evitar que sus herramientas revelen sus verdaderas intenciones durante la inspección. Con la incorporación de modelos de lenguaje de gran tamaño (LLM) en las tareas de análisis y clasificación de código en seguridad, los atacantes han comenzado a buscar maneras de interferir con estas tecnologías utilizando entradas adversariales que se muestran de forma abierta.

Fuente: WeLiveSecurity (ESET) en español Publicado: 10/09/2026 · 12:21 UTC
Malware Gigabud crea perfiles de trabajo en Android para eludir los controles de malware de las aplicaciones bancarias
Imagen: The Hacker News
Malware

Gigabud crea perfiles de trabajo en Android para eludir los controles de malware de las aplicaciones bancarias

El troyano bancario Gigabud emplea una aplicación secundaria para configurar un perfil de trabajo en los dispositivos móviles afectados, dentro del cual instala una versión manipulada de una aplicación financiera. Este entorno, habitualmente destinado a herramientas laborales y separado del espacio personal del usuario, permite que el troyano evada los mecanismos de detección de código malicioso integrados en las aplicaciones bancarias. De este modo, los pagos fraudulentos pueden pasar desapercibidos frente a las alertas generadas previamente en el teléfono.

Fuente: The Hacker News Publicado: 10/09/2026 · 11:33 UTC
Malware Los registros de un programa de robo de información revelan tokens de IA reutilizables que pueden eludir la autenticación multifactorial (MFA)
Imagen: The Hacker News
Malware

Los registros de un programa de robo de información revelan tokens de IA reutilizables que pueden eludir la autenticación multifactorial (MFA)

Cibercriminales están secuestrando cuentas de usuarios de inteligencia artificial mediante registros de programas maliciosos de robo de información, conocidos como infostealers. Estos programas recopilan datos de sistemas comprometidos, incluyendo credenciales, tokens de sesión y claves API, los cuales son posteriormente comercializados en foros clandestinos para llevar a cabo nuevos ataques.

Fuente: The Hacker News Publicado: 09/09/2026 · 14:23 UTC
Malware BengalSEO manipula los resultados de búsqueda de Bing para propagar estafas relacionadas con MayaBot y el soporte técnico
Imagen: The Hacker News
Malware

BengalSEO manipula los resultados de búsqueda de Bing para propagar estafas relacionadas con MayaBot y el soporte técnico

Investigadores de ciberseguridad han revelado los detalles de una amplia campaña de envenenamiento de optimización de motores de búsqueda que facilita estafas de soporte técnico y la instalación de software malicioso. Esta actividad, conocida como BengalSEO, ha estado activa desde hace años y es operada por proveedores de servicios de TI ubicados en el estado de Rayastán, en la India.

Fuente: The Hacker News Publicado: 08/09/2026 · 08:43 UTC
Malware El malware JSCeal puede eludir la autenticación de Google utilizando cookies de sesión robadas
Imagen: The Hacker News
Malware

El malware JSCeal puede eludir la autenticación de Google utilizando cookies de sesión robadas

Investigadores de ciberseguridad han detallado el funcionamiento de JSCeal, un software malicioso avanzado de JavaScript de V8 compilado que cuenta con funciones para extraer credenciales, vigilar y rastrear tráfico. Los operadores emplean anuncios maliciosos en plataformas como Facebook y Google con sitios señuelo de criptomonedas para que las víctimas descarguen instaladores falsos. Asimismo, otra operación publicitaria maliciosa relacionada ensambla el código malicioso directamente en la memoria del navegador usando archivos ZIP descargados mediante PowerShell.

Fuente: The Hacker News Publicado: 07/09/2026 · 07:53 UTC
Malware Cuatro módulos vinculados a REVSTEALER desactivan Windows Update y Defender para ejecutar un minero de criptomonedas
Imagen: The Hacker News
Malware

Cuatro módulos vinculados a REVSTEALER desactivan Windows Update y Defender para ejecutar un minero de criptomonedas

Elastic Security Labs ha documentado cuatro programas hasta ahora desconocidos vinculados a REVSTEALER, un programa comercial de robo de información para Windows que se elimina a sí mismo tras concluir sus tareas principales. Estos cuatro componentes, identificados como ProManager, WinUpdate, SoftManager y LockAppHost, se instalan de forma permanente en el perfil del usuario.

Fuente: The Hacker News Publicado: 06/09/2026 · 08:34 UTC
Malware El malware BraZetsu convierte los equipos Windows comprometidos en inventario de un mercado ilegal
Imagen: The Hacker News
Malware

El malware BraZetsu convierte los equipos Windows comprometidos en inventario de un mercado ilegal

Un grupo de ciberdelincuentes utiliza un marco de software malicioso llamado BraZetsu para transformar equipos con el sistema operativo Windows en activos comerciales dentro de un mercado clandestino. Este conjunto de herramientas opera con una estructura modular y técnicas avanzadas de sigilo, siendo empleado por actores de amenazas considerados hablantes nativos de portugués y rastreados bajo el nombre de Exilware.

Fuente: The Hacker News Publicado: 03/09/2026 · 15:26 UTC
Malware Los atacantes convierten el entorno de ejecución de confianza de Node.js en una herramienta para distribuir malware en ataques dirigidos
Imagen: The Hacker News
Malware

Los atacantes convierten el entorno de ejecución de confianza de Node.js en una herramienta para distribuir malware en ataques dirigidos

Ciertas agrupaciones de atacantes están empleando el entorno de ejecución Node.js para distribuir cargas maliciosas en diversas campañas de ciberataques. Esta estrategia se basa en aprovechar el binario oficial y firmado de esta herramienta legítima de desarrollo, lo que reduce las probabilidades de ser detectados por sistemas basados en firmas, mientras que un registro del sistema permite relanzar el código malicioso en cada inicio de sesión.

Fuente: The Hacker News Publicado: 03/09/2026 · 10:43 UTC
Malware La red de Shai-Hulud acaba de ampliarse a 469 puntos de acreditación. Esto es lo que significa
Imagen: The Hacker News
Malware

La red de Shai-Hulud acaba de ampliarse a 469 puntos de acreditación. Esto es lo que significa

Las variantes recientes del gusano robacredenciales Shai-Hulud han ampliado significativamente su capacidad de búsqueda, escaneando una gran cantidad de ubicaciones en entornos de desarrollo, herramientas de integración y despliegue continuo, configuraciones en la nube e incluso herramientas de inteligencia artificial.

Fuente: The Hacker News Publicado: 03/09/2026 · 10:36 UTC
Malware La contraseña de tu empleado ha aparecido en un registro de un programa de robo de información. ¿Y ahora qué?
Imagen: BleepingComputer
Malware

La contraseña de tu empleado ha aparecido en un registro de un programa de robo de información. ¿Y ahora qué?

Los registros de programas maliciosos diseñados para robar información se han convertido en un problema operativo de seguridad para los defensores, quienes frecuentemente descubren correos corporativos y credenciales expuestas. Estas infecciones ocurren a menudo en dispositivos personales o no administrados de empleados ubicados fuera de las oficinas, y la información recopilada suele difundirse en canales de mensajería digital para ser aprovechada por atacantes.

Fuente: BleepingComputer Publicado: 03/09/2026 · 09:50 UTC
Malware Ilustrativo
Ilustración genérica de la categoría Malware; no es una foto real del hecho
Malware

Infostealer secuestra sesiones de Claude y consume créditos sin autorización

La compañía Anthropic advirtió sobre un incidente en el cual un software malicioso de tipo infostealer logró secuestrar sesiones activas de usuarios en su plataforma. A través de este robo de credenciales y cookies, los atacantes consiguieron entrar a las cuentas y gastar créditos de manera ilegítima, aunque la empresa procedió a devolver el dinero de dichos cobros.

Fuente: WeLiveSecurity (ESET) en español Publicado: 02/09/2026 · 18:43 UTC
Malware Los instaladores de software falsos desactivan Windows Update y debilitan Microsoft Defender
Imagen: The Hacker News
Malware

Los instaladores de software falsos desactivan Windows Update y debilitan Microsoft Defender

Una campaña de software malicioso utiliza sitios web falsificados que simulan ser proveedores legítimos para distribuir instaladores fraudulentos dirigidos a usuarios de habla china y operaciones de organizaciones multinacionales en China. Estas páginas falsas emplean contenido en chino y están diseñadas para engañar a las víctimas con el fin de que descarguen archivos comprimidos cuyos archivos ejecutables despliegan una carga útil maliciosa capaz de afectar a sectores como la salud, la manufactura, el juego, la tecnología, la logística, el gobierno y la educación.

Fuente: The Hacker News Publicado: 02/09/2026 · 16:41 UTC
Malware Los anuncios de Meta difunden el troyano para Android «StreamRat», capaz de obtener un control casi total sobre el dispositivo
Imagen: The Hacker News
Malware

Los anuncios de Meta difunden el troyano para Android «StreamRat», capaz de obtener un control casi total sobre el dispositivo

Un nuevo troyano bancario para Android llamado StreamRat ha sido difundido entre usuarios de habla hispana mediante una campaña publicitaria en Meta, la cual utilizaba como gancho un servicio falso de transmisión de televisión. Los analistas de ciberseguridad han señalado que esta amenaza otorga a los atacantes un control casi total sobre los terminales infectados, requiriendo que la víctima otorgue múltiples permisos tras la instalación manual de un paquete de aplicaciones para Android.

Fuente: The Hacker News Publicado: 02/09/2026 · 12:22 UTC
Malware Un hacker ruso extraditado se enfrenta a cargos por una campaña de malware en Excel que infectó a miles de personas
Imagen: The Hacker News
Malware

Un hacker ruso extraditado se enfrenta a cargos por una campaña de malware en Excel que infectó a miles de personas

El Departamento de Justicia de Estados Unidos presentó cargos contra un ciudadano de origen ruso tras ser extraditado desde Chipre. Las acusaciones señalan que el individuo utilizó numerosas cuentas falsas en una plataforma de trabajo independiente para difundir archivos de Excel maliciosos dirigidos a miles de usuarios de dicho servicio.

Fuente: The Hacker News Publicado: 02/09/2026 · 09:10 UTC
Malware Las autoridades hacen que la red P2P de Sality se vuelva contra sí misma, bloqueando nuevas cargas de malware
Imagen: The Hacker News
Malware

Las autoridades hacen que la red P2P de Sality se vuelva contra sí misma, bloqueando nuevas cargas de malware

Un operativo conjunto llevado a cabo por agencias gubernamentales de diversos países y entidades del sector privado logró desarticular la red de computadoras zombis conocida como Sality. Esta infraestructura maliciosa operaba mediante un sistema descentralizado entre pares y se valía de múltiples mecanismos de propagación, afectando a miles de equipos en todo el mundo. Las actividades del grupo responsable de este software malicioso, vinculado a un actor de amenazas específico, incluían principalmente la obtención de beneficios económicos y la realización de ataques de denegación de servicio.

Fuente: The Hacker News Publicado: 02/09/2026 · 06:56 UTC
Malware Desmantelada la infraestructura de la red de bots Sality en una operación conjunta a escala mundial
Imagen: BleepingComputer
Malware

Desmantelada la infraestructura de la red de bots Sality en una operación conjunta a escala mundial

Diversas agencias del orden público a nivel internacional y socios del sector privado confiscaron la infraestructura de la red maliciosa Sality con el fin de desarticular su sistema de igual a igual (P2P). En esta intervención colaboraron organismos como Europol, Eurojust, el Departamento de Justicia de EE. UU., el FBI y la DCIS, quienes incautaron dominios vinculados a Sality en territorio estadounidense, mientras que autoridades de Bulgaria, Hungría y Rumanía confiscaron otros dominios alojados en Europa.

Fuente: BleepingComputer Publicado: 02/09/2026 · 04:00 UTC
Malware 13 paquetes maliciosos de Packagist se dirigen a iPhones sin parches para robar las claves de las carteras de criptomonedas
Imagen: The Hacker News
Malware

13 paquetes maliciosos de Packagist se dirigen a iPhones sin parches para robar las claves de las carteras de criptomonedas

Investigadores de ciberseguridad han detectado trece paquetes maliciosos de temas para Composer en Packagist, los cuales introducen código JavaScript en sitios web de streaming de películas y cómics en Vietnam. Este código malicioso despliega dos tipos de operaciones principales contra los visitantes: redireccionamientos a estafas de apuestas y fraude publicitario móvil, junto con una cadena de explotación dirigida a dispositivos iPhone sin actualizar.

Fuente: The Hacker News Publicado: 01/09/2026 · 14:07 UTC
Malware Unos hackers iraníes se hacen pasar por reclutadores para distribuir RAT multiplataforma a través de pruebas de programación
Imagen: The Hacker News
Malware

Unos hackers iraníes se hacen pasar por reclutadores para distribuir RAT multiplataforma a través de pruebas de programación

El grupo de piratas informáticos conocido como Nimbus Manticore ha expandido sus capacidades hacia sistemas operativos Linux y Apple macOS mediante el uso de dos familias de troyanos de acceso remoto multiplataforma: NodeRabbit y PollCat, desarrollados en Node.js y JavaScript. Estas amenazas han sido detectadas y rastreadas por la compañía de ciberseguridad Kaspersky, tras identificar casos iniciales y posteriores en diversas regiones, incluyendo Afganistán, Egipto y Etiopía.

Fuente: The Hacker News Publicado: 01/09/2026 · 13:08 UTC
Malware Cinco venezolanos se declaran culpables de ataques para vaciar cajeros automáticos en EE. UU.
Imagen: BleepingComputer
Malware

Cinco venezolanos se declaran culpables de ataques para vaciar cajeros automáticos en EE. UU.

Cinco ciudadanos de origen venezolano admitieron su culpabilidad ante la justicia por su participación en una serie de atracos dirigidos a cajeros automáticos mediante el uso de software malicioso. Los implicados aceptaron los cargos por un delito de conspiración enfocado en cometer robo a instituciones bancarias. Uno de los acusados ya recibió su condena de prisión, mientras que el resto de los procesados permanece a la espera de que se defina su sentencia.

Fuente: BleepingComputer Publicado: 01/09/2026 · 05:15 UTC