
CERT-In Flags AI-Driven Attacks as Backdoored ARTEX Exposes 62 Consoles to Root Access
El equipo de respuesta ante emergencias informáticas de la India ha alertado sobre ataques activos dirigidos al sector bancario, financiero, de seguros y plataformas de criptomonedas, los cuales son ejecutados por un actor de amenazas mediante herramientas ofensivas basadas en inteligencia artificial como ARTEX, PentAGI, Cairn y CyberStrikeAI. Estas tecnologías permiten realizar ataques completos y autónomos a gran velocidad, generando scripts personalizados y adaptando sus cargas útiles de manera rápida. Adicionalmente, los atacantes explotan aplicaciones con acceso a internet, APIs expuestas y credenciales robadas para vulnerar controles de seguridad, desviar fondos hacia cuentas mula, borrar registros y comprometer infraestructura en la nube o entornos de prueba.
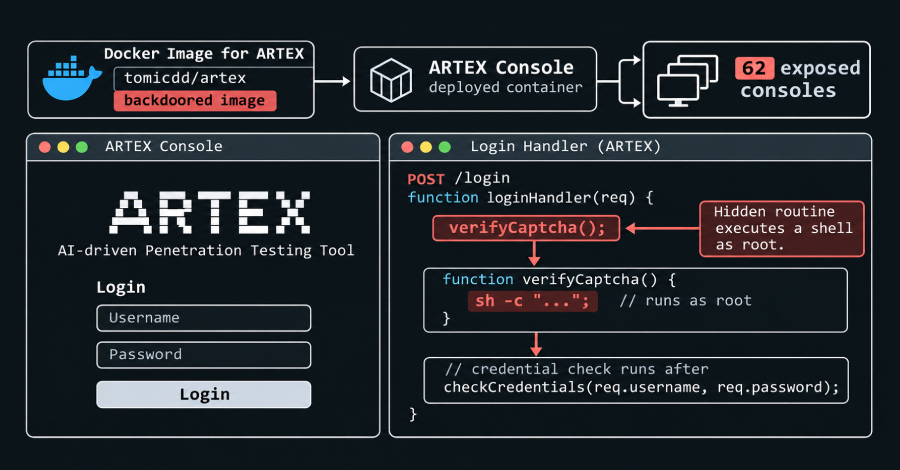
En paralelo al uso malicioso de estas herramientas, el repositorio original de ARTEX fue retirado por su desarrollador, lo que motivó la aparición de copias en plataformas de alojamiento de código. Un investigador de ciberseguridad descubrió que una versión modificada de estas copias, distribuida en contenedores de Docker Hub y clonada en repositorios, oculta una función maliciosa que otorga una terminal con privilegios de root sin necesidad de autenticación a través de una solicitud en el punto de entrada de inicio de sesión.
Esta variante troyanizada fue detectada en decenas de consolas expuestas en internet en diferentes países, poniendo en riesgo los datos y credenciales almacenados en dichas instancias. Ante este panorama, la agencia de ciberseguridad india ha publicado directrices para auditar sistemas de inteligencia artificial, exigiendo requisitos de gobernanza, supervisión humana, pruebas técnicas y mecanismos de control de riesgos.