
Zyxel fixes zero-day exploited to hack nearly 1,000 network switches
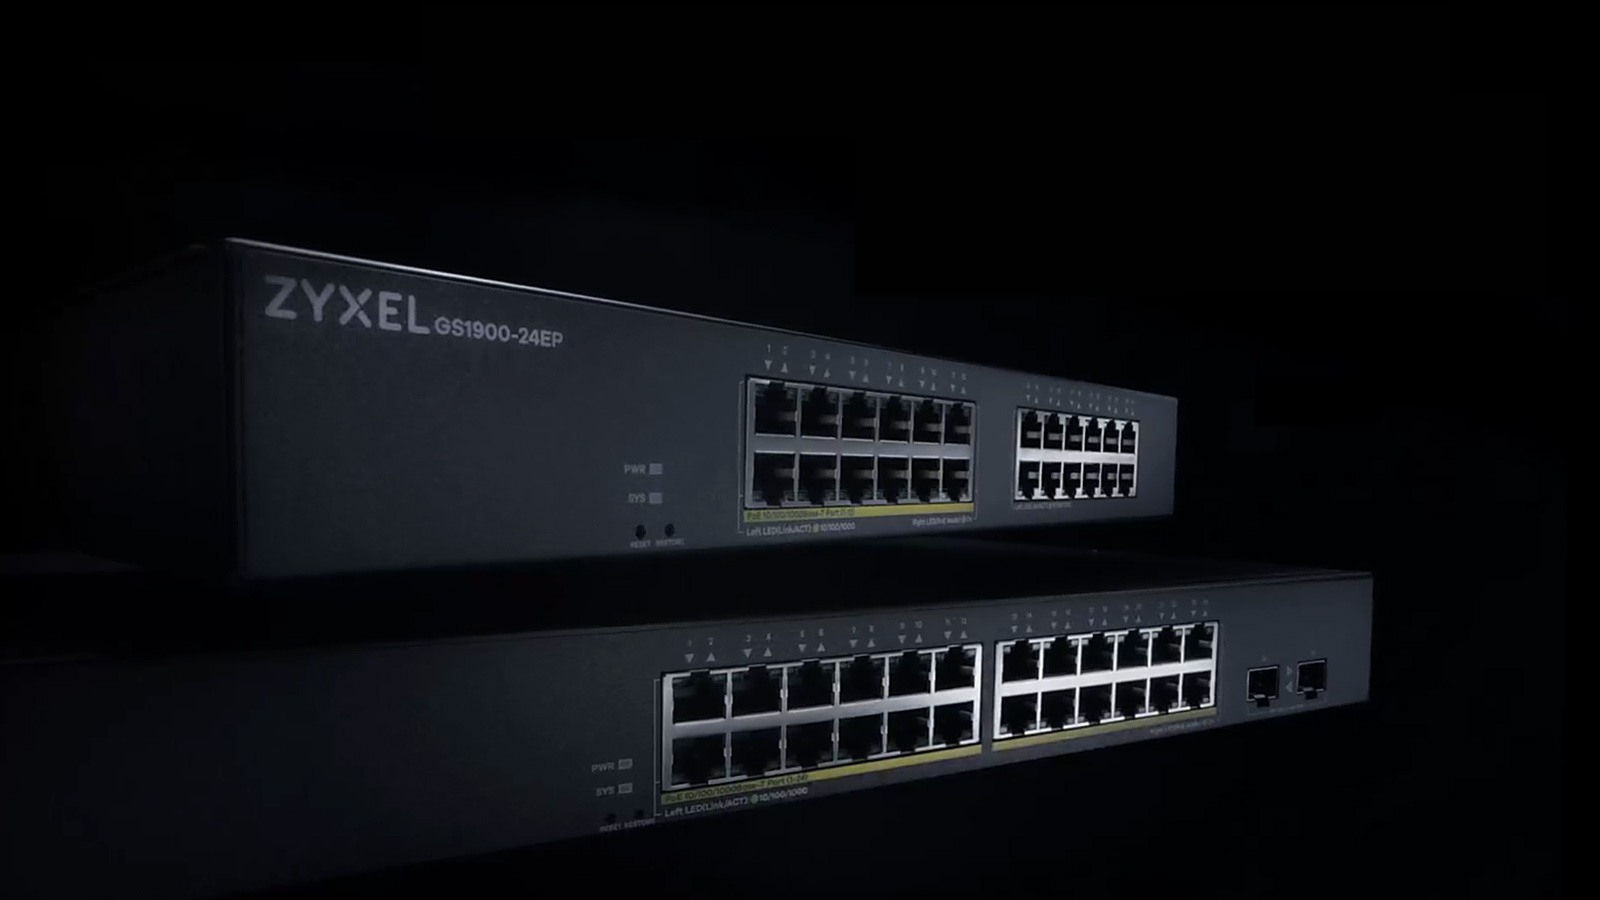
La compañía Zyxel ha solucionado una vulnerabilidad de día cero en su serie de conmutadores de red GS1900, la cual fue aprovechada por ciberdelincuentes para vulnerar cerca de mil aparatos a nivel global y sustraer archivos de configuración junto con credenciales. El fallo, registrado bajo el identificador CVE-2026-107441, consiste en un problema de escritura fuera de los límites en la interfaz de gestión web de los equipos, lo que posibilita que atacantes sin autenticar y con acceso a la red ejecuten comandos del sistema operativo mediante peticiones HTTP diseñadas de forma maliciosa.
Las agresiones cibernéticas comenzaron a observarse a mediados de agosto y fueron vinculadas a una campaña maliciosa y a un actor de amenazas que empleaba un exploit para recolectar configuraciones de dispositivos, contraseñas de root cifradas y detalles de la red. Inicialmente, este problema se confundió con una falla anterior que ya había sido atendida por el fabricante meses antes; sin embargo, investigadores de seguridad descubrieron que el ataque en realidad se dirigía hacia una vulnerabilidad distinta y desconocida que permitía evadir los parches previos mediante la corrupción de un contador de parámetros antes de su validación.
Tras la notificación por parte de los investigadores, el proveedor confirmó la falla independiente y lanzó nuevas actualizaciones de firmware diseñadas para limitar el tamaño de los parámetros y validar su cantidad de manera previa a la copia de datos en la memoria, bloqueando así la técnica de ataque. Se recomienda a los administradores de los dispositivos GS1900 afectados que instalen estas correcciones recientes para salvaguardar sus equipos frente al problema descrito. El artículo original no aporta más detalle sobre otros aspectos de esta incidencia.