
Official Claude Code Extension on Cursor Marketplace Trojanized with Persistent SSH Backdoor
También cubierto por: Help Net Security, BleepingComputer
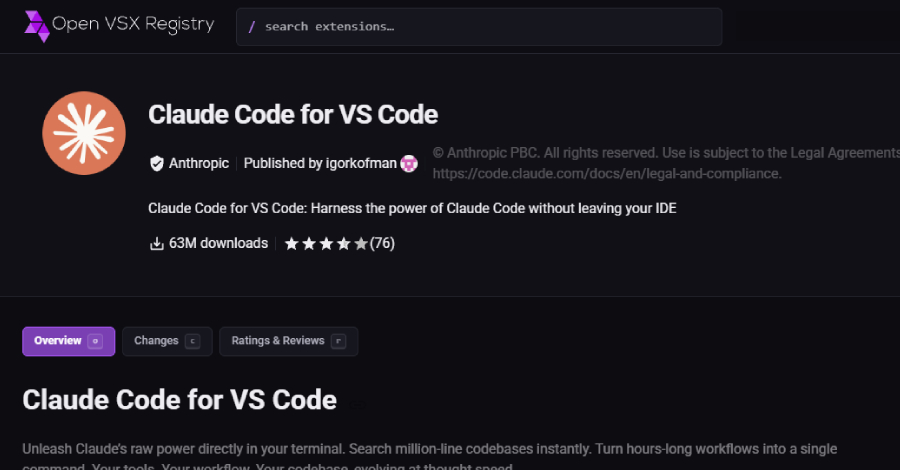
Investigadores de ciberseguridad revelaron que una edición troyanizada de la extensión Claude Code de Anthropic fue distribuida a través de la tienda de extensiones de Cursor, presentándose como una actualización legítima con la intención de colocar una puerta trasera SSH persistente en los equipos afectados. Esta variante maliciosa, identificada como la versión 2.1.313, apareció bajo la identidad real del editor, lo que llevó a la plataforma a suspender temporalmente su mercado para retirar el paquete comprometido, aunque los detalles sobre cómo los agresores introdujeron esta modificación no están claros.
El código malicioso se activa al iniciar el editor y al abrir su interfaz web, momento en el cual añade una clave de acceso controlada por los atacantes en el archivo de claves autorizadas del usuario, bautizándola falsamente para aparentar ser inofensiva. Asimismo, intenta habilitar el acceso remoto mediante SSH en distintos sistemas operativos, configura un túnel inverso hacia una dirección IP específica, genera mecanismos de persistencia acordes a la plataforma e incluso transmite información de reconocimiento del equipo y de variables de entorno mediante peticiones web sin cifrar.
A pesar de que la compañía propietaria señaló que la activación del servicio SSH local suele requerir permisos de administrador que la extensión generalmente no posee en ciertos sistemas operativos, advirtió que el resto de las acciones maliciosas sí se ejecutan, por lo que recomendó seguir los pasos de mitigación. El problema afectó únicamente a los usuarios de dicha tienda de complementos que tenían configuradas las actualizaciones automáticas dentro de un periodo determinado, y las autoridades del servicio anunciaron que se pondrán en contacto directo con los afectados para que aíslen sus sistemas, limpien los rastros y roten sus credenciales.