
Attackers Abuse ChatGPT Custom GPTs to Deliver RAT via ClickFix Lures
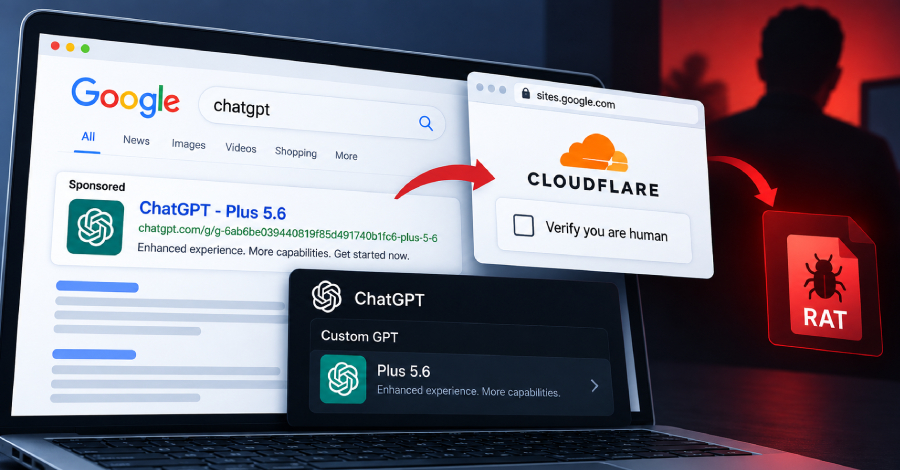
Ciertas personas malintencionadas están utilizando versiones personalizadas de ChatGPT para disfrazarlas de productos legítimos, dirigiendo a los usuarios a sitios web maliciosos que emplean señuelos ClickFix para propagar programas maliciosos. Estas actividades, detectadas en septiembre por Huntress, muestran cómo se abusa de funciones en herramientas de inteligencia artificial de confianza, algo que previamente se había intentado con conversaciones compartidas y artefactos maliciosos de Claude para distribuir troyanos de acceso remoto y rociadores de información.
El inicio de la infección ocurre mediante resultados patrocinados en buscadores, donde se enlazan versiones personalizadas de ChatGPT. Al interactuar con estos GPTs, las víctimas reciben un aviso de disponibilidad que las guía hacia un dominio de respaldo en Google Sites. En dicho sitio se muestra una verificación falsa de CAPTCHA que desencadena un ataque ClickFix, engañando al usuario para que ejecute comandos maliciosos en PowerShell que descargan un instalador y activan una cadena de carga lateral de DLL.
El proceso malicioso utiliza un binario firmado legítimamente para cargar una DLL alterada, la cual extrae un cargador cifrado desde un archivo de audio y desactiva sistemas de monitoreo y verificación de máquinas virtuales. El troyano resultante es capaz de documentar el estado de los antivirus, ejecutar escritorios remotos, capturar audio y video, reconocer múltiples navegadores web y desplegar cargas secundarias. Para comunicarse con su servidor de comando y control, el software utiliza consultas de DNS sobre HTTPS con el fin de ocultar su tráfico.
El artículo original no aporta más detalle sobre otros aspectos operativos de la campaña.