
Un instalador falso de LastPass Authenticator se aprovecha de un controlador firmado por Microsoft para desactivar el antivirus y el EDR
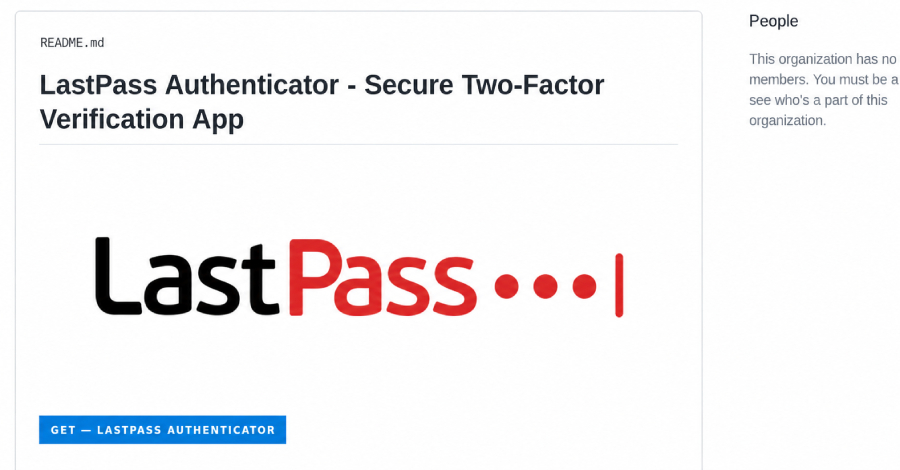
Una página falsa en una plataforma de alojamiento de código suplanta al instalador de una herramienta de autenticación, ubicándose en los primeros resultados de búsqueda. Al descargar este archivo apócrifo, los usuarios reciben un paquete comprimido de gran tamaño que utiliza una técnica de carga lateral para elevar privilegios hasta el nivel máximo en el sistema operativo e instalar un controlador de núcleo.
Este controlador de núcleo opera por debajo del nivel de las herramientas de seguridad habituales y desactiva decenas de procesos de antivirus y programas de protección mediante una lista predefinida. Una vez neutralizadas las defensas del equipo, el programa malicioso recopila credenciales almacenadas en navegadores, datos de monederos de criptomonedas, sesiones de diversas aplicaciones de mensajería y videojuegos, y otros archivos confidenciales para enviarlos a los atacantes.
El componente principal utiliza una firma válida del programa de compatibilidad de hardware de Microsoft y no generaba detecciones en plataformas de análisis antivirus, además de no figurar en la lista de bloqueo de controladores vulnerables de la compañía. La misma estrategia de suplantación ha sido utilizada para imitar a decenas de marcas adicionales a través de repositorios similares.