
El paquete npm «Tensorlake» ha sido comprometido para propagar el gusano «Shai-Hulud», diseñado para robar credenciales
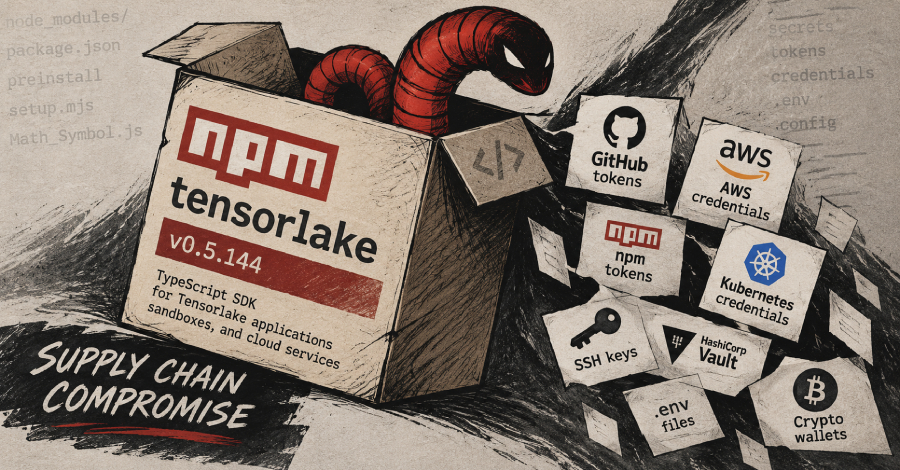
El paquete de software "tensorlake" para TypeScript, destinado a aplicaciones, entornos aislados y servicios en la nube de Tensorlake, sufrió una brecha de seguridad enmarcada en una serie de ataques a la cadena de suministro conocidos como ChainDrop o Shai-Hulud. Como consecuencia de este incidente, la versión número 0.5.144 fue retirada del registro de npm tras detectarse que integraba código malicioso y ofuscado capaz de recopilar credenciales, sustraer secretos, asegurar el acceso continuo en el equipo y ejecutar instrucciones externas de forma remota.
Para lograr sus objetivos, el archivo malicioso utiliza un script de preinstalación y un cargador ofuscado que opera mediante el entorno de ejecución Bun con el fin de desplegar un gusano informático con capacidad de propagación autónoma. Este programa está configurado para buscar y robar información confidencial en archivos locales, entornos de integración continua, sistemas de Kubernetes y fuentes de HashiCorp Vault. Además, el software intruso instala un archivo binario para extraer datos de navegadores web, exfiltra la información recolectada y facilita la ejecución de comandos externos.
Entre los elementos vulnerados se encuentran ficheros de entorno, tokens de GitHub y de npm, credenciales y secretos de Amazon Web Services, claves SSH, carteras de criptomonedas, información de aplicaciones de mensajería y diversos archivos de configuración asociados a herramientas de desarrollo e inteligencia artificial. Para su propagación, el gusano identifica los paquetes vinculados a la identidad del creador afectado para volver a publicarlos con modificaciones maliciosas. Asimismo, el mecanismo de ataque emplea contratos de Ethereum y repositorios públicos de GitHub para gestionar la comunicación con los centros de control y el almacenamiento temporal de los datos robados.