
Los registros de un programa de robo de información revelan tokens de IA reutilizables que pueden eludir la autenticación multifactorial (MFA)
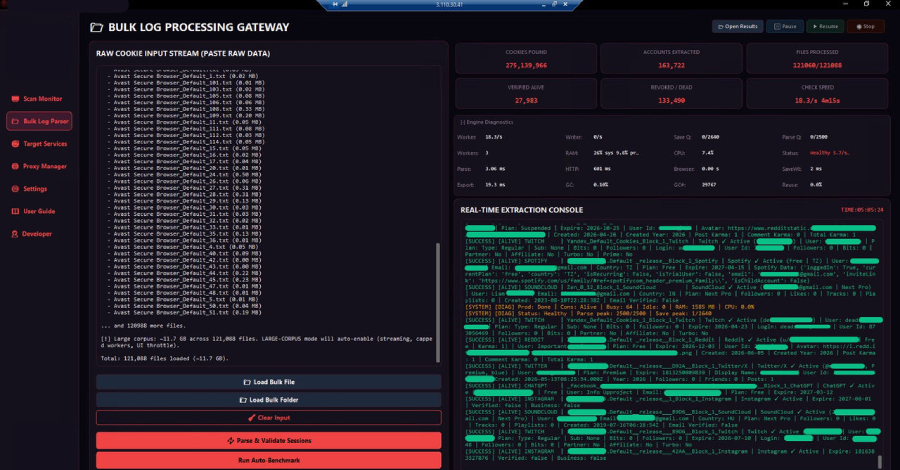
Cibercriminales están secuestrando cuentas de usuarios de inteligencia artificial mediante registros de programas maliciosos de robo de información, conocidos como infostealers. Estos programas recopilan datos de sistemas comprometidos, incluyendo credenciales, tokens de sesión y claves API, los cuales son posteriormente comercializados en foros clandestinos para llevar a cabo nuevos ataques.
Los atacantes buscan especialmente tokens de sesión y tokens web JSON (JWT) ya que permiten su reutilización para replicar accesos y eludir tanto las credenciales tradicionales como la autenticación multifactorial (MFA). De este modo, logran ingresar a servicios de modelos de lenguaje grande sin necesidad de iniciar sesión de forma convencional, exponiendo además en algunos casos información personal identificable en texto plano.
Para contrarrestar estas tácticas, se han implementado medidas defensivas como el uso de listas blancas de direcciones IP y credenciales de sesión vinculadas a dispositivos específicos, las cuales buscan impedir que los tokens robados funcionen en equipos ajenos. No obstante, el mercado negro de cuentas de inteligencia artificial y el robo de recursos de cómputo continúan creciendo debido a los costos asociados al acceso de modelos avanzados.