
Desmantelan una botnet de Android de 1,3 millones en decodificadores de TV
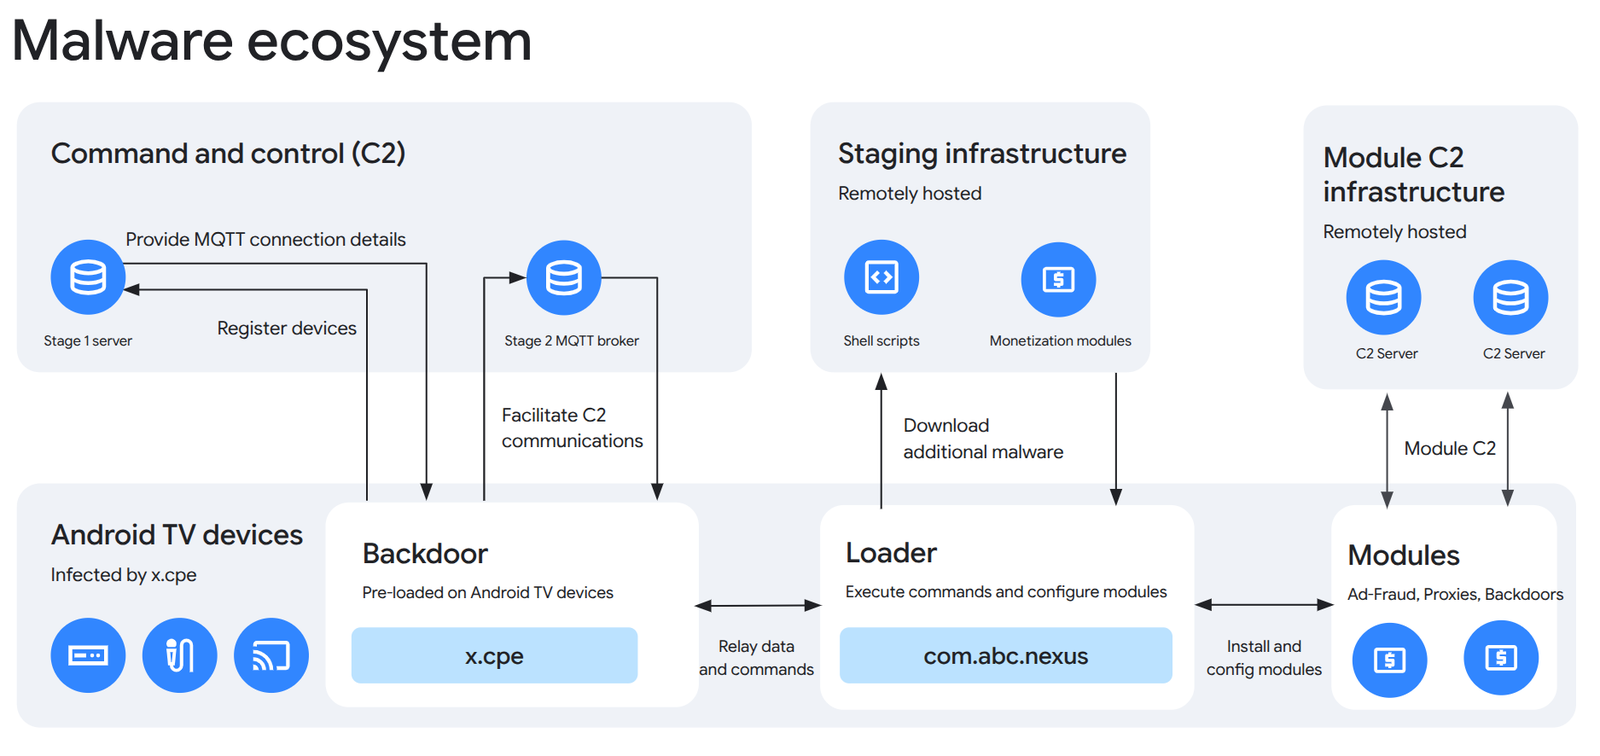
Una red de bots compuesta por más de un millón de equipos Android, principalmente decodificadores de televisión, perdió la conexión con sus servidores de control tras una acción de desmantelamiento liderada por Google. La investigación apunta a que el fabricante Videostrong integró deliberadamente una puerta trasera en estos equipos, la cual permitía a los delincuentes realizar fraudes publicitarios y emplear las conexiones domésticas de los usuarios para canalizar tráfico de internet ajeno. Además de la afectación en decodificadores, la amenaza alcanzó otros aparatos como equipos de telemedicina, sistemas de señalización y máquinas de karaoke.
La infraestructura maliciosa operaba mediante un componente a nivel de sistema que desactivaba las comprobaciones de seguridad para instalar aplicaciones en silencio, ejecutar comandos, capturar pantallas y recopilar datos sensibles. Las autoridades y empresas tecnológicas colaboraron para neutralizar los dominios y servidores involucrados, logrando bloquear también el acceso a otros millones de dispositivos potencialmente expuestos. Como respuesta, Google rompió relaciones con el fabricante y le prohibió participar en la fabricación o suministro de software para dispositivos Android certificados, al tiempo que ajustó sus procesos de revisión de firmware.
Debido a que el código malicioso forma parte del firmware y cuenta con privilegios elevados, los usuarios comunes no pueden eliminarlo de forma definitiva por sí mismos. Mientras que algunas firmas sugieren realizar restablecimientos de fábrica o la sustitución total de los equipos afectados para mitigar el riesgo, los especialistas recomiendan a las organizaciones descartar estos aparatos, aislar las redes domésticas y bloquear los dominios e indicadores asociados a la campaña maliciosa. El artículo original no aporta más detalle sobre la cantidad exacta de dispositivos certificados que resultaron afectados en comparación con los no certificados.