
Los hackers utilizan la nueva plataforma ClickFix de ROMULUS para distribuir LegionLoader y otro malware
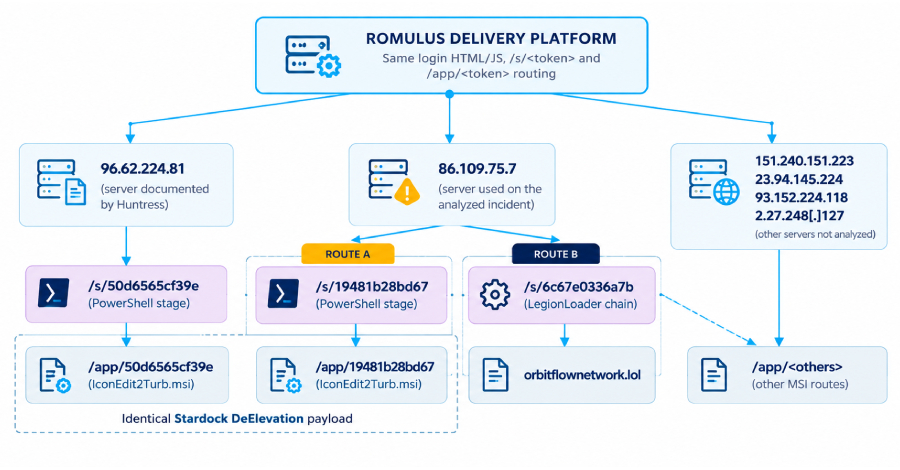
Un grupo de investigadores en seguridad informática ha revelado información sobre una plataforma de distribución de software malicioso conocida como ROMULUS, la cual utiliza señuelos en páginas web falsas mediante la técnica ClickFix. Este mecanismo engaña a las personas para que ejecuten comandos dañinos por cuenta propia en sus equipos, funcionando de forma similar a un servicio de distribución de códigos maliciosos.
Los expertos de la industria detectaron varias direcciones IP asociadas con la operación de esta infraestructura, encontrando vínculos con otras campañas que emplean versiones maliciosas de ChatGPT para redirigir a los usuarios hacia sitios falsos con estos mismos señuelos. Asimismo, se observó que la plataforma facilita la ejecución de secuencias de comandos de PowerShell para instalar cargadores de programas dañinos, entre los que destaca Legion Loader.
La identidad de los responsables detrás de esta herramienta sigue sin esclarecerse, y las investigaciones aclaran que no guarda relación con otra familia de programas maliciosos de nombre similar vinculada a actores de amenazas específicos. El sistema opera a través de puntos finales que descargan scripts preliminares para determinar el siguiente archivo malicioso que se instalará, incluyendo instaladores modificados y archivos comprimidos de gran tamaño diseñados para eludir los límites de análisis y sistemas de seguridad.