
Unos hackers se apropian de cinco versiones de la CLI de OVHcloud para distribuir malware destinado a robar información confidencial
También cubierto por: BleepingComputer
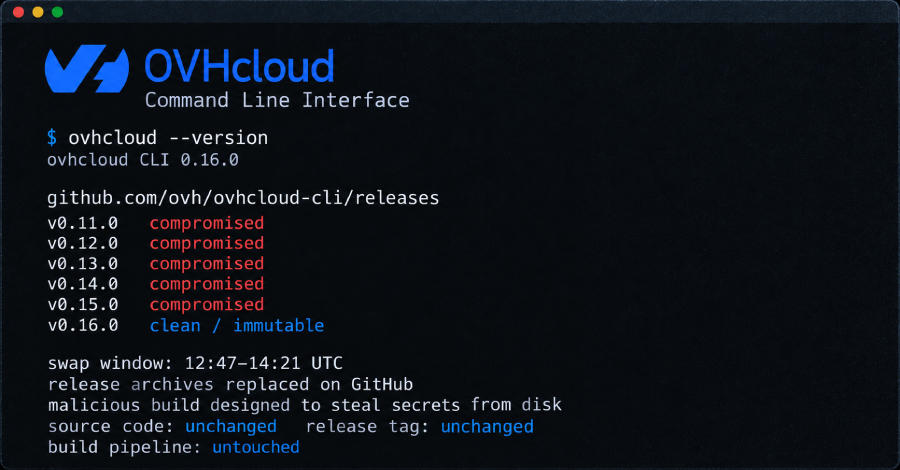
Un atacante comprometió la cuenta de GitHub de un colaborador y la utilizó para sustituir los archivos de descarga en cinco versiones previas de la herramienta de línea de comandos de OVHcloud. Los archivos modificados estuvieron disponibles temporalmente y fueron diseñados para sustraer secretos almacenados en el disco duro de los equipos que los ejecutaran. La compañía eliminó los archivos manipulados y publicó una nueva versión limpia e inmutable, aclarando que el código fuente y las rutas oficiales de compilación no sufrieron alteraciones.
El reemplazo afectó a determinados sistemas operativos y arquitecturas en cinco publicaciones específicas de la herramienta, mientras que otras plataformas y métodos de instalación resultaron indemnes gracias a la verificación de hashes o a la ausencia de actualizaciones en ese periodo. Un usuario detectó la anomalía y emitió un aviso público, lo que permitió que la empresa retirara los archivos maliciosos y respondiera con la nueva versión. Los responsables de la investigación vincularon la cuenta del colaborador con una campaña previa de programas maliciosos debido a indicios hallados en repositorios personales.
Ante esta situación, se recomendó a los afectados que roten y cambien todos los secretos y credenciales almacenados en las máquinas comprometidas utilizando un dispositivo diferente, además de eliminar el binario malicioso y actualizar a la versión segura provista por el proveedor. La empresa indicó que ofrecerá un análisis detallado más adelante y confirmó que la función de inmutabilidad de los lanzamientos ya fue activada para prevenir incidentes similares.