
Linux Backdoors Impersonate Email Security Tools to Evade Detection in Korea and Taiwan
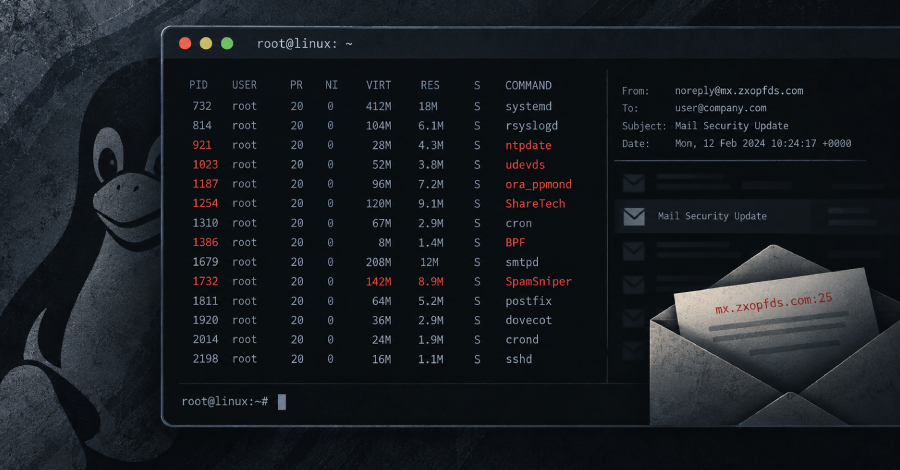
Ciertas puertas traseras para Linux dirigidas a redes y telecomunicaciones en Taiwán y Corea del Sur han adoptado identidades de herramientas de seguridad de correo electrónico y de procesos habituales para ocultar su tráfico. Estas amenazas utilizan denominaciones de componentes reales del sistema operativo para pasar inadvertidas ante los analistas o aparentar mayor legitimidad. No obstante, las investigaciones han demostrado que este software malicioso va más allá al suplantar productos corporativos de correo muy empleados en dichas regiones, como ShareTech y SpamSniper.
Entre las piezas analizadas se han identificado variantes de BPFDoor y construcciones de BPF Rekoobe orientadas a blancos surcoreanos, así como un implante Linux desconocido hasta ahora y llamado AVERAT, distribuido mediante un instalador en Taiwán. Las variantes de BPFDoor imitan archivos PID específicos y adoptan nombres adaptados a su entorno, además de emplear técnicas para eludir la inspección profunda de paquetes al encapsular sus solicitudes dentro de tráfico HTTPS común. Por su parte, la campaña relacionada con AVERAT utiliza un binario ELF para desplegar scripts y archivos que posteriormente se eliminan, empleando el protocolo SMTP para comunicarse con su servidor de comando y control y ejecutar diversas funciones de gestión y control sobre los equipos afectados.
El artículo original no aporta más detalle sobre otros aspectos operativos de estas campañas más allá de los mecanismos técnicos y de suplantación descritos.