
uCreator Android Spyware Can Steal Telegram 2FA Passwords and Clone WeChat Accounts
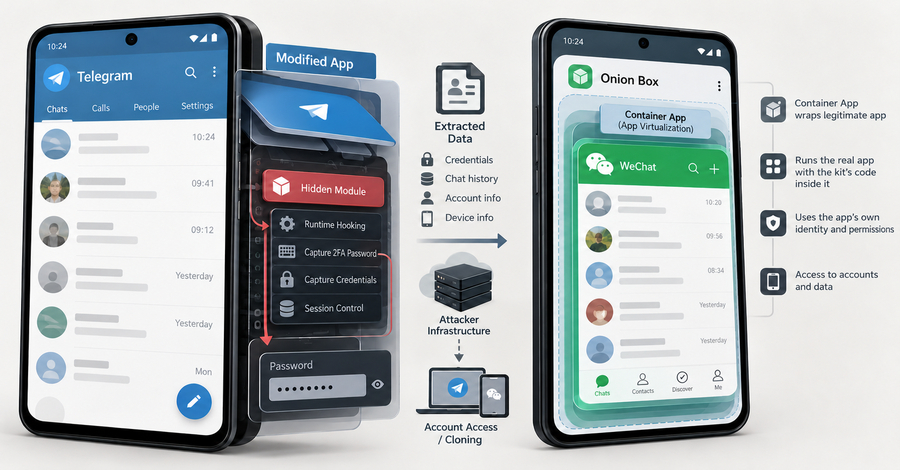
Un kit de software espía para Android llamado uCreator tiene la capacidad de comprometer cuentas de Telegram y WeChat mediante la integración de su propio código en versiones modificadas de estas aplicaciones. Estas variantes alteradas se distribuyen fuera de las tiendas oficiales a través de tácticas de ingeniería social y mediante la descarga directa de archivos, o bien ejecutando WeChat dentro de una aplicación contenedora específica creada por los propios desarrolladores del kit.
En el caso de Telegram, el componente malicioso opera con los mismos privilegios que la aplicación legítima, descargando código adicional de forma local tras la instalación. El sistema intercepta las funciones de la plataforma para extraer contraseñas de verificación en dos pasos antes de que sean cifradas, lo que permite a los atacantes reiniciar sesiones, modificar números vinculados, suprimir el historial de chats o bloquear al titular legítimo mientras ocultan la presencia del intruso en el dispositivo.
Respecto a WeChat, el mecanismo utiliza la virtualización de aplicaciones dentro de su propio contenedor para extraer la identidad de inicio de sesión, comprimir y subir los datos, y emplear un guion automatizado para clonar la cuenta. Este software opera mediante un panel en la nube alquilado a revendedores y comerciantes, donde un programador gestiona campañas automatizadas que simulan un comportamiento humano para sortear los controles de riesgo de las plataformas.