
Hackers iraníes utilizan malware controlado por Telegram para espiar a disidentes y periodistas
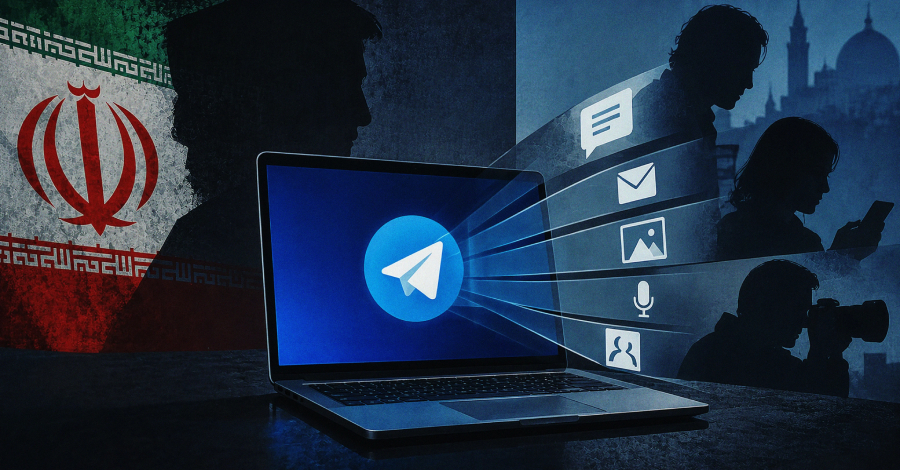
Agencias de ciberseguridad de Estados Unidos, Reino Unido y Países Bajos revelaron la existencia de un programa malicioso para Windows operado mediante la aplicación de mensajería Telegram. Este software espía es atribuido por el FBI al servicio de inteligencia iraní, específicamente al Ministerio de Inteligencia y Seguridad, y se emplea para vigilar a activistas, disidentes y periodistas a nivel global. Las capacidades de este programa incluyen la captura de pantallas, la sustracción de mensajes de chat y correos electrónicos, y la grabación de audio activando el micrófono de los equipos afectados.
Para lograr la infección, los operadores simulan ser personas conocidas por la víctima o personal de soporte técnico con el fin de ganarse su confianza y entregarles un archivo que aparenta ser legítimo. Entre las fachadas utilizadas se encuentran herramientas de inteligencia artificial, gestores de contraseñas, programas antivirus y reproductores, e incluso resultados de exámenes médicos. Una vez abierto el archivo, se muestra una pantalla falsa mientras el software malicioso se instala en segundo plano y se conecta a un bot de Telegram que permite a los atacantes controlarlo y sustraer información.
El programa está diseñado para ejecutarse exclusivamente en equipos con Windows y se configura para persistir tras los reinicios del sistema, además de omitir ciertos directorios en los análisis del antivirus integrado. La información extraída y los archivos robados son exfiltrados a través de la misma aplicación de mensajería y servicios de almacenamiento en la nube. Las autoridades advierten sobre los riesgos que esto representa para la seguridad física de los afectados, cuyos datos personales han llegado a ser publicados en sitios web de filtraciones afines a los atacantes.