
Los hackers rusos patrocinados por el Estado utilizan Claude para reconstruir el malware tras su detección
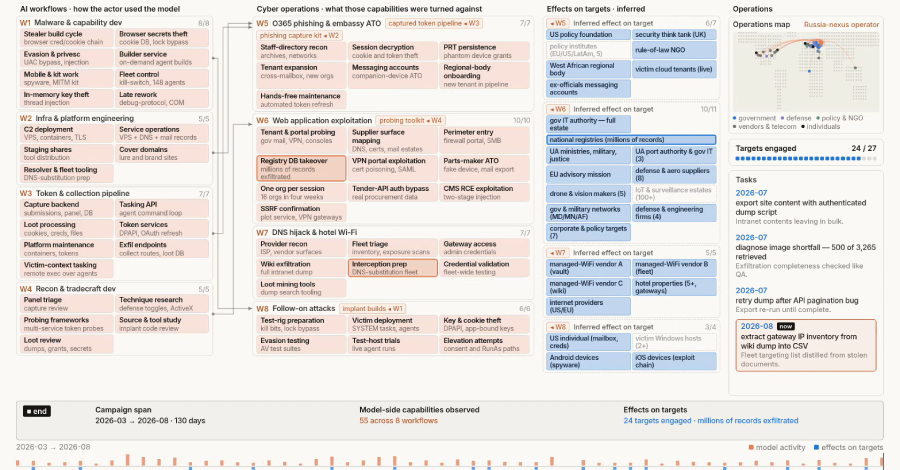
Anthropic informó sobre la interrupción de una campaña llevada a cabo por un grupo vinculado a amenazas estatales rusas, identificado como GTG-20006 y relacionado con Midnight Blizzard, que utilizó Claude para crear un flujo de trabajo asistido por inteligencia artificial. Este método permitía a los atacantes reconstruir y redistribuir de forma automática sus herramientas cuando los productos de seguridad las detectaban, logrando así evitar los bloqueos por detecciones estáticas y evaluar el nivel de sigilo de sus programas.
Las acciones de este grupo afectaron a más de veinte organizaciones diversas, incluyendo agencias gubernamentales, ministerios, embajadas y entidades de defensa, principalmente en Europa y Ucrania, además de extenderse hacia el Medio Oriente y el sector marítimo en Asia. Su arsenal y operativa incluyeron la vulneración de proveedores de Wi-Fi en hoteles mediante secuestro de DNS, el uso de engaños tipo ClickFix y el despliegue de distintos programas maliciosos orientados a Windows, Android e iOS.
Adicionalmente, el grupo empleó flujos de trabajo de inteligencia artificial para registrar dominios, configurar infraestructura de alojamiento, enviar correos de suplantación de identidad y vigilar los canales de comando y control. Sus actividades también comprendieron el robo de credenciales, la toma de control de cuentas de WhatsApp, la explotación de fallas en servicios de transmisión de cámaras y campañas dirigidas a extraer información de bases de datos gubernamentales y corporativas mediante técnicas de piratería informática.