
Sitios JavaScript comprometidos atacan a los administradores de WordPress para implementar una puerta trasera PHP persistente.
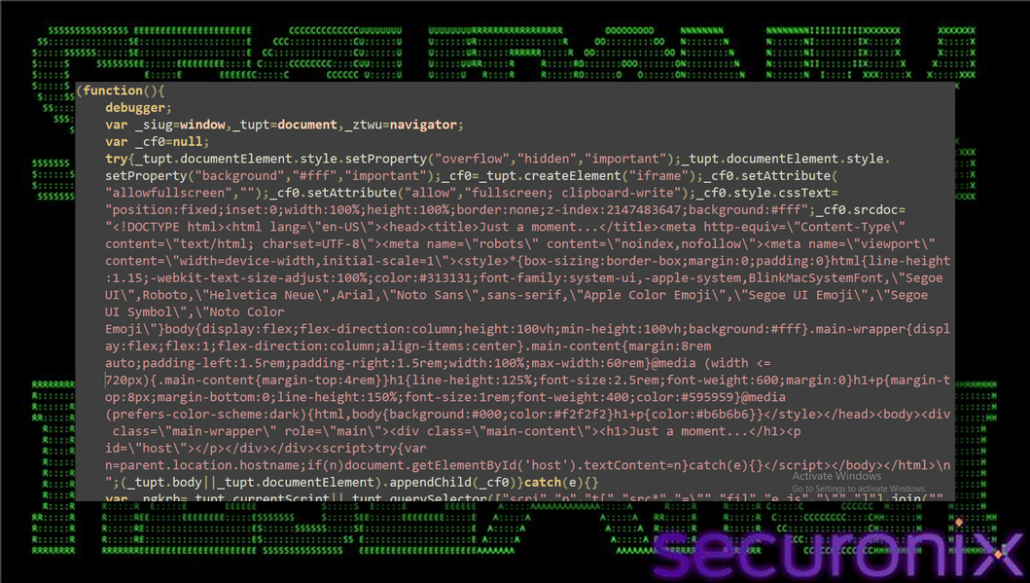
Una campaña reciente pone en peligro a los administradores de WordPress que mantienen su panel de control abierto en el mismo navegador que emplean para navegar por internet. La investigación detalla un cargador de JavaScript que identifica cuando un administrador con sesión activa visita un sitio web afectado, aprovechando la confianza del navegador para introducir una puerta trasera de PHP de forma oculta.
Los atacantes evitan la necesidad de conocer la contraseña del administrador gracias al uso de las propias sesiones activas en el navegador. Esta cadena de ataque, identificada por investigadores de seguridad como TRUST#GRAFT, no interfiere con el proceso de inicio de sesión, sino que valida si el visitante cuenta con privilegios de administración para luego insertar código malicioso.
El proceso malicioso inicia cuando se muestra un marco que aparenta ser un control de seguridad de una plataforma conocida, cubriendo toda la pantalla. Durante este tiempo, el script recopila información del entorno, como datos gráficos, la zona horaria, dimensiones de la pantalla y la cantidad de complementos instalados, además de buscar rastros de herramientas automatizadas.
Tras superar una pequeña verificación, la información es transmitida a un servidor controlador que determina la continuidad del proceso. En la fase principal, el script emplea las cookies de sesión del navegador para acceder a la sección de subida de complementos de WordPress y extraer un token de seguridad, conocido como nonce, directamente desde dicha página.