
Researchers Push Over 2 Million Updates to Remotely Disable Popcorn Time Updater That Could Fuel a Botnet
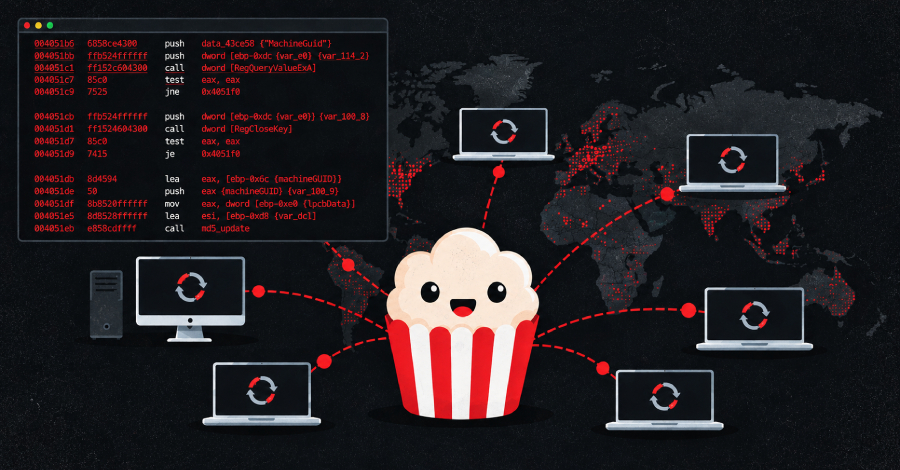
Una firma de seguridad holandesa implementó millones de actualizaciones en equipos ajenos para desactivar un componente de software en segundo plano perteneciente a una variante descontinuada de una aplicación para transmitir contenidos audiovisuales. La herramienta de actualización operaba con privilegios elevados y se comunicaba mediante un canal sin cifrar utilizando direcciones web que habían caducado, lo que habría permitido a cualquier actor malintencionado tomar el control de los sistemas afectados para instalar programas dañinos, apropiarse de credenciales o integrar los dispositivos en una red de equipos zombi.
Al no existir responsables originales que pudieran solucionar la vulnerabilidad, la compañía de ciberseguridad decidió aprovechar el propio mecanismo de actualización, tras recibir asesoría legal, para enviar una orden que detenía y deshabilitaba el servicio sin borrar archivos ni recopilar información personal. Aunque algunas herramientas antivirus inicialmente catalogaron esta solución como software malicioso debido a su funcionamiento, el número de sistemas alcanzados se redujo drásticamente tras múltiples envíos. Posteriormente, la empresa transfirió los dominios web que controlaba a una organización sin fines de lucro para evitar que cayeran en manos inapropiadas.
A pesar de que esta intervención neutralizó el actualizador, la aplicación en sí misma continúa representando un riesgo considerable debido a que opera con componentes obsoletos y conexiones no cifradas, por lo que las recomendaciones de seguridad sugieren desinstalar por completo el programa afectado en los equipos compatibles.