
Los hackers ocultaron la puerta trasera «Vasilek» en VMware Tools durante una intrusión de dos años en el sector sanitario ruso
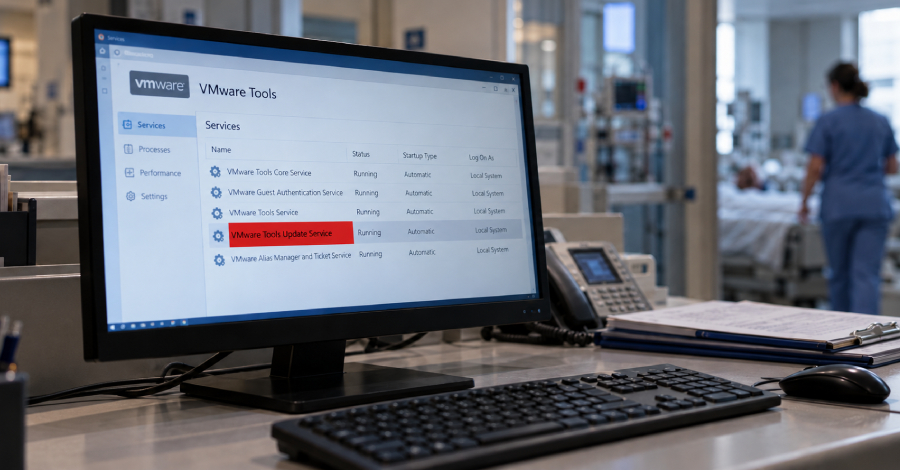
Un grupo de atacantes vinculado a Bielorrusia, identificado como Partisan Zmiy o Cyber Partisans, mantuvo acceso a la red de una organización de salud rusa durante aproximadamente dos años. Aunque la intrusión se detectó en una fecha reciente, los indicios apuntan a que comenzó a principios de un año previo. Los atacantes emplearon la puerta trasera llamada Vasilek, la cual utiliza una plataforma de mensajería para el control y la exfiltración de datos. A diferencia de sus operaciones habituales, en esta ocasión los actores maliciosos no realizaron acciones destructivas, lo que sugiere que priorizaron el espionaje y el aprovechamiento de las relaciones de confianza de la infraestructura afectada.
Para mantener la persistencia y evadir la detección, los agresores ocultaron un servicio de carga en un directorio legítimo y no supervisado de VMware Tools, sustituyendo componentes legítimos por versiones maliciosas o colocando ejecutables dentro de la misma ruta. Esta herramienta se encarga de iniciar un túnel y de ejecutar una versión actualizada de Vasilek, la cual cuenta con múltiples funciones como la recopilación de información del equipo, ejecución de comandos, transferencia de archivos, captura de pantalla, registro de pulsaciones de teclas y una nueva orden para simular el movimiento del cursor. Asimismo, el grupo priorizó la seguridad operativa y el sigilo mediante diversas técnicas, a pesar de que las restricciones locales de la red dificultaban la comunicación de la puerta trasera con su centro de control.