
DevGuard: Gestión de vulnerabilidades de código abierto para la cadena de suministro de software
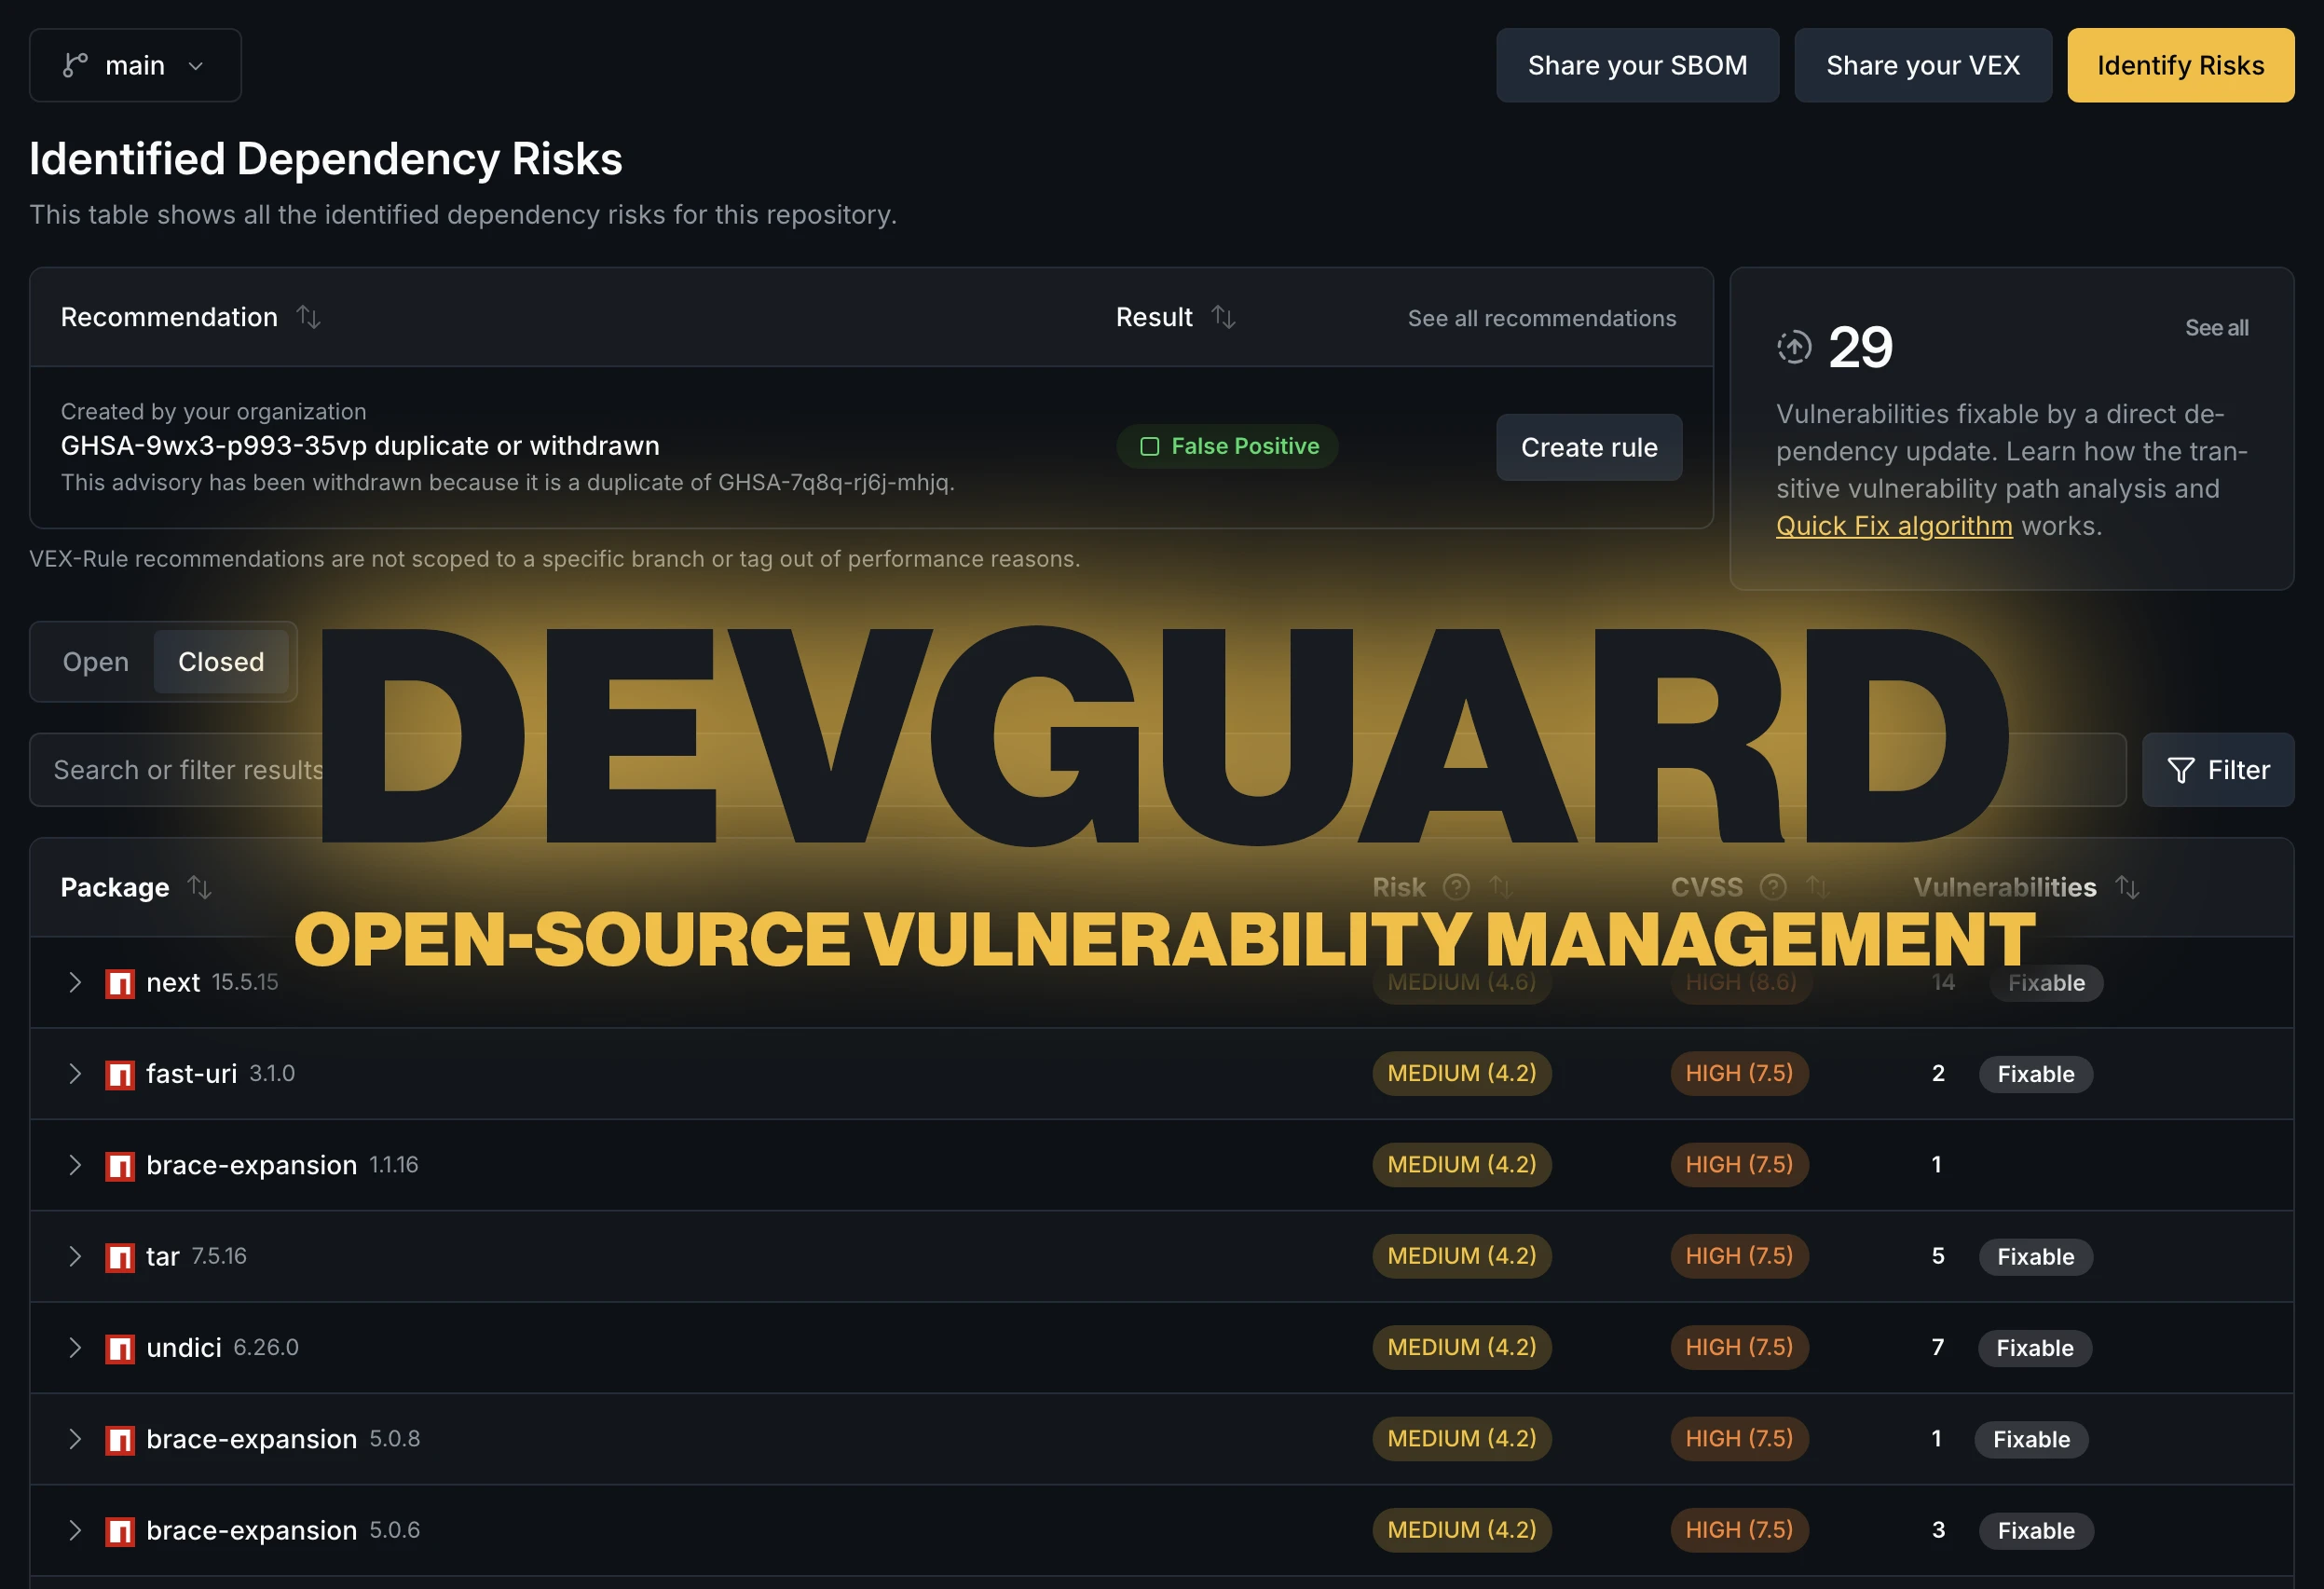
DevGuard se presenta como una plataforma gratuita y de código abierto orientada a la gestión de vulnerabilidades dentro de la cadena de suministro de software. Su función principal consiste en centralizar los hallazgos de seguridad de un proyecto para clasificarlos según su nivel de riesgo y realizar un seguimiento de los mismos, tratándose además de un proyecto incubado por OWASP que permite su alojamiento propio.
A través de una única interfaz de línea de comandos, la herramienta es capaz de ejecutar múltiples análisis, incluyendo revisiones de secretos, código estático, dependencias frente a vulnerabilidades conocidas, infraestructura como código, contenedores y licencias. Asimismo, permite integrar resultados externos o SBOMs, y sincroniza la información de manera bidireccional con plataformas como GitHub Issues, GitLab Issues y Jira para facilitar la gestión por parte de los desarrolladores.
La plataforma también incluye un cortafuegos de dependencias que actúa como proxy para los registros de npm, Go y Python, bloqueando paquetes maliciosos o vulnerables antes de que sean descargados. Adicionalmente, maneja declaraciones VEX para determinar si un producto está afectado por vulnerabilidades, publica datos actualizados de SBOM y VEX, y produce evidencias orientadas al cumplimiento normativo, estando disponible de forma gratuita en GitHub.