
Por qué las herramientas de seguridad pierden de vista las credenciales
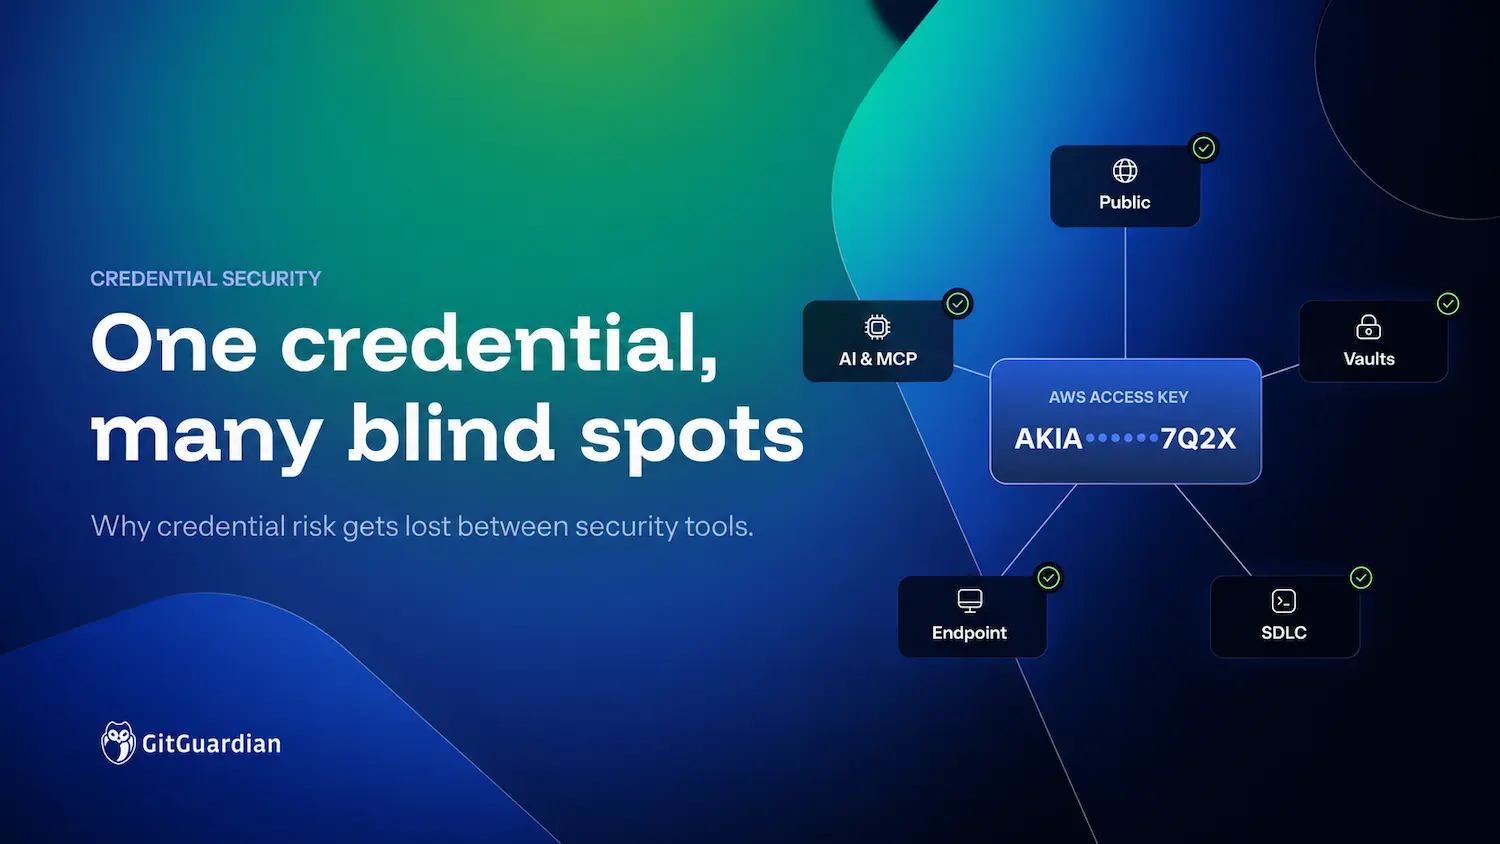
Los equipos de seguridad cuentan con múltiples herramientas especializadas para distintos entornos, pero las credenciales se extienden a través de todas ellas sin que exista comúnmente una única fuente de información centralizada. Cuando se descubre una llave expuesta en un repositorio, surgen interrogantes complejas sobre su estado de actividad, su propiedad, sus permisos y su presencia simultánea en otros lugares como archivos locales, variables de integración continua o historiales de versiones. Dado que las plataformas de seguridad se diseñan alrededor de los sistemas que protegen y no de las credenciales en movimiento, los defensores se ven obligados a reconstruir el panorama completo utilizando datos fragmentados de diversas fuentes.
La capa de credenciales abarca todos los sitios donde un secreto en texto plano puede quedar expuesto, integrando cinco superficies principales: las plataformas públicas, los administradores de secretos o bóvedas, el ciclo de vida del desarrollo de software, los equipos de los desarrolladores y las herramientas de inteligencia artificial o servidores de Protocolo de Contexto de Modelos (MCP). Un único token generado para pruebas puede propagarse rápidamente a través de diversas herramientas, mensajes y código antiguo, reflejando cómo funciona el desarrollo moderno de software y creando una superficie de riesgo tanto para atacantes como para agentes de inteligencia artificial.