
NetamLoader Malware Targets Government Windows 10 Systems in Asia via .NET Injection
Investigadores de ciberseguridad han dado a conocer una compleja cadena de infección dirigida a entidades gubernamentales en Asia. El ataque afectó una versión personalizada de Windows 10 utilizada exclusivamente por organismos estatales en dicha región, empleando un marco de carga de ensamblajes .NET hasta ahora desconocido y denominado NetamLoader. Las investigaciones no han permitido atribuir estas acciones a ningún grupo de piratas informáticos específico, ni se ha confirmado con certeza si hubo más de un sistema comprometido o si se sustrajo información confidencial.
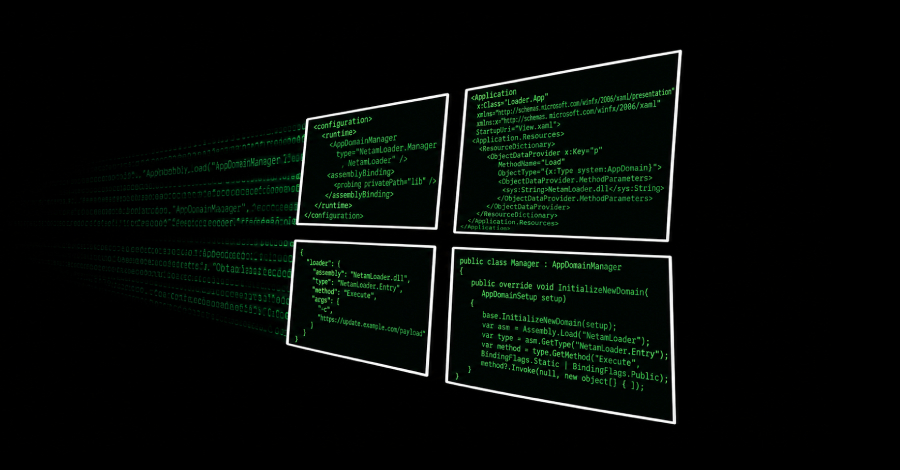
El artefacto malicioso fue detectado dentro de un archivo de gabinete de Windows ubicado en una ruta destinada a almacenar paquetes de actualización del sistema operativo, lo que sugiere un posible ataque a la cadena de suministro mediante la vulneración de un proveedor externo de confianza. El mecanismo de ataque utiliza la inyección de AppDomainManager a través de un archivo de configuración para ejecutar código malicioso dentro de procesos legítimos, pasando así desapercibido. Dentro del archivo comprimido se hallaron componentes de un software de gestión de terminales, donde solo uno de los archivos integraba el código oculto necesario para iniciar el proceso.
La infección se desarrolla en múltiples fases que involucran archivos de configuración, código XAML, ensamblajes .NET y datos en formato JSON que actúan de manera coordinada. Entre sus funciones se encuentran evadir herramientas de seguridad, comunicarse con un servidor de comando y control para recibir instrucciones, recopilar información del sistema y eliminar rastros de su actividad para ocultar sus operaciones. Los datos analizados hasta el momento identifican a una única víctima, apuntando a que el sistema operativo atacado podría corresponder a la edición especial diseñada para el gobierno chino, en un contexto donde diversas naciones buscan mayor autonomía tecnológica mediante el desarrollo de sus propias plataformas de software.