
LiteLLM, afectado por un ataque a la cadena de suministro que distribuía un programa para robar credenciales y una puerta trasera
También cubierto por: The Register - Security
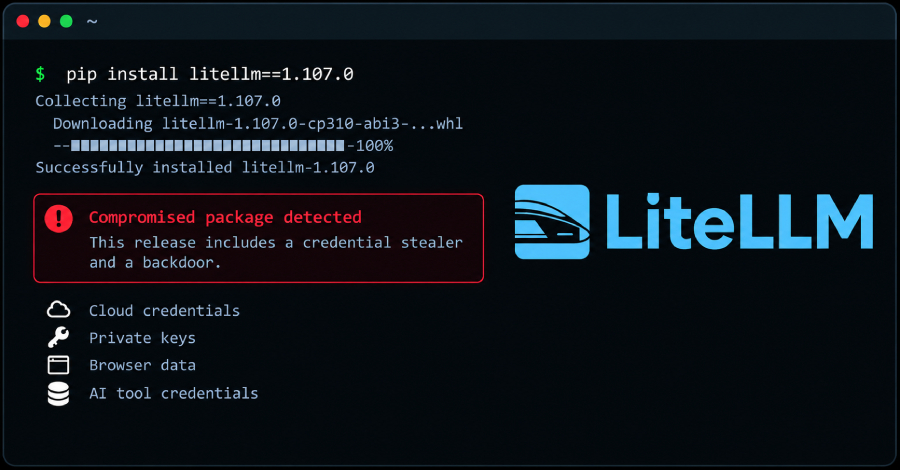
El paquete de Python llamado LiteLLM sufrió un ataque a la cadena de suministro que introdujo un roba-credenciales y una puerta trasera. El incidente afectó la versión específica distribuida a través de imágenes de Docker y paquetes de PyPI, los cuales ya fueron puestos en cuarentena o eliminados de las plataformas correspondientes.
Un directivo de seguridad de la organización señaló que las acciones maliciosas se ejecutaron mediante cuentas de GitHub pertenecientes a tres ingenieros, aparentemente utilizando tokens OAuth de la interfaz de línea de comandos de GitHub que fueron robados. Como medida temporal de mitigación, se retiró a la mayoría de los usuarios de la organización en dicha plataforma y se anularon los tokens involucrados, mientras continúa la investigación para esclarecer el vector inicial del ataque.
El análisis del software afectado reveló que incluye un mecanismo que recopila claves privadas, credenciales de la nube, datos de navegadores y archivos de autenticación para herramientas de desarrollo de inteligencia artificial. El código malicioso se activa de forma automática mediante un archivo de ruta al iniciar el intérprete de Python, incluso antes de que se importe el paquete principal, recopilando y enviando la información exfiltrada a través de peticiones HTTP, además de establecer comunicación con un repositorio externo para ejecutar código adicional.
Se recomienda a los usuarios que hayan descargado la versión afectada revocar y reemplazar sus credenciales expuestas desde un entorno limpio, y fijar la versión anterior utilizando su resumen (digest).