
ClickFix Lures utiliza ChainScript RAT a través de Polygon para rotar la infraestructura C2
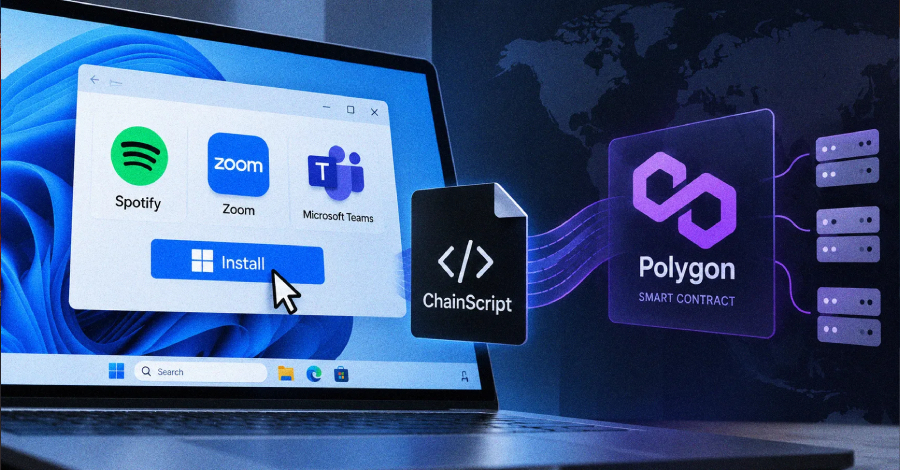
Un grupo de atacantes está utilizando engaños del tipo ClickFix para distribuir un troyano de acceso remoto que hasta ahora no había sido documentado, conocido como ChainScript. Este software malicioso ha aparecido bajo diversos nombres de compilación y se hace pasar por aplicaciones reconocidas como Spotify, Zoom Workplace y Microsoft Teams. Para localizar su infraestructura de comando y control activa, el troyano emplea una técnica de descubrimiento similar a EtherHiding mediante un contrato inteligente de Polygon.
El ataque inicia a través de un señuelo ClickFix que descarga y ejecuta un instalador malicioso para Windows mediante "msiexec.exe", el cual despliega un entorno de ejecución de Node.js y pone en marcha el agente de JavaScript de ChainScript utilizando fases ocultas de PowerShell y VBScript. Una vez activo, el agente establece persistencia a nivel de usuario y se conecta con el servidor de comando y control a través de WebSockets para recibir órdenes directas que permiten a los operadores controlar el sistema comprometido, realizar operaciones con archivos, capturar pantallas, ejecutar JavaScript de forma remota y enumerar carteras de criptomonedas.
En otro incidente relacionado, actores de amenazas vulneraron la cuenta oficial de Reddit de HBO Max para difundir anuncios maliciosos que propagaban ataques ClickFix orientados a infectar tanto sistemas Windows como macOS con programas roba-información, una campaña denominada PasteSwitch. En macOS, estas acciones han distribuido software como MacSync, Atomic macOS Stealer y aplicaciones falsas de criptomonedas, afectando principalmente a usuarios en regiones con alta adopción de dicho sistema operativo, sectores tecnológicos y comunidades de criptomonedas. Por su parte, la variante para Windows ha entregado amenazas como Amatera Stealer y herramientas maliciosas para modificar criptomonedas en el portapapeles.