
La banda de ciberdelincuentes ShinyHunters se hace con el control de la página web del ransomware Cl0p y exige el pago de un rescate
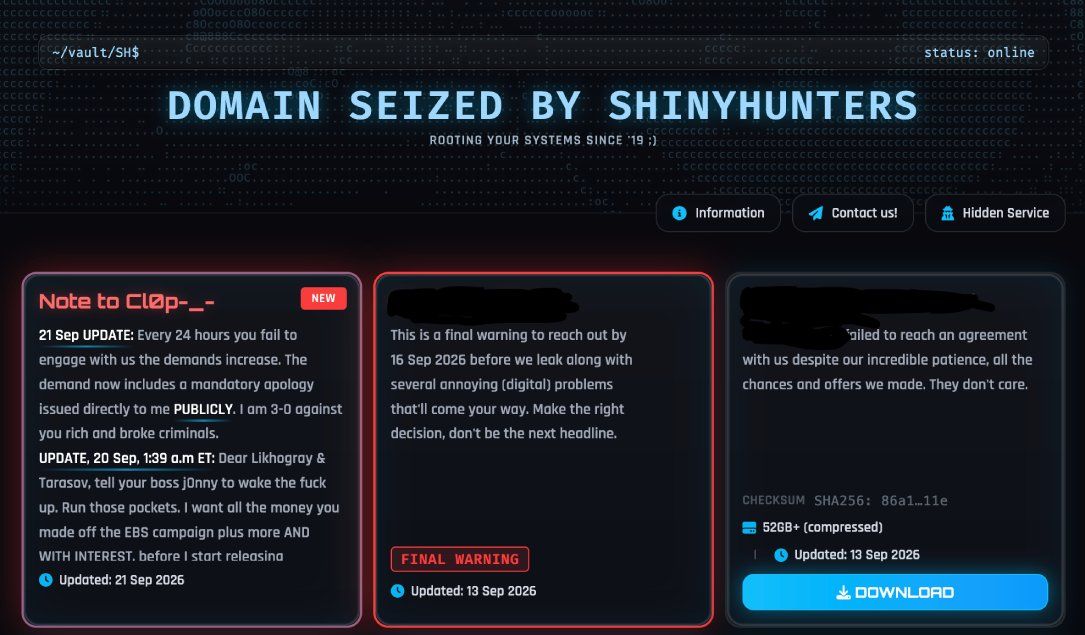
El grupo delictivo ShinyHunters secuestró la página en la dark web utilizada por la banda de ransomware Cl0p, la cual servía para publicar a las víctimas de hackeo y forzarlas a pagar extorsiones. El sitio web fue modificado con un cartel que anunciaba su toma por parte de ShinyHunters, organización más conocida por la ingeniería social y la extorsión de datos que por el hackeo técnico.
A través de mensajes publicados en el sitio secuestrado, los atacantes exigieron un pago de extorsión de ocho cifras, calificándolo como un porcentaje del patrimonio neto de Cl0p, y advirtieron que la cifra aumentaría cada día sin respuesta. Además de dinero, los mensajes reclamaban una disculpa pública por parte de Cl0p, la entrega de ganancias obtenidas en una reciente campaña contra un sistema de Oracle y la participación de un interlocutor en inglés. Los mensajes también mencionaban a tres personas identificadas como operadoras de Cl0p y amenazaban con divulgar registros sobre las empresas que pagaron a Cl0p, los montos y las direcciones de Bitcoin utilizadas.
ShinyHunters señaló que su conflicto con Cl0p se originó por el uso no autorizado de una vulnerabilidad en la plataforma de Oracle y por amenazas dirigidas a uno de sus miembros. Posteriormente, el sitio modificado mostró un mensaje atribuido a Cl0p donde se intentaba contactar a ShinyHunters debido a que el correo electrónico no funcionaba. El artículo también detalla antecedentes de ambos grupos, señalando que Cl0p ha acumulado grandes sumas explotando vulnerabilidades en productos de transferencia de archivos, mientras que ShinyHunters ha afectado previamente a escuelas en Estados Unidos, a una empresa de dispositivos médicos y a diversas compañías reconocidas.