
Fake ChatGPT, Gemini, and Claude Ad Portals Capture Credentials and MFA Codes
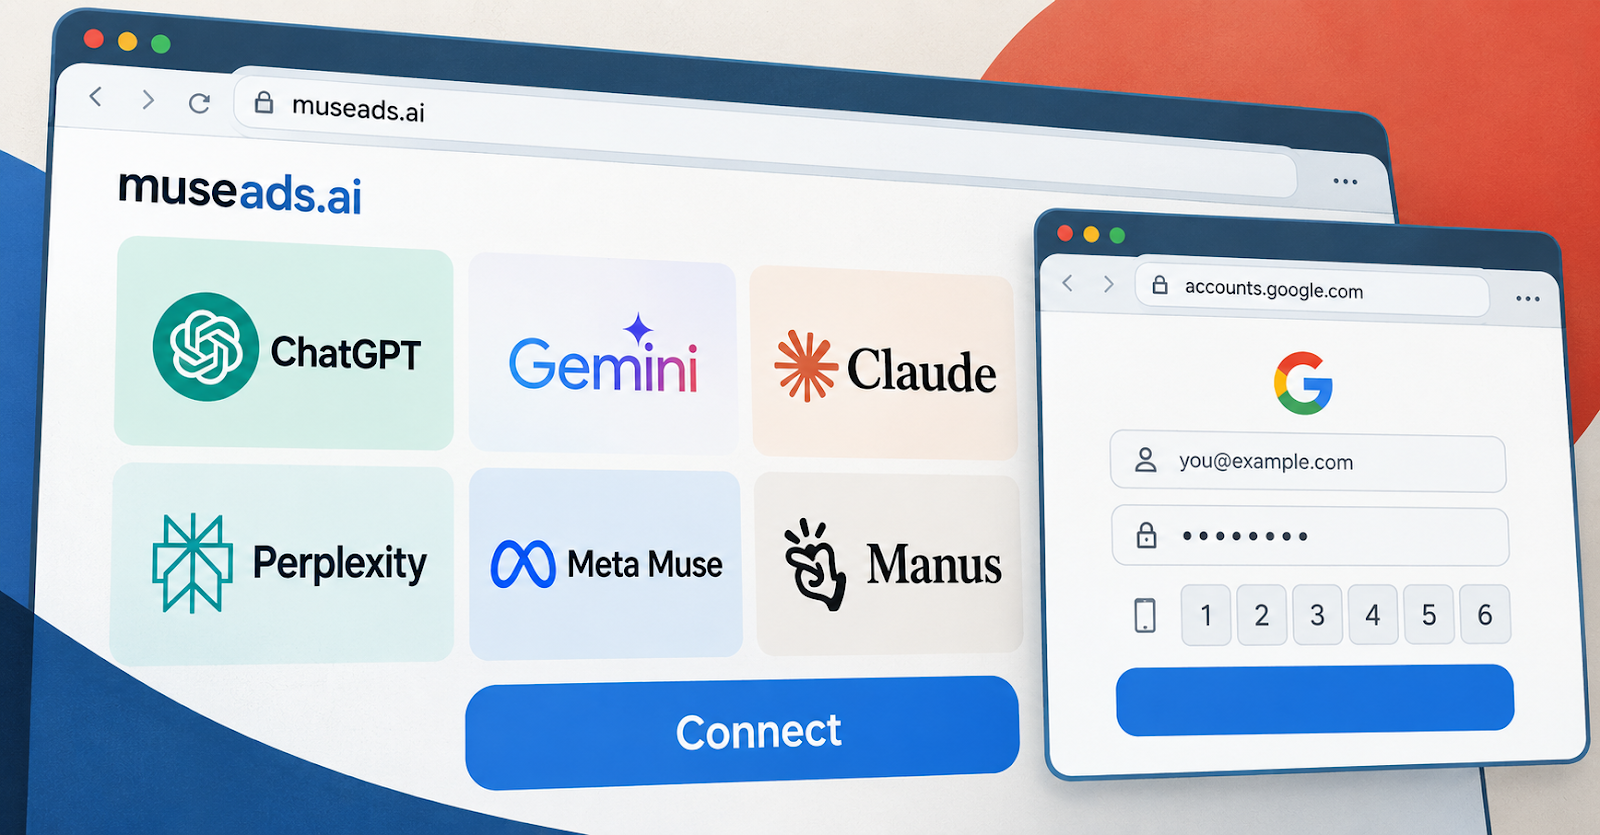
Un grupo de investigadores ha descubierto una plataforma de phishing operada por humanos que suplanta la identidad de herramientas publicitarias asociadas a populares chatbots de inteligencia artificial y otros sistemas tecnológicos. Estos sitios fraudulentos prometen funciones como gestión de campañas, auditorías de presupuesto y conexiones de cuentas comerciales, con la única finalidad de robar credenciales de acceso y códigos de autenticación multifactor mediante ventanas falsas dentro del propio navegador.
Para lograr este engaño, las páginas muestran un botón de conexión que abre una interfaz simulada donde la barra de direcciones aparenta ser un sitio legítimo, mientras el usuario permanece en el dominio malicioso. En segundo plano, el sistema recopila las contraseñas ingresadas, analiza los dispositivos de las víctimas y permite que un operador humano controle los desafíos de autenticación en tiempo real para ingresar a las cuentas afectadas.
Las campañas utilizan diversas marcas adaptándose rápidamente a las novedades del mercado y atraen a los usuarios a través de correos electrónicos falsos que simulan invitaciones legítimas. Esta infraestructura forma parte de una red más amplia que también incluye temáticas de reembolsos, confirmaciones de pago y ofertas de empleo falsas, y cuyos responsables han dejado expuesto parte de su código fuente en repositorios públicos.
El objetivo principal de estos ataques es secuestrar cuentas publicitarias de agencias y administradores para monetizarlas o venderlas en mercados clandestinos, lo que puede causar graves daños financieros y operativos a las empresas afectadas. Como medidas de mitigación, se aconseja implementar autenticación resistente al phishing, revisar los cambios en los controles publicitarios y verificar cuidadosamente las integraciones de inteligencia artificial antes de conectar cualquier cuenta.