
Microsoft desmantela tres kits de phishing vinculados a más de mil millones de mensajes fraudulentos
Microsoft, Health-ISAC, el Centro de Control de Cibercrimen de Japón y varias empresas privadas del sector tecnológico llevaron a cabo una operación autorizada por un tribunal para desarticular tres kits de phishing conocidos como CoGUI, Haozi e Iron Man System. La investigación se originó tras reportes de campañas maliciosas en Japón y reveló que los responsables facilitaron el envío de más de mil millones de mensajes fraudulentos de correo electrónico y SMS a decenas de miles de organizaciones en todo el mundo.
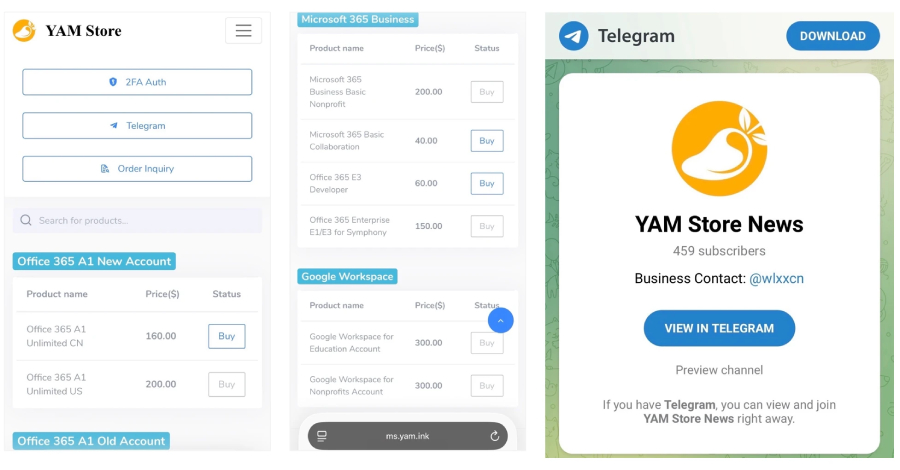
Las herramientas operaban bajo un modelo de phishing como servicio dentro de un ecosistema cibercriminal de habla china que incluye un mercado clandestino e intermediario de acceso inicial llamado YAM Store, rastreado por Microsoft como Storm-3119, mientras que los desarrolladores de los kits se denominan Storm-2990. Este mercado ilegal comercializa infraestructura y herramientas utilizando entornos legítimos o fraudulentos de Microsoft y Google, aceptando pagos en criptomonedas como Ethereum y USDT, y ofreciendo plantillas para suplantar a marcas reconocidas de sectores gubernamentales, financieros y logísticos a nivel global.
Entre las tácticas empleadas por los atacantes destacan el uso de herramientas de automatización a través de la infraestructura Tor para identificar entornos expirados y arrendatarios de Microsoft 365, la toma de control de cuentas y el abuso de servicios en la nube para el almacenamiento masivo. Asimismo, los kits incorporan técnicas avanzadas de evasión como barreras de CAPTCHA falsas, listas de bloqueo y permisos basados en direcciones IP, notificaciones mediante Telegram y el uso de WebSockets para capturar información confidencial en tiempo real, la cual es aprovechada posteriormente para realizar transacciones fraudulentas.