
Cadenas de ataque, no solo superficies de ataque: por qué las pruebas de técnicas individuales no dan en el clavo
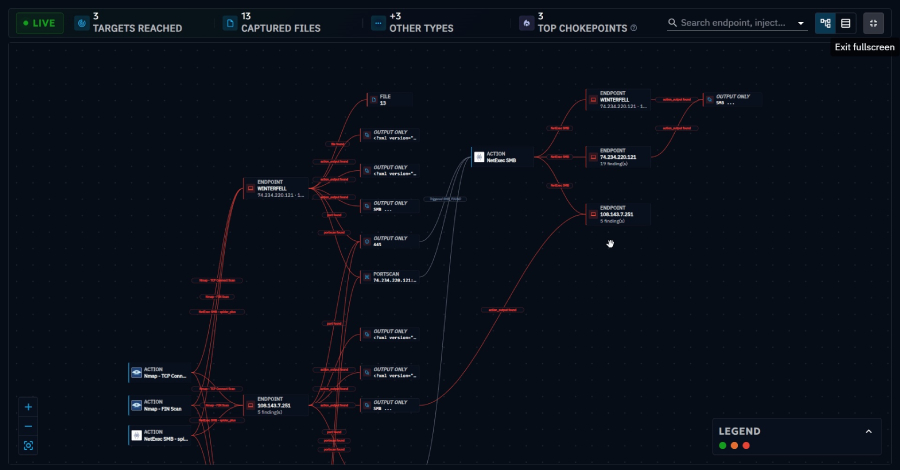
Los equipos de seguridad suelen evaluar sus defensas de forma continua probando componentes individuales, como agentes EDR, simulaciones de phishing o reglas de sistemas SIEM. Sin embargo, este enfoque de pruebas aisladas no soluciona el problema principal del sector, ya que los atacantes reales no emplean las técnicas de una en una, sino que las combinan en secuencias conectadas desde el acceso inicial hasta la exfiltración de datos. Aunque los controles de seguridad individuales puedan funcionar por separado, un ataque puede tener éxito si se cuela por las brechas existentes entre herramientas y equipos que no se comunican entre sí.
La mayoría de los programas de simulación de brechas evalúan técnicas sueltas mapeadas a marcos específicos, lo que impide saber si un adversario capaz de encadenar múltiples pasos podría vulnerar la red mientras cada control informa de que no hay incidentes. Informes recientes señalan que un alto porcentaje de los líderes de seguridad sufren ataques con impacto en el negocio a pesar de haber validado sus defensas, y muchos atribuyen el problema al uso de herramientas aisladas y pruebas desconectadas. Incidentes reales demuestran que las intrusiones suelen consistir en una secuencia coordinada de pasos que transforma debilidades individuales superables en una brecha importante.