
Binance Reveals How Fake Job Interviews and AI Tool Abuse Led to $6.43 Billion Theft
También cubierto por: BleepingComputer
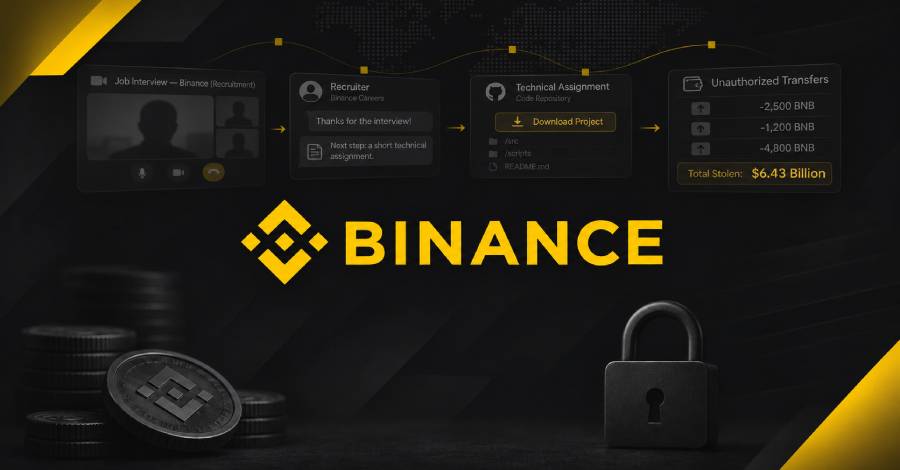
Binance informó que el hurto masivo de activos digitales fue el resultado de una compleja campaña en varias fases que combinó ingeniería social mediante procesos de contratación falsos y la manipulación de herramientas de inteligencia artificial. La empresa aclaró que no se trató de un simple ataque de suplantación de identidad o de una brecha aislada, sino de una serie de tácticas coordinadas que incluyeron la descarga de software malicioso y métodos avanzados de autorización de transacciones.
El inicio del incidente se remonta a la descarga de un instalador modificado de una herramienta popular tras una búsqueda en línea por parte de un integrante del equipo de infraestructura de la plataforma, lo que expuso información interna. Posteriormente, los actores maliciosos contactaron a un segundo ingeniero a través de una plataforma de empleo legítima, simulando un proceso de reclutamiento que incluyó entrevistas con supuestos representantes de recursos humanos y directivos para ganar confianza y lograr que la víctima descargara un repositorio con código malicioso.
A partir del acceso obtenido en el equipo del segundo ingeniero, los atacantes utilizaron una herramienta de inteligencia artificial interna para controlar a otros compañeros del área de desarrollo y aprovecharon tokens de permisos expuestos. Esto les permitió desplegar un contenedor malicioso y ejecutar scripts que culminaron en el acceso no autorizado al servicio de firma de billeteras para efectuar transacciones fuera del flujo habitual de retiros.
El artículo original no aporta más detalle sobre otros aspectos adicionales del incidente más allá de las medidas correctivas implementadas y las estadísticas compartidas sobre casos frustrados previamente.