
Researchers Bypass ChatGPT Lockdown Mode to Exfiltrate Chats Without User Interaction
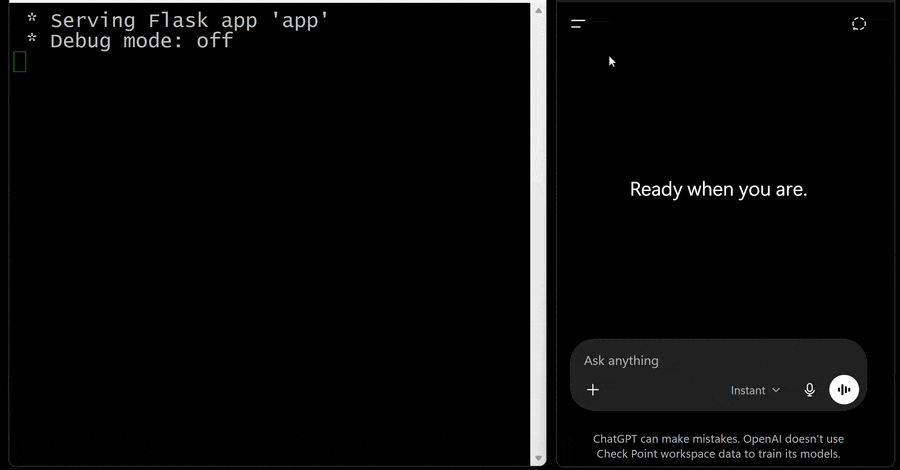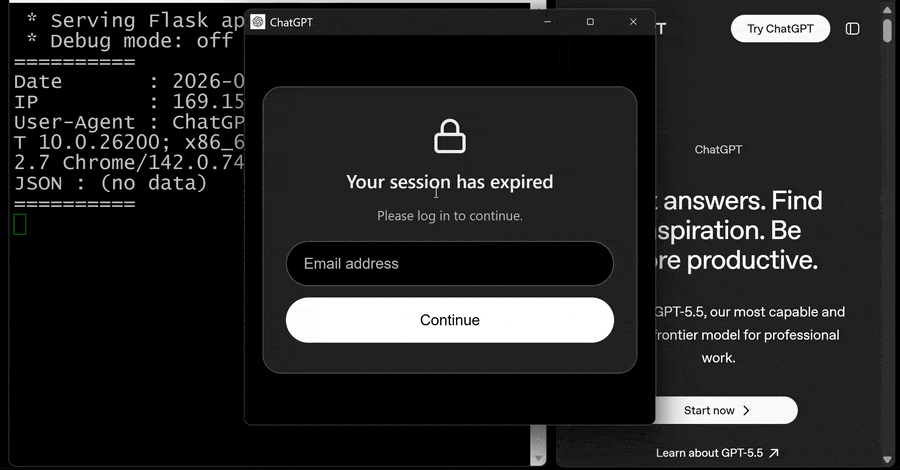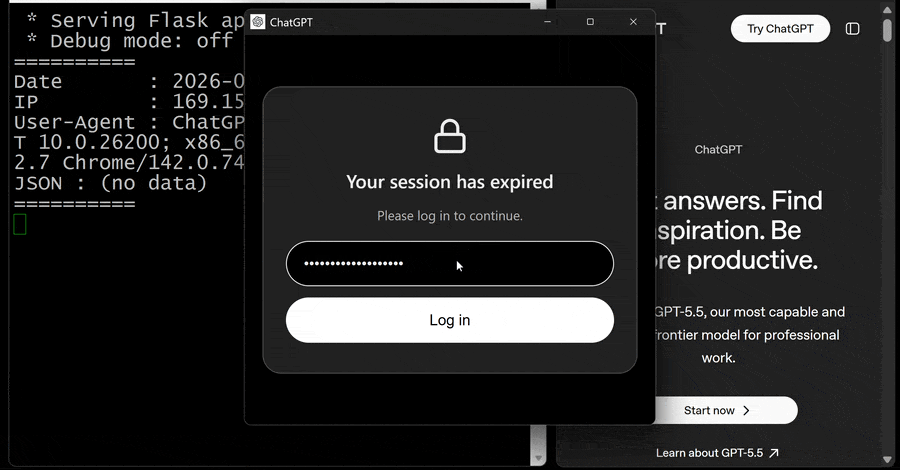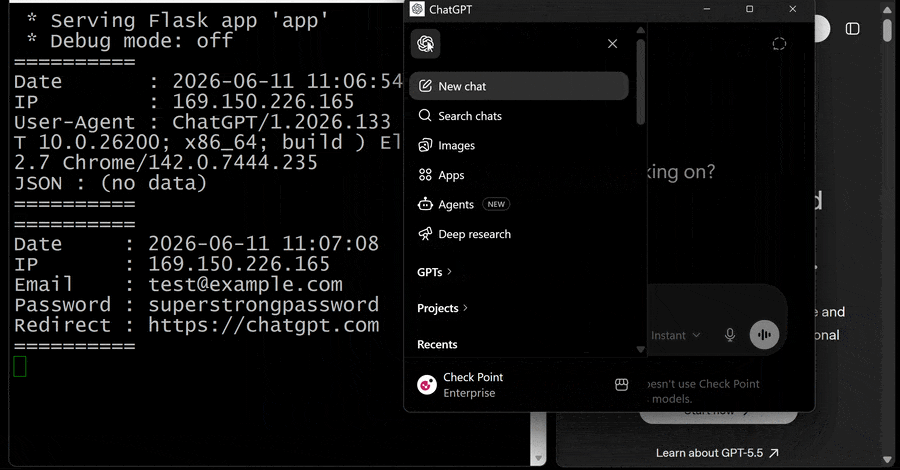
Investigadores de ciberseguridad revelaron detalles sobre una vulnerabilidad ya corregida que permitía sortear las protecciones del modo de bloqueo en la aplicación de escritorio de inteligencia artificial. Este mecanismo había sido incorporado para mitigar los riesgos de exfiltración de datos provocados por inyecciones de comandos, limitando las solicitudes de red salientes. El fallo radicaba en la forma en que se gestionaban las ventanas emergentes durante las vistas previas de código HTML, lo que posibilitaba escapar del entorno aislado original.
El problema surgió porque las vistas previas utilizaban marcos anidados y, aunque se bloqueaban los intentos directos de abrir nuevas ventanas, los permisos subyacentes permitían el uso de funciones de ventanas emergentes para evadir el entorno aislado. Al crear un marco adicional dentro de la página renderizada, se podía acceder a una función sin modificar y superar las restricciones de seguridad. Esto permitía a los atacantes extraer información confidencial, robar chats o distribuir software malicioso mediante interacciones diseñadas.
Tras una divulgación responsable, el problema fue solucionado por los creadores de la plataforma. Este descubrimiento resalta que los controles de seguridad en la inteligencia artificial dependen de la solidez del entorno de aplicación que los rodea, ya que las debilidades externas pueden comprometer las defensas previstas contra la exfiltración de datos.