
Attackers Abuse MSP360 to Deploy ScreenConnect in Dual-RMM Phishing Attacks
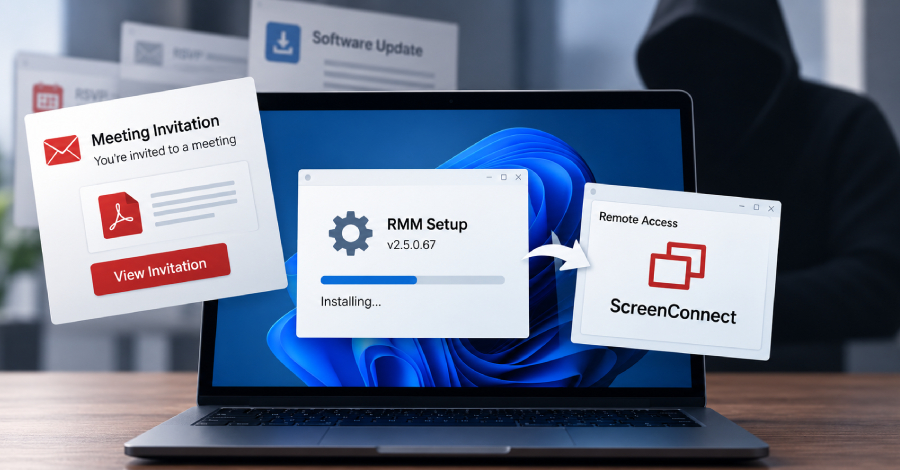
Microsoft ha emitido una advertencia sobre campañas de phishing que propagan un instalador de la herramienta de gestión y monitorización remota MSP360. Estas acciones emplean señuelos de ingeniería social como invitaciones a reuniones, archivos simulados en formato PDF y avisos de actualización de software para engañar a los usuarios.
Una vez que la víctima ejecuta el instalador legítimo, este despliega accesos de gestión remota y otorga a los atacantes un punto de entrada inicial utilizando herramientas administrativas confiables. Posteriormente, este acceso se aprovecha para descargar e instalar un cliente de ConnectWise ScreenConnect, lo cual proporciona una vía alternativa de control remoto para sustraer credenciales y recopilar información.
El proceso de intrusión abarca diversas etapas que inician con correos fraudulentos y el uso de paquetes de instalación alojados tanto en infraestructuras de los atacantes como en plataformas legítimas en la nube. Al ser activados, los archivos despliegan componentes, solicitan privilegios elevados, configuran servicios y modifican las reglas del cortafuegos para asegurar la persistencia y ocultar las acciones maliciosas dentro de las operaciones habituales de administración.