
CISA warns of critical pre-auth RCE flaw in MikroTik RouterOS
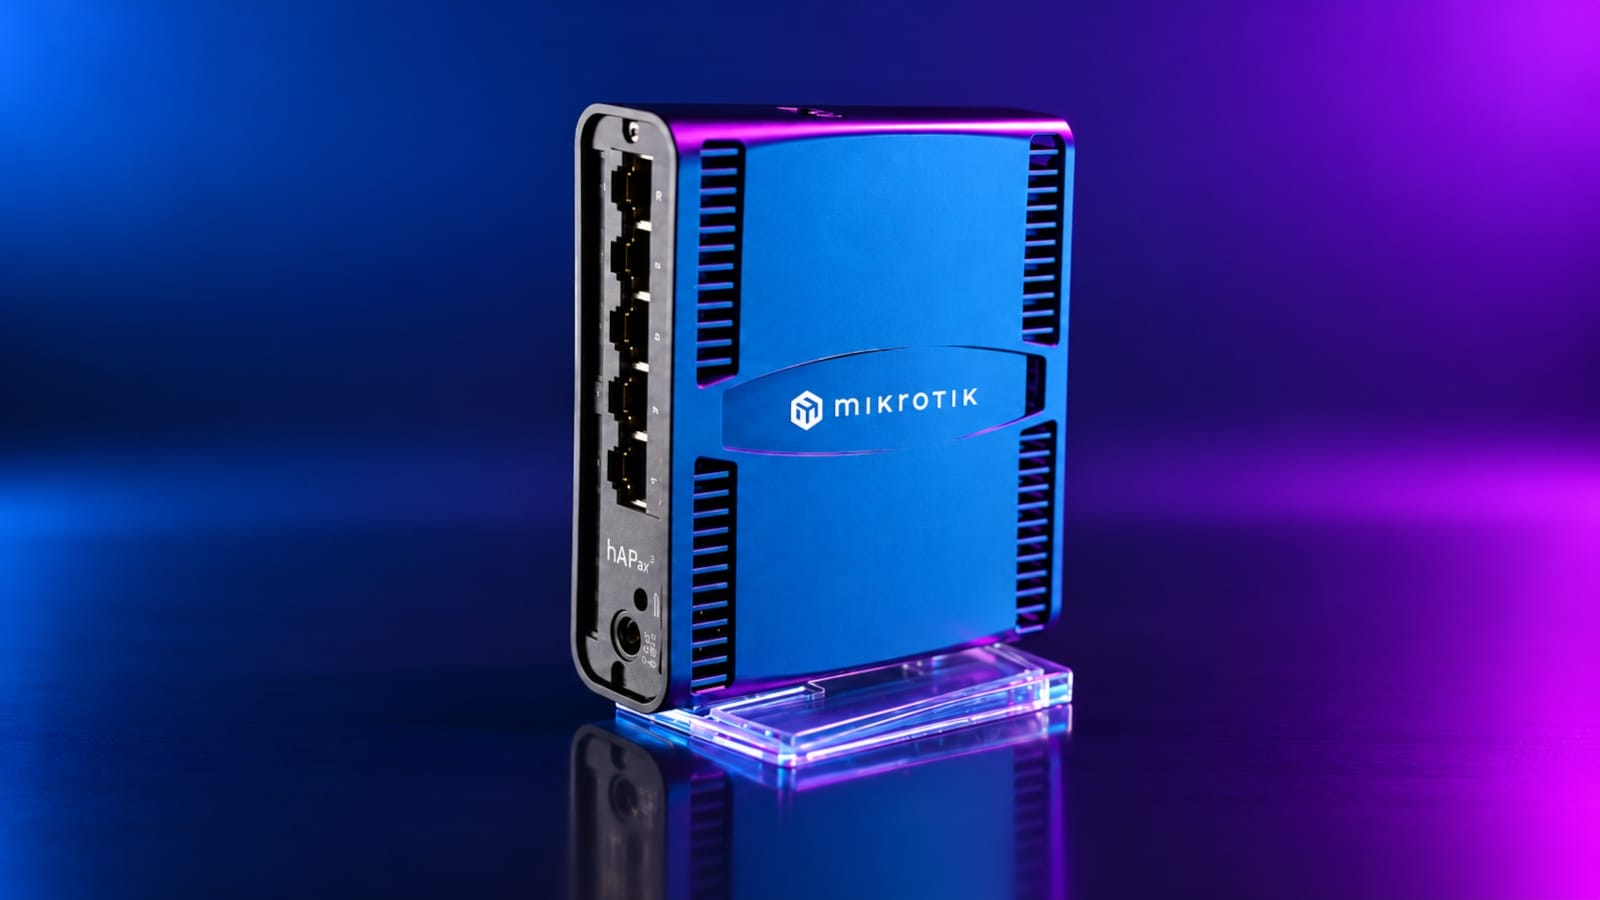
La Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos ha emitido una advertencia acerca de una falla crítica de seguridad localizada en el sistema operativo RouterOS de la marca MikroTik. Dicha deficiencia técnica, identificada mediante un código de seguimiento específico, afecta la gestión de solicitudes HTTP previas a la autenticación dentro del servicio de administración web del software.
El fallo de seguridad consiste en un desbordamiento de enteros anterior a la autenticación que puede ser aprovechado por un atacante en red que no cuente con credenciales. Mediante el envío de una única petición manipulada, es posible desencadenar una ejecución arbitraria de código con privilegios de usuario raíz o provocar una interrupción en el servicio de los equipos afectados.
A pesar de que no se tiene constancia de que la vulnerabilidad esté siendo utilizada de manera activa en ataques públicos, las autoridades recomiendan a los propietarios de estos enrutadores implementar diversas medidas de protección. Entre las acciones defensivas sugeridas se encuentran evitar la exposición de los sistemas de control directamente a internet, proteger las redes mediante cortafuegos y emplear redes privadas virtuales actualizadas para el acceso remoto.