
Un fallo de escritura de cuatro bytes y de sincronización permite a los investigadores ejecutar código en el enclave de SmartScreen de Windows
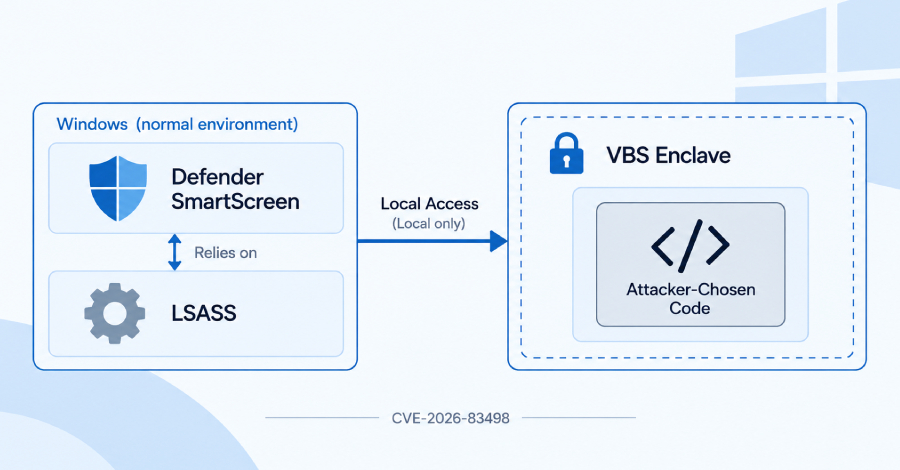
Un grupo de especialistas logró ejecutar su propio código dentro de un compartimento blindado de Windows que supuestamente permanece sellado incluso si un equipo entero resulta comprometido. Esta sección aislada, conocida como enclave VBS, opera en una memoria protegida para resguardar información confidencial, específicamente las contraseñas utilizadas por la función de protección contra phishing de Windows. La hazaña fue lograda en un entorno de laboratorio como una prueba de concepto que no se ha observado en agresiones reales, y la compañía responsable del sistema operativo solucionó el problema mediante una actualización.
La vulnerabilidad fue registrada y clasificada por Microsoft como un problema crítico de elevación de privilegios con una puntuación específica, indicando además que no había sido explotada ni era conocida públicamente de antemano. El ataque no puede ejecutarse a distancia, ya que requiere un programa que ya esté operando en la máquina y que cargue el enclave afectado, el cual está asociado a una herramienta de defensa en SmartScreen. Para lograrlo, los investigadores aprovecharon una falla inicial que escribe un valor de error de cuatro bytes al invocar una función por segunda vez sin verificar las direcciones, lo que posteriormente, combinado con un error de sincronización, les permitió manipular las tablas y ejecutar código propio dentro del entorno aislado.
La compañía tecnológica aplicó el parche correspondiente en una actualización acumulativa destinada a versiones específicas de Windows 11, modificando la validación de direcciones y ajustando la función afectada. Adicionalmente, el paquete incorporó una directiva para impedir la carga del archivo vulnerable anterior en los sistemas actualizados, sin que exista una alternativa distinta a la instalación del parche.