
Un investigador publica una nueva demostración de concepto (PoC) de Microsoft Defender que muestra que el parche ShieldBreak puede eludirse
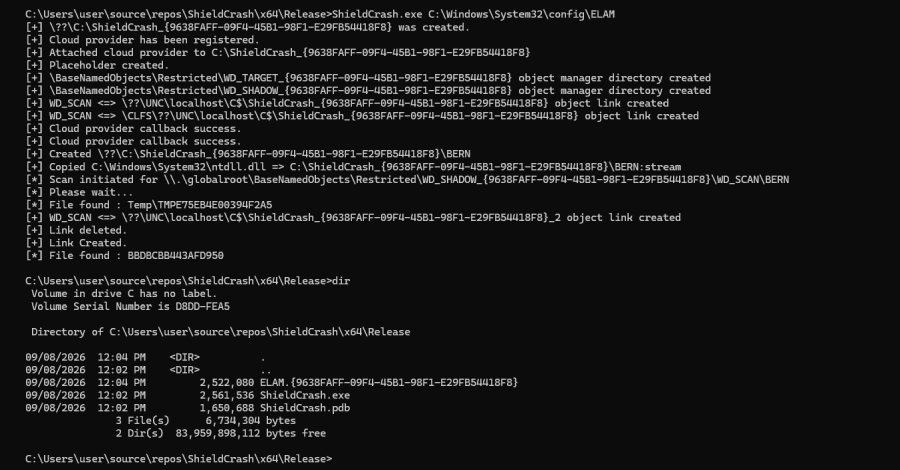
Un investigador en seguridad identificado como Chaotic Eclipse ha lanzado una demostración de concepto (PoC) sobre una vulnerabilidad en Microsoft Defender. Esta falla, nombrada ShieldCrash, representa una evasión del parche aplicado previamente a una vulnerabilidad reportada el mes pasado por el mismo investigador.
Según el análisis, la compañía no logró corregir adecuadamente el problema anterior, por lo que bajo ciertas condiciones específicas aún resulta posible activar la misma situación. La demostración publicada expone la lectura arbitraria de archivos con privilegios de sistema en equipos con las versiones más recientes y compatibles del sistema operativo de escritorio.
Esta nueva situación surge pocos días después de que la empresa tecnológica lanzara una actualización para el motor de protección contra malware destinada a solucionar la falla previa. Por su parte, el investigador también ha hecho públicas recientemente otras demostraciones de ataque dirigidas a herramientas de seguridad de diferentes fabricantes.